
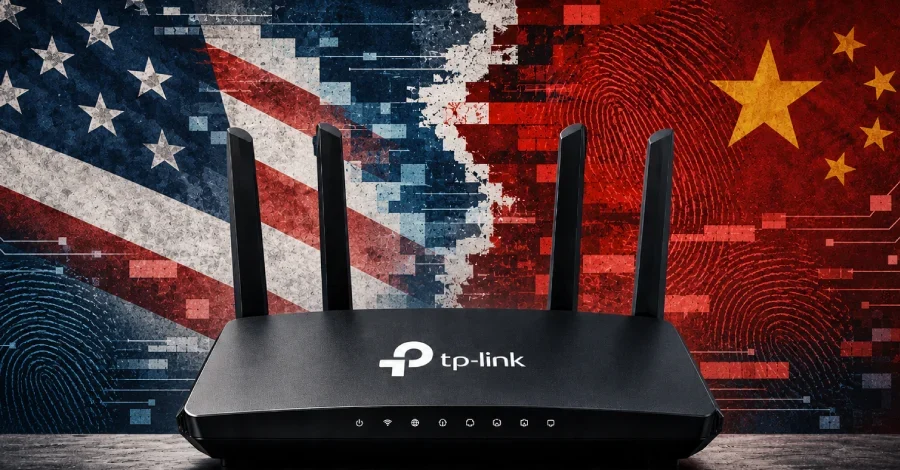
ABD'de dört eyalet daha router üreticisi TP-Link Systems'a dava açtı. Florida, Iowa, Montana ve Nebraska'nın 6 Ekim'de açtığı davalarla birlikte şirkete yönelik eyalet davalarının sayısı beşe yükseldi. İlk davayı şubat ayında Texas açmıştı. Eyaletler, merkezi Irvine, California'da bulunan şirketin routerlarının güvenliği ve Çin ile bağı konusunda alıcıları yanılttığını öne sürüyor. TP-Link iddiaları reddediyor ve mahkemede mücadele edeceğini açıklıyor.
Şirket, 2024'teki yeniden yapılanmaya kadar Çin merkezli TP-Link Technologies ile bağlantılıydı. Davalarda Çinli şirket davalı olarak yer almıyor. Florida, Montana ve Nebraska'nın şikayetleri, Çin hükümetinin TP-Link üzerinden müşteri verilerine ulaştığını iddia etmiyor; bunu Çin yasaları kapsamında bir risk olarak tanımlıyor. Aynı şikayetler, ayrı bir başlıkta devlet destekli hackerların TP-Link routerlarındaki açıklardan yararlandığını belirtiyor. Iowa Başsavcısı Brenna Bird'ün ofisinin açıklaması ise daha sert ifadeler içeriyor. Açıklamada TP-Link yazılımının Çin hükümetine Iowalıların cihaz ve verilerine erişim verdiği öne sürülürken, aynı metinde bu erişim gerçekleşebilecek bir ihtimal olarak da nitelendiriliyor. Davaların ertesi günü 21 eyalet başsavcısı, TP-Link'in ABD'de yeni router modelleri için onay alma girişimine ilişkin Federal İletişim Komisyonu'na (FCC) bir mektup gönderdi.
Birinci iddia, TP-Link'in sunmadığı bir güvenliği reklam ettiği yönünde. Şikayetler, şirketin yerleşik ağ koruma hizmeti HomeShield için web sayfasında yer alan "tüm güvenlik senaryolarını kapsar" ifadesini alıntılıyor. ABD HomeShield sayfasında bu ifade 9 Ekim'de de yer almaya devam ediyordu. Şikayetler bu vaadi, hacklenen routerlar ve artık düzeltme almayan modellerle karşılaştırıyor. Örnek olarak Archer AX21'in iki versiyonu gösteriliyor. Şikayetlere göre TP-Link bu modelleri artık güncellemiyor ve Mayıs 2024'te kullanım ömrünün sonuna geldiklerini belirtiyor.
İkinci iddia, TP-Link'in Çin'den ayrışmasını abarttığı iddiası. Şikayetler, şirketin yeniden yapılanmanın ardından "tamamen farklı mülkiyet, yönetim ve operasyonlara" sahip olduğu yönündeki açıklamasını alıntılıyor. Eyaletlerin atıf yaptığı Nisan 2025 tarihli Bloomberg News haberine göre TP-Link ve TP-Link Technologies birlikte Çin'de yaklaşık 11 bin kişiyi istihdam ediyordu. TP-Link, ABD pazarı için routerların Vietnam'da üretildiğini söylüyor. Şikayetlere göre ise Vietnam'daki fabrikasında kullanılan parçaların değer bazında yalnızca yüzde 0,5'i Vietnam kaynaklı, geri kalanı Çin'den veya Çin üzerinden tedarik ediliyor.
Üçüncü iddia, gizlilik politikalarındaki eksiklikle ilgili. Şikayetlere göre Tether, Tapo, Deco ve Kasa Smart uygulamaları e-posta adresleri, konum ve telefon tanımlayıcılarını topluyor. 2017 tarihli bir Çin istihbarat yasasının bu verileri Çin istihbarat kurumlarına açık hale getirebileceği belirtiliyor.
Talepler eyaletten eyalete değişiyor. Florida, uygulamalara karşı kalıcı mahkeme kararı, bu uygulamalardan elde edilen paranın iadesi ve her kasıtlı ihlal için 10 bin dolar istiyor. Montana her ihlal için 10 bin dolara kadar ceza talep ediyor. Nebraska ise TP-Link'in alıcılara ürün ve parçaların nerede üretildiğini, Çin ile bağlarını ve cihazlarında istismar edilmiş bilinen açıkları bildirmesinin emredilmesini istiyor.
Açıklamada, aylardır eyalet düzenleyicilerine ABD cihazlarının Vietnam'da üretildiğini gösteren belgeler sunulduğu belirtildi. Şirket kendisini "herhangi bir yabancı hükümete ait olmayan veya onun kontrolünde olmayan bağımsız bir ABD şirketi" olarak tanımladı ve "Müşteri ağ verilerini yabancı hükümetlerle paylaşmıyoruz ve paylaşmayacağız" ifadesini kullandı.
Federal Soruşturma Bürosu (FBI) nisan ayında, Rus askeri istihbaratına bağlı hackerların CVE-2023-50224 olarak izlenen bir açık üzerinden TP-Link routerları ele geçirdiğini açıkladı. Hackerlar routerların DNS ayarlarını değiştirdi ve parolalar ile giriş jetonlarını topladı. TP-Link mayıs ayında, bu açıktan etkilenen ürünlerin bir istisna dışında kullanım ömrünün sonuna geldiğini duyurdu.
Çin devlet destekli Volt Typhoon ve Flax Typhoon kampanyalarında TP-Link routerların kullanıldığı iddiası ise 2025'te verilen bir ifadeye dayanıyor. Eski Ulusal Güvenlik Ajansı (NSA) siber güvenlik direktörü Rob Joyce, Temsilciler Meclisi komitesine TP-Link routerların "istismar edilen çeşitli markalar arasında" olduğunu söyledi. Yazılı ifadesi bu bilgi için kaynak göstermiyor. TP-Link aynı gün bu ifadeye itiraz ederek söz konusu kampanyaların "TP-Link routerları bir vektör olarak kullanma konusunda ayırt edilebilir bir tercihi olmadığını" savundu.
Üç şikayetin hiçbiri TP-Link'in ürünlerine arka kapı yerleştirdiğini söylemiyor. Adı geçen tek arka kapı Horse Shell. Şikayetlerin atıf yaptığı Check Point Research'e göre bu arka kapı, Çin devlet destekli bir hacker grubu tarafından TP-Link routerlara yerleştirildi. Şikayetler ayrıca ABD Savunma Bakanlığı'nın haziran ayında TP-Link Technologies'i Çin askeri şirketi olarak listelediğini not ediyor. Bu liste Çinli şirketi kapsıyor. Dava edilen TP-Link Systems listede yer almıyor.
TP-Link nisan ayında mevcut routerlarının "tamamen yetkili kalmaya devam ettiğini" ve "yeni ürünler için aktif olarak Koşullu Onay peşinde olduğunu" açıklamıştı. Nebraska Başsavcısı Mike Hilgers öncülüğünde 20 başsavcının daha imzaladığı mektup, FCC'ye üç endişe iletiyor: TP-Link'in güvenlik iddiaları, Çin'den ayrışma ve Vietnam'da üretim iddiaları ile Çin istihbarat yasasına ilişkin gizlilik açıklamalarında nelerin eksik bırakıldığı. Mektup FCC ile çalışmayı teklif ediyor ancak kurumdan onayı reddetmesini, geciktirmesini veya koşula bağlamasını istemiyor. Hilgers mektubu duyururken "Tüketiciler bu risklerin farkında olmalı ve FCC bu yeni routerları ABD pazarlarında satış için yetkilendirmeden önce bunları ele almalı" dedi. Montana Başsavcısı Austin Knudsen ise FCC'nin onayı reddetmesini umduğunu söyledi.
TP-Link açıkları 10 Ağustos'ta duyurdu. Onları bulan SEC Consult araştırmacıları teknik detayları 8 Ekim'de yayımladı. SEC Consult'a göre açıklar birlikte "aynı ağdaki kimliği doğrulanmamış bir saldırganın etkilenen cihazı tamamen ele geçirmesine" ve en yüksek ayrıcalık seviyesi olan root olarak komut çalıştırmasına olanak tanıyordu. Saldırganın önce cihazın web yönetim arayüzüne ulaşabilmesi gerekiyor. Ne SEC Consult ne de TP-Link bu arayüzün internetten erişilebilir olup olmadığını belirtiyor.
Ana açık CVE-2025-30237, hazırlanmış web istekleriyle giriş kontrolünü atlamaya izin veriyor. SEC Consult'a göre bununla hesabı olmayan bir saldırgan "Superadmin" kullanıcısı oluşturabiliyor ve SSH uzaktan erişimini etkinleştirebiliyor.
Cihaz sahipleri düzeltmeyi kendileri indiremeyebilir. Güncellemeler her bir İSS üzerinden dağıtılıyor ve İSS versiyonları için donanım yazılımı "doğrudan indirme için herkese açık olmayabilir" uyarısı TP-Link duyurusunda yer alıyor. TP-Link kullanıcılara cihazın yönetim arayüzünü veya uygulamasını kontrol etmelerini, güncelleme sunulmuyorsa İSS'leriyle iletişime geçmelerini öneriyor. SEC Consult geçici bir çözüm listelemiyor. Her iki duyuru da kaç cihaza düzeltme ulaştığını belirtmiyor. SEC Consult açıkları Aralık 2024'te TP-Link'e bildirdi, TP-Link duyurusu yaklaşık 20 ay sonra geldi. SEC Consult zaman çizelgesine göre düzeltilmiş yazılımların çoğu Şubat 2026'ya kadar yayımlanmıştı. SEC Consult duyurusunda istismar komutlarını dışarıda bıraktı. Her iki duyuru da açıkları kullanan saldırılar bildirmiyor. Beş açıktan hiçbiri 8 Ekim itibarıyla ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın bilinen istismar edilmiş açıklar kataloğunda yer almıyordu. Ne şikayetler ne de duyurular bu açıkları yukarıda anlatılan saldırılarla veya Çin'e ilişkin iddialarla ilişkilendiriyor.
Şirket, 2024'teki yeniden yapılanmaya kadar Çin merkezli TP-Link Technologies ile bağlantılıydı. Davalarda Çinli şirket davalı olarak yer almıyor. Florida, Montana ve Nebraska'nın şikayetleri, Çin hükümetinin TP-Link üzerinden müşteri verilerine ulaştığını iddia etmiyor; bunu Çin yasaları kapsamında bir risk olarak tanımlıyor. Aynı şikayetler, ayrı bir başlıkta devlet destekli hackerların TP-Link routerlarındaki açıklardan yararlandığını belirtiyor. Iowa Başsavcısı Brenna Bird'ün ofisinin açıklaması ise daha sert ifadeler içeriyor. Açıklamada TP-Link yazılımının Çin hükümetine Iowalıların cihaz ve verilerine erişim verdiği öne sürülürken, aynı metinde bu erişim gerçekleşebilecek bir ihtimal olarak da nitelendiriliyor. Davaların ertesi günü 21 eyalet başsavcısı, TP-Link'in ABD'de yeni router modelleri için onay alma girişimine ilişkin Federal İletişim Komisyonu'na (FCC) bir mektup gönderdi.
Davalarda Öne Çıkan Üç İddia
Davalar, eyalet mahkemelerinde tüketiciyi koruma yasaları kapsamında açıldı. Florida, Montana ve Nebraska'nın şikayetleri bölüm başlıklarını ve pasajları paylaşıyor ve aynı ana iddiaları dile getiriyor.Birinci iddia, TP-Link'in sunmadığı bir güvenliği reklam ettiği yönünde. Şikayetler, şirketin yerleşik ağ koruma hizmeti HomeShield için web sayfasında yer alan "tüm güvenlik senaryolarını kapsar" ifadesini alıntılıyor. ABD HomeShield sayfasında bu ifade 9 Ekim'de de yer almaya devam ediyordu. Şikayetler bu vaadi, hacklenen routerlar ve artık düzeltme almayan modellerle karşılaştırıyor. Örnek olarak Archer AX21'in iki versiyonu gösteriliyor. Şikayetlere göre TP-Link bu modelleri artık güncellemiyor ve Mayıs 2024'te kullanım ömrünün sonuna geldiklerini belirtiyor.
İkinci iddia, TP-Link'in Çin'den ayrışmasını abarttığı iddiası. Şikayetler, şirketin yeniden yapılanmanın ardından "tamamen farklı mülkiyet, yönetim ve operasyonlara" sahip olduğu yönündeki açıklamasını alıntılıyor. Eyaletlerin atıf yaptığı Nisan 2025 tarihli Bloomberg News haberine göre TP-Link ve TP-Link Technologies birlikte Çin'de yaklaşık 11 bin kişiyi istihdam ediyordu. TP-Link, ABD pazarı için routerların Vietnam'da üretildiğini söylüyor. Şikayetlere göre ise Vietnam'daki fabrikasında kullanılan parçaların değer bazında yalnızca yüzde 0,5'i Vietnam kaynaklı, geri kalanı Çin'den veya Çin üzerinden tedarik ediliyor.
Üçüncü iddia, gizlilik politikalarındaki eksiklikle ilgili. Şikayetlere göre Tether, Tapo, Deco ve Kasa Smart uygulamaları e-posta adresleri, konum ve telefon tanımlayıcılarını topluyor. 2017 tarihli bir Çin istihbarat yasasının bu verileri Çin istihbarat kurumlarına açık hale getirebileceği belirtiliyor.
Talepler eyaletten eyalete değişiyor. Florida, uygulamalara karşı kalıcı mahkeme kararı, bu uygulamalardan elde edilen paranın iadesi ve her kasıtlı ihlal için 10 bin dolar istiyor. Montana her ihlal için 10 bin dolara kadar ceza talep ediyor. Nebraska ise TP-Link'in alıcılara ürün ve parçaların nerede üretildiğini, Çin ile bağlarını ve cihazlarında istismar edilmiş bilinen açıkları bildirmesinin emredilmesini istiyor.
TP-Link'in Yanıtı ve Üretim Tartışması
Şirketin kurumsal ilişkiler sorumlusu Steve Kovsky, davaların açıldığı gün yaptığı açıklamada "Koordineli davalar yanlış öncüllere dayanıyor. Ulusal güvenliği ilerletmek için hiçbir şey yapmazken sektör lideri bir ABD şirketini haksız şekilde cezalandırıyorlar" dedi.Açıklamada, aylardır eyalet düzenleyicilerine ABD cihazlarının Vietnam'da üretildiğini gösteren belgeler sunulduğu belirtildi. Şirket kendisini "herhangi bir yabancı hükümete ait olmayan veya onun kontrolünde olmayan bağımsız bir ABD şirketi" olarak tanımladı ve "Müşteri ağ verilerini yabancı hükümetlerle paylaşmıyoruz ve paylaşmayacağız" ifadesini kullandı.
Şikayetlerde Atıf Yapılan Saldırılar
Şikayetler, hackerların TP-Link routerları ele geçirdiği gerçek saldırılara işaret ediyor. Microsoft 2024'te, Çin'de bulunduğuna inandığı bir hacker grubunun küçük ofis ve ev routerlarından oluşan bir ağ kurduğunu bildirdi. Bu ağ, birçok hesapta yaygın parolaları deneyen parola püskürtme saldırıları için kullanıldı. Microsoft, herhangi bir anda aktif olan ortalama 8 bin hacklenmiş cihazı sayarak bu ağın çoğunu TP-Link routerların oluşturduğunu belirtti. Şikayetlerin kendisi de aynı ağ kapsamında başka markalara ait cihazların da hacklendiğini kaydediyor.Federal Soruşturma Bürosu (FBI) nisan ayında, Rus askeri istihbaratına bağlı hackerların CVE-2023-50224 olarak izlenen bir açık üzerinden TP-Link routerları ele geçirdiğini açıkladı. Hackerlar routerların DNS ayarlarını değiştirdi ve parolalar ile giriş jetonlarını topladı. TP-Link mayıs ayında, bu açıktan etkilenen ürünlerin bir istisna dışında kullanım ömrünün sonuna geldiğini duyurdu.
Çin devlet destekli Volt Typhoon ve Flax Typhoon kampanyalarında TP-Link routerların kullanıldığı iddiası ise 2025'te verilen bir ifadeye dayanıyor. Eski Ulusal Güvenlik Ajansı (NSA) siber güvenlik direktörü Rob Joyce, Temsilciler Meclisi komitesine TP-Link routerların "istismar edilen çeşitli markalar arasında" olduğunu söyledi. Yazılı ifadesi bu bilgi için kaynak göstermiyor. TP-Link aynı gün bu ifadeye itiraz ederek söz konusu kampanyaların "TP-Link routerları bir vektör olarak kullanma konusunda ayırt edilebilir bir tercihi olmadığını" savundu.
Üç şikayetin hiçbiri TP-Link'in ürünlerine arka kapı yerleştirdiğini söylemiyor. Adı geçen tek arka kapı Horse Shell. Şikayetlerin atıf yaptığı Check Point Research'e göre bu arka kapı, Çin devlet destekli bir hacker grubu tarafından TP-Link routerlara yerleştirildi. Şikayetler ayrıca ABD Savunma Bakanlığı'nın haziran ayında TP-Link Technologies'i Çin askeri şirketi olarak listelediğini not ediyor. Bu liste Çinli şirketi kapsıyor. Dava edilen TP-Link Systems listede yer almıyor.
FCC'ye Gönderilen Mektup ve Yeni Onay Süreci
FCC, 23 Mart'tan bu yana yabancı ülkelerde üretilen yeni tüketici routerlarını, ABD'de satıştan önce ihtiyaç duydukları ekipman yetkilendirmesinden men ediyor. Tek istisna "Koşullu Onay" alan bir router. Bu onaylar, FCC duyurusunda Savaş Bakanlığı olarak anılan İç Güvenlik Bakanlığı veya Savunma Bakanlığı tarafından karara bağlanıyor. Kural, üreticinin uyruğuna bakılmaksızın herhangi bir yabancı ülkede üretilen routerları kapsıyor; şirket bazında değil, üretim yerine göre uygulanıyor. Kuraldan önce yetkilendirilmiş routerlar, bir FCC muafiyeti kapsamında en az 1 Mart 2027'ye kadar "ABD tüketicilerine yönelik zararı azaltan" yazılım ve donanım yazılımı güncellemelerini almaya devam edebiliyor.TP-Link nisan ayında mevcut routerlarının "tamamen yetkili kalmaya devam ettiğini" ve "yeni ürünler için aktif olarak Koşullu Onay peşinde olduğunu" açıklamıştı. Nebraska Başsavcısı Mike Hilgers öncülüğünde 20 başsavcının daha imzaladığı mektup, FCC'ye üç endişe iletiyor: TP-Link'in güvenlik iddiaları, Çin'den ayrışma ve Vietnam'da üretim iddiaları ile Çin istihbarat yasasına ilişkin gizlilik açıklamalarında nelerin eksik bırakıldığı. Mektup FCC ile çalışmayı teklif ediyor ancak kurumdan onayı reddetmesini, geciktirmesini veya koşula bağlamasını istemiyor. Hilgers mektubu duyururken "Tüketiciler bu risklerin farkında olmalı ve FCC bu yeni routerları ABD pazarlarında satış için yetkilendirmeden önce bunları ele almalı" dedi. Montana Başsavcısı Austin Knudsen ise FCC'nin onayı reddetmesini umduğunu söyledi.
İSS'lerin Dağıttığı Cihazlardaki Beş Açık
Aginet, TP-Link'in internet servis sağlayıcılarının (İSS) müşterilere kurduğu ve güncel tuttuğu mesh sistemleri, routerlar ve modemler için kullandığı ürün serisi. Florida, Montana ve Nebraska'nın şikayetleri, TP-Link'in güvenlik sorunlarının sürdüğüne kanıt olarak bu cihazlardaki beş açığı gösteriyor.TP-Link açıkları 10 Ağustos'ta duyurdu. Onları bulan SEC Consult araştırmacıları teknik detayları 8 Ekim'de yayımladı. SEC Consult'a göre açıklar birlikte "aynı ağdaki kimliği doğrulanmamış bir saldırganın etkilenen cihazı tamamen ele geçirmesine" ve en yüksek ayrıcalık seviyesi olan root olarak komut çalıştırmasına olanak tanıyordu. Saldırganın önce cihazın web yönetim arayüzüne ulaşabilmesi gerekiyor. Ne SEC Consult ne de TP-Link bu arayüzün internetten erişilebilir olup olmadığını belirtiyor.
Ana açık CVE-2025-30237, hazırlanmış web istekleriyle giriş kontrolünü atlamaya izin veriyor. SEC Consult'a göre bununla hesabı olmayan bir saldırgan "Superadmin" kullanıcısı oluşturabiliyor ve SSH uzaktan erişimini etkinleştirebiliyor.
- CVE-2025-30237: Giriş yapmadan web arayüzünde ayrıcalıklı işlemler. Gereken: Web yönetim arayüzüne ağ erişimi. TP-Link derecesi CVSS 4.0 üzerinden 8,7 Yüksek. Listelenen model sayısı 56.
- CVE-2025-30238: Düşük ayrıcalıklı bir hesabın yüksek ayrıcalıklı hesap oluşturması ve SSH'yi etkinleştirmesi. Gereken: Geçerli düşük ayrıcalıklı giriş. Derece 8,6 Yüksek. 59 model.
- CVE-2025-30239: Saklanan parolaların, anahtarlar model başına sabit kodlandığı için çözülebilmesi. Bazı kurulumlarda bu, İSS'nin uzaktan yönetim kimlik bilgilerini de içeriyor. Gereken: Cihazın saklanan yapılandırmasına erişim. Derece 8,5 Yüksek. 65 model.
- CVE-2025-30240: USB bellekteki hazırlanmış bir bağlantı üzerinden cihazdaki dosyaların okunabilmesi. Gereken: USB portuna fiziksel erişim. Derece 5,1 Orta. 33 model.
- CVE-2025-30241: İşletim sistemi komutlarının yükseltilmiş ayrıcalıklarla çalıştırılması. Gereken: Web arayüzüne giriş. Derece 8,6 Yüksek. 31 model.
Cihaz sahipleri düzeltmeyi kendileri indiremeyebilir. Güncellemeler her bir İSS üzerinden dağıtılıyor ve İSS versiyonları için donanım yazılımı "doğrudan indirme için herkese açık olmayabilir" uyarısı TP-Link duyurusunda yer alıyor. TP-Link kullanıcılara cihazın yönetim arayüzünü veya uygulamasını kontrol etmelerini, güncelleme sunulmuyorsa İSS'leriyle iletişime geçmelerini öneriyor. SEC Consult geçici bir çözüm listelemiyor. Her iki duyuru da kaç cihaza düzeltme ulaştığını belirtmiyor. SEC Consult açıkları Aralık 2024'te TP-Link'e bildirdi, TP-Link duyurusu yaklaşık 20 ay sonra geldi. SEC Consult zaman çizelgesine göre düzeltilmiş yazılımların çoğu Şubat 2026'ya kadar yayımlanmıştı. SEC Consult duyurusunda istismar komutlarını dışarıda bıraktı. Her iki duyuru da açıkları kullanan saldırılar bildirmiyor. Beş açıktan hiçbiri 8 Ekim itibarıyla ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın bilinen istismar edilmiş açıklar kataloğunda yer almıyordu. Ne şikayetler ne de duyurular bu açıkları yukarıda anlatılan saldırılarla veya Çin'e ilişkin iddialarla ilişkilendiriyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.