
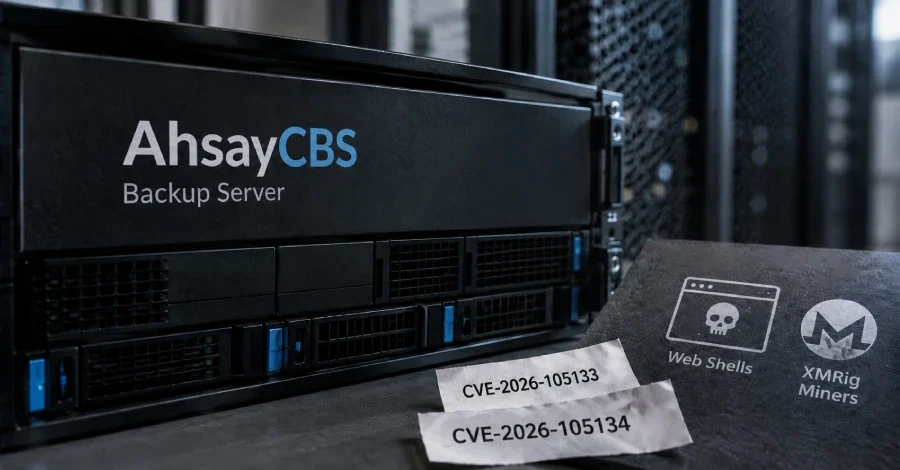
Singapur merkezli yedekleme yazılımı şirketi Ahsay Backup, AhsayCBS ürününde tespit edilen ve tehdit aktörlerince aktif biçimde kullanılan iki kritik güvenlik açığına karşı yeni güvenlik güncellemeleri yayımladı. Şirket, daha önce yayımlanan yamaların açıkları tam olarak kapatmadığını doğrularken yeni hotfix sürümleri kullanıcıları derhal uygulamaya davet etti.
Açıkların ciddiyeti, yalnızca bireysel sistemleri değil, Ahsay'ın yedekleme altyapısına bağlı müşteri verilerini de tehdit altına alması bakımından dikkat çekici. Web shell yerleştirilmesi, saldırganlara ele geçirilen sistemde kalıcı ve gizli bir erişim kapısı açarken XMRig madencisi de sistem kaynaklarını izinsiz biçimde tüketiyor.
Huntress da konuya ilişkin güncelleme paylaşarak AhsayCBS 10.3.4.45 hotfix'inin saldırı zincirinin ilk giriş noktasını kapattığını bağımsız olarak doğruladığını açıkladı. Şirket, söz konusu giriş noktasının önceki v10 sürümlerinde hâlâ istismar edilebilir durumda olduğunu da vurguladı.
Ahsay, açıklamasında bu risklerin ciddiyeti göz önünde bulundurulduğunda kullanıcıların ortamlarını güvence altına almak ve müşteri verilerini korumak için derhal harekete geçmesini şiddetle tavsiye ettiğini belirtti. Şirket ayrıca hotfix uygulandıktan sonra sunucunun yeniden başlatılması gerektiğini de hatırlattı.
İki Açık Zinciri: Kimlik Doğrulamayı Atlayıp Kod Çalıştırma
Söz konusu güvenlik açıkları CVE-2026-105133 ve CVE-2026-105134 olarak tanımlanıyor. Bu iki zayıflık birlikte kullanıldığında saldırganların kimlik doğrulama mekanizmasını aşmasına ve etkilenen sistemlerde rastgele komut çalıştırmasına olanak tanıyor. Güvenlik araştırma şirketi Huntress, bu ayın başında yayımladığı raporunda tehdit aktörlerinin her iki açığı zincir halinde kullanarak kimlik doğrulaması gerektirmeden uzaktan kod yürütme elde ettiğini ve bu yolla hedef sistemlere web shell ile XMRig kripto para madencisi yerleştirdiğini belgeledi.Açıkların ciddiyeti, yalnızca bireysel sistemleri değil, Ahsay'ın yedekleme altyapısına bağlı müşteri verilerini de tehdit altına alması bakımından dikkat çekici. Web shell yerleştirilmesi, saldırganlara ele geçirilen sistemde kalıcı ve gizli bir erişim kapısı açarken XMRig madencisi de sistem kaynaklarını izinsiz biçimde tüketiyor.
Önceki Yamalar Neden Yetersiz Kaldı?
Ahsay, açıkların Ağustos 2026'da yayımlanan AhsayCBS 9.15.2.59 ve 10.3.4.0 sürümleriyle giderildiğini başlangıçta duyurmuştu. Ancak şirket daha sonra bu yamaların güvenlik açıklarını tamamen kapatmadığını teyit etti. Eksik yama sorunu, özellikle aktif istismar altındaki açıklar söz konusu olduğunda ciddi bir risk oluşturuyor; zira kullanıcılar sistemlerinin güvende olduğunu düşünürken saldırıya açık kalmaya devam edebiliyor.Huntress da konuya ilişkin güncelleme paylaşarak AhsayCBS 10.3.4.45 hotfix'inin saldırı zincirinin ilk giriş noktasını kapattığını bağımsız olarak doğruladığını açıkladı. Şirket, söz konusu giriş noktasının önceki v10 sürümlerinde hâlâ istismar edilebilir durumda olduğunu da vurguladı.
Yeni Hotfix Sürümleri ve Uygulama Zorunluluğu
Ahsay'ın yayımladığı güncel düzeltmeler iki ayrı sürüm dalını kapsıyor. Kullanıcıların aşağıdaki sürümlerden birine yükseltme yapması gerekiyor:- AhsayCBS v10.3.4.45 hotfix
- AhsayCBS v9.15.2.70 hotfix
Ahsay, açıklamasında bu risklerin ciddiyeti göz önünde bulundurulduğunda kullanıcıların ortamlarını güvence altına almak ve müşteri verilerini korumak için derhal harekete geçmesini şiddetle tavsiye ettiğini belirtti. Şirket ayrıca hotfix uygulandıktan sonra sunucunun yeniden başlatılması gerektiğini de hatırlattı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.