
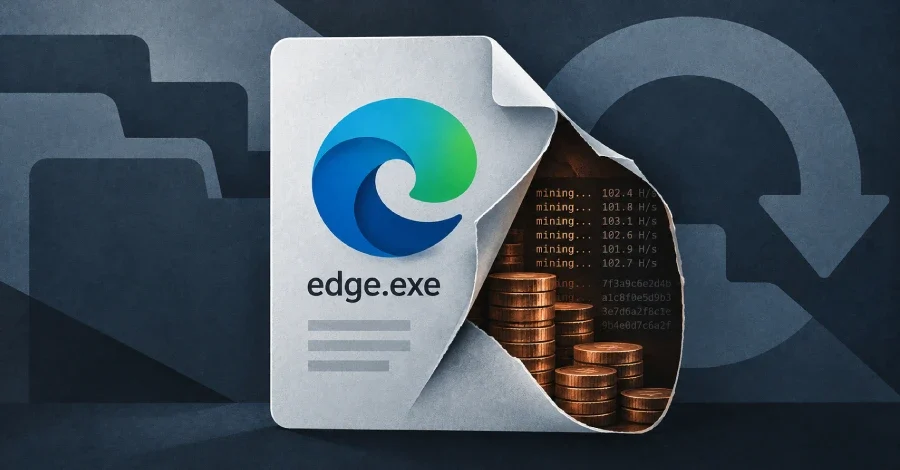
AhsayCBS yedekleme yazılımında yakın zamanda kamuoyuyla paylaşılan iki güvenlik açığı, aktif saldırılara konu olmaya başladı. Siber güvenlik şirketi Huntress'in raporuna göre tehdit aktörleri, söz konusu açıkları zincir hâlinde kullanarak hedef sistemlerin kontrolünü ele geçiriyor; ardından web kabukları ve XMRig kripto para madencisi bırakıyor. Madenci yazılımı ise tespit edilmekten kaçınmak amacıyla Microsoft Edge tarayıcısı olarak gizleniyor.
Her iki açığa ilişkin CVE tanımlayıcıları 4 Ekim 2026 tarihine kadar yayımlanmamıştı. Huntress verilerine göre istismar girişimleri ilk kez 7 Ekim 2026 günü saat 23:20 UTC'de başladı. 8 Ekim 2026 itibarıyla saldırılardan etkilendiği tahmin edilen kuruluş sayısı beş olarak açıklandı.
Saldırılar sırasında ayrıca Taskgmr.ps1 adlı bir PowerShell betiğinin de sisteme indirildiği tespit edildi. Betik, curl aracılığıyla başlatıldıktan sonra kripto para madenciliği işlemlerini kolaylaştırıyor. Huntress, söz konusu betiğin yapay zeka destekli bir araçla yazılmış olabileceğini öne sürdü. Betik; kurbanın Windows Görev Yöneticisi uygulamasını açması durumunda madencilik faaliyetini anında durduran anti-analiz kontrolleri barındırıyor. Bunun yanı sıra Görev Yöneticisi gece boyunca açık bırakılırsa akşam 18:00'de uygulamayı otomatik olarak kapatacak şekilde yapılandırılmış.
En az bir vakada tehdit aktörlerinin, yerleşik Windows aracı certutil.exe'yi kullanarak meşru ancak güvenlik açığı barındıran bir sürücü dosyasını (WinRing0x64.sys) sistemin TEMP klasörüne indirdiği belirlendi. Araştırmacılar bu adımın, çekirdek düzeyinde donanım erişimi elde etmek ve madencilik sürecini optimize etmek amacıyla atıldığını değerlendiriyor.
Saldırıya Açık İki Güvenlik Açığı
İlk açık olan CVE-2026-105133, CVSS v4 puanı 5,5 olarak belirlendi. Açık, AhsayCBS'in com/ahsay/obs/api/ApiStructsAction.java bileşenindeki checkSysPwd() fonksiyonunda yer alan hatalı kimlik doğrulama mekanizmasından kaynaklanıyor. İkinci açık olan CVE-2026-105134 ise CVSS v4 puanı 9,3 ile kritik seviyede değerlendiriliyor. Bu açık, Replication Receiver bileşenindeki işletim sistemi komut enjeksiyon zafiyetinden ibaret. Uzaktaki bir saldırgan iki açığı art arda kullanarak kimlik doğrulamayı atlayabiliyor ve etkilenen sistemlerde rastgele komut çalıştırabiliyor.Her iki açığa ilişkin CVE tanımlayıcıları 4 Ekim 2026 tarihine kadar yayımlanmamıştı. Huntress verilerine göre istismar girişimleri ilk kez 7 Ekim 2026 günü saat 23:20 UTC'de başladı. 8 Ekim 2026 itibarıyla saldırılardan etkilendiği tahmin edilen kuruluş sayısı beş olarak açıklandı.
Saldırı Sonrası Yürütülen Operasyonlar
Huntress, saldırıların yalnızca sisteme sızmayla sınırlı kalmadığını vurguladı. Tehdit aktörleri erişim sağladıktan sonra keşif faaliyetleri yürütüyor, web kabukları yerleştiriyor ve XMRig kripto para madencisini sisteme bırakıyor. Madenci yazılımı, edge.exe adını taşıyarak Microsoft Edge tarayıcısı gibi görünüyor ve bu sayede güvenlik araçlarının radarından kaçmaya çalışıyor.Saldırılar sırasında ayrıca Taskgmr.ps1 adlı bir PowerShell betiğinin de sisteme indirildiği tespit edildi. Betik, curl aracılığıyla başlatıldıktan sonra kripto para madenciliği işlemlerini kolaylaştırıyor. Huntress, söz konusu betiğin yapay zeka destekli bir araçla yazılmış olabileceğini öne sürdü. Betik; kurbanın Windows Görev Yöneticisi uygulamasını açması durumunda madencilik faaliyetini anında durduran anti-analiz kontrolleri barındırıyor. Bunun yanı sıra Görev Yöneticisi gece boyunca açık bırakılırsa akşam 18:00'de uygulamayı otomatik olarak kapatacak şekilde yapılandırılmış.
Güvenlik Açıkları Yamanın Ötesine Geçiyor: Sıfır Gün Riski
Ulusal Güvenlik Açığı Veritabanı'nda (NVD) yayımlanan güvenlik bültenlerinde her iki sorunun da yazılımın en güncel sürümü olan 10.3.4'te giderildiği belirtilmişti. Ancak Huntress, bu sürümün de aynı açıklardan etkilendiğini ortaya koydu. Bu durum, söz konusu güvenlik açıklarını fiilen sıfır gün statüsüne taşıyor.En az bir vakada tehdit aktörlerinin, yerleşik Windows aracı certutil.exe'yi kullanarak meşru ancak güvenlik açığı barındıran bir sürücü dosyasını (WinRing0x64.sys) sistemin TEMP klasörüne indirdiği belirlendi. Araştırmacılar bu adımın, çekirdek düzeyinde donanım erişimi elde etmek ve madencilik sürecini optimize etmek amacıyla atıldığını değerlendiriyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.