
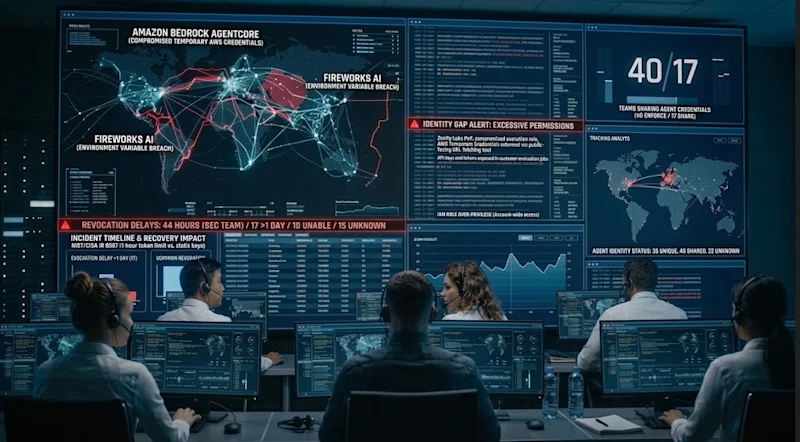
VentureBeat'in Eylül 2026 tarihli Agentic Security and Identity anketi, AI ajanlarının kimlik ve erişim yönetiminde beyan ile uygulama arasındaki farkı ortaya koydu. 102 kurumsal katılımcıyla yapılan ankette, kapsamlı kimlikler ve çalışma zamanı izin kontrolleri uygulayan bir programa sahip olduğunu belirten 40 şirketten 17'si, bazı veya çoğu ajanının halen kimlik bilgilerini paylaştığını söyledi. Anketin geneline bakıldığında ise yalnızca 14 katılımcı erişimi dakikalar içinde iptal edebildiğini bildirdi.
Anket bulguları, tek bir kimlik bilgisinin ele geçirilmesinin ne kadar geniş bir erişime dönüşebileceğini gösteren iki güncel olayla birlikte değerlendirildi. Bu ayın başlarında agentic güvenlik şirketi Zenity Labs, yürütme rolünün hesaptaki her ajanı kapsadığı durumda tek bir ele geçirilmiş kimlik bilgisinin neler yapabildiğini açıkladı. Amazon Bedrock AgentCore üzerinde URL getirme aracına sahip halka açık bir ajana gönderilen tek bir istem, ajanın geçici AWS kimlik bilgilerini döndürdü. Varsayılan kimlik ve erişim yönetimi (IAM) rolü aynı hesap ve bölgedeki her AgentCore kaynağını kapsadığı için bu kimlik bilgileri diğer ajanları başlatabiliyor, oturumlarını okuyabiliyor ve gizli bilgileri çekebiliyordu. AWS başlangıçta hatayı "bilgilendirici" olarak işaretledi ve istismar için geliştirici hatası gerekeceğini belirtti. Ancak Zenity'nin son kontrolüne göre aşırı izinler en az 22 Haziran 2026'ya kadar yerinde kaldı ve davranış 29 Eylül itibarıyla tamamen hafifletilmiş göründü.
Ertesi gün Fireworks AI, yetkisiz bir üçüncü tarafın ele geçirilmiş dahili kimlik bilgilerini kullanarak müşteri değerlendirme işlerindeki ortam değişkenlerine eriştiğini açıklayan bir güvenlik bülteni yayımladı. Fireworks, saldırganın etkilenen bazı hesaplarda gizli bilgi olarak saklanan API anahtarlarını ve token'ları ele geçirdiğine inandığını belirtti. Tespitten dört gün sonra Fireworks bir kimlik bilgisi incelemesini tamamladı ve daha fazla rotasyonun halen devam ettiğini ekledi.
Gecikme bildiren 17 kişi ile emin olmayan 10 kişi toplandığında 27 katılımcı yavaş veya belirsiz yanıt vermiş oldu. Bu 27 kişinin 13'ü kimlik bilgilerini paylaşan 44 kişiden, 3'ü her ajana kendi kimliğini veren 34 kişiden ve 11'i ajanlarının nasıl kimlik doğruladığını söyleyemeyen 22 kişiden geldi. Son grup, tüm segmentler arasında en yüksek oranı oluşturdu.
Cobalt CISO'su Andrew Obadiaru, ajanların hizmet hesabı modelini tam da bu noktada kırdığını söyledi. Geleneksel bir hizmet hesabında kimlik bilgisini iptal etmenin sonraki istekleri durdurduğunu belirten Obadiaru, "ancak ajanlar ve onlarla ilişkili token'lar söz konusu olduğunda durum biraz farklı. Bu token'ları iptal etseniz bile, bazen onları geri alabilmeniz için çok hızlı hareket ediyorlar" dedi. Obadiaru, ajanların rotasyon sıklığından daha hızlı hareket ettiğini ifade etti.
CrowdStrike Başkanı Mike Sentonas, kapsam belirleme sorununu 2 Eylül'de Fal.Con sahnesinde somutlaştırdı. Aynı gün CrowdStrike yeni bir agentic kimlik sağlayıcısını duyurmuştu. Sentonas, "Kimlerle paylaşılıyor? Hangi üçüncü taraf sistemlerine erişebiliyor?" sorularını yöneltti. Eylül anketinde 102 katılımcıdan 19'u ajanlarını çoğunlukla insan veya hizmet hesabı kimlik bilgileri üzerinde çalıştırdığını bildirdi.
Anketin genelinde kimlik dağılımı da paylaşıma işaret etti. 102 katılımcının 35'i her ajana kendi kimliğini veriyor, 45'i bir dereceye kadar paylaşıyor ve 22'si söyleyemiyor.
AISLE'ın kurucu ortağı Jaya Baloo, gerilimi ajanların altındaki bir katmana bağladı. AISLE, Perşembe günü Cohere tarafından satın alınmak üzere niyet mektubu imzaladığını ve Baloo'nun Cohere'de küresel CISO olacağını açıkladı. Baloo, "Ortalama bir şirkette on binlerce hizmet hesabınız var. Ne yaptıkları hakkında hiçbir fikrimiz yok. Ve şimdi buna API anahtarlarıyla AI ekliyorsunuz ve ne yaptıkları hakkında hiçbir fikriniz yok" dedi.
Ivanti Ürün Yönetiminden Sorumlu Başkan Yardımcısı Chris Goettl, RSAC'de VentureBeat'e kimlik ve verinin "burada gelişen ve giderek daha kritik hale gelen iki ek tehdit alanı" olduğunu söyledi. Goettl, saldırganların ihlale başlamadan önce bile kimlik bilgilerini önceden satın aldığını belirterek, "ACME Corp'un farklı bölümleri için üç kimliğim de var. Neden gidip onları satın almıyorsunuz" ifadesini kullandı.
Paylaşılan anahtarlar hızlı yol olarak görülüyor. Bir ajan, geliştiricinin zaten sahip olduğu kimlik bilgisiyle ilk günden çalışıyor ve kimse yeni bir kimlik için talep oluşturmuyor. Goettl, RSAC'de bu kör noktayı varlık yönetimi açısından da çerçeveledi ve "Sadece bilinen bilinene bakıyorsam perspektifimi kaybediyorum, çünkü bilinen bilinmeyenlerin ve bilinmeyen bilinmeyenlerin ortamımı neye maruz bıraktığını bilmiyorum" dedi.
Ankette 40 katılımcı son bir yılda doğrulanmış bir ajan güvenlik olayı veya kıl payı atlatılan olay bildirdi, 12 katılımcı ajan olaylarını hiç takip etmediğini söyledi. 20 katılımcı kuruluşunun kaç ajan kimliği çalıştırdığını söyleyemedi. 72 katılımcı ise önümüzdeki 12 ay içinde yeni veya yedek bir ajan güvenlik çözümü benimsemeyi planladığını belirtti. Obadiaru'nun hizmet hesapları için sorduğu envanter sorularının ajanlar için de sorulması gerektiğini vurguladı: "Sahibi kim? Ne için oluşturuldu? Erişim seviyeleri neler? En son ne zaman kullanıldı? Ne sahip olduğunuzu bilmiyorsanız, ona karşı koruma sağlayamazsınız."
AgentCore örneğinde kimlik bilgileri geçici olmasına rağmen hesaptaki her ajana ulaştı, çünkü yürütme rolünün izinleri aynı hesap ve bölgedeki her AgentCore kaynağına uzanıyordu. Kimlik bilgileri zamanında sona erdi, ancak canlıyken taşıdıkları izinler hesaptaki her ajanı kapsıyordu.
Goettl, Mayıs ayında Cyber Magazine'e AI'ın "tüm maruz kalma yaşam döngüsünü sıkıştırdığını" ve "sonucun saldırı zaman çizelgelerinin hızla sıkışması, keşif ile istismar arasındaki pencerenin haftalardan saatlere inmesi" olduğunu söyledi. Goettl ayrıca güvenlik ekiplerinin "her gün hatta her hafta makine hızında binlerce yeni güvenlik açığını manuel olarak triyaj edemeyeceğini" ekledi. Süresi dolmayan statik bir API anahtarı bu pencerenin yanlış tarafında kalıyor.
SynSphere Italia Kurumsal Mimarı ve CEO'su Egiziago Cioffi, üretimdeki bir Azure OpenAI asistanının her kullanıcıya kişinin değil indeksleme işinin izinleriyle yanıt verdiğini tespit etti ve VentureBeat'e yazılı yanıtlarında yetki kontrolünü alma yoluna taşıdığını, böylece asistanın her istekte kimin sorduğunu kontrol ettiğini anlattı. Cioffi, düzeltmenin bir iptal kontrolü değil izin değişikliği olduğunu, ancak bu haliyle isteklerin yüzde 60'ının halen otomatik olarak çözüldüğünü yazdı.
Okta, Microsoft ve CrowdStrike'ın her biri ajan kimliği ürünleri sundu. Araçları listeleyen 99 Eylül katılımcısından yalnızca biri Microsoft'un Entra Agent ID'sini adlandırdı. Paylaşılan anahtarlar üzerindeki kurumlar bu ürünlerin hiçbirini listelemedi.
Benimseme tek başına yeterli görülmüyor. 72 katılımcı yeni bir çözüm planlasa da, bu araçların yönettiği kimlik bilgileri halen paylaşılıyorsa benimsemenin yardımcı olmayacağı vurgulanıyor.
Anket bulguları, tek bir kimlik bilgisinin ele geçirilmesinin ne kadar geniş bir erişime dönüşebileceğini gösteren iki güncel olayla birlikte değerlendirildi. Bu ayın başlarında agentic güvenlik şirketi Zenity Labs, yürütme rolünün hesaptaki her ajanı kapsadığı durumda tek bir ele geçirilmiş kimlik bilgisinin neler yapabildiğini açıkladı. Amazon Bedrock AgentCore üzerinde URL getirme aracına sahip halka açık bir ajana gönderilen tek bir istem, ajanın geçici AWS kimlik bilgilerini döndürdü. Varsayılan kimlik ve erişim yönetimi (IAM) rolü aynı hesap ve bölgedeki her AgentCore kaynağını kapsadığı için bu kimlik bilgileri diğer ajanları başlatabiliyor, oturumlarını okuyabiliyor ve gizli bilgileri çekebiliyordu. AWS başlangıçta hatayı "bilgilendirici" olarak işaretledi ve istismar için geliştirici hatası gerekeceğini belirtti. Ancak Zenity'nin son kontrolüne göre aşırı izinler en az 22 Haziran 2026'ya kadar yerinde kaldı ve davranış 29 Eylül itibarıyla tamamen hafifletilmiş göründü.
Ertesi gün Fireworks AI, yetkisiz bir üçüncü tarafın ele geçirilmiş dahili kimlik bilgilerini kullanarak müşteri değerlendirme işlerindeki ortam değişkenlerine eriştiğini açıklayan bir güvenlik bülteni yayımladı. Fireworks, saldırganın etkilenen bazı hesaplarda gizli bilgi olarak saklanan API anahtarlarını ve token'ları ele geçirdiğine inandığını belirtti. Tespitten dört gün sonra Fireworks bir kimlik bilgisi incelemesini tamamladı ve daha fazla rotasyonun halen devam ettiğini ekledi.
Ankette erişimi geri alma hızı ne gösterdi
İptal hızına ilişkin soruları yanıtlayan 102 katılımcı arasında tablo parçalı bir görünüm sundu. 14 katılımcı erişimi dakikalar içinde iptal edebilecek adlandırılmış bir sorumlu belirledi, 45 katılımcı bunu saatler içinde yapabilecek bir güvenlik veya platform ekibine işaret etti. 17 katılımcı bir günden fazla süreye veya önce kimlik bilgisi izlemeye ihtiyaç duyacağını tahmin etti, 10 katılımcı her ajanı iptal edip edemeyeceğinden emin olmadığını söyledi ve 14 katılımcı bilmediğini belirtti.Gecikme bildiren 17 kişi ile emin olmayan 10 kişi toplandığında 27 katılımcı yavaş veya belirsiz yanıt vermiş oldu. Bu 27 kişinin 13'ü kimlik bilgilerini paylaşan 44 kişiden, 3'ü her ajana kendi kimliğini veren 34 kişiden ve 11'i ajanlarının nasıl kimlik doğruladığını söyleyemeyen 22 kişiden geldi. Son grup, tüm segmentler arasında en yüksek oranı oluşturdu.
Cobalt CISO'su Andrew Obadiaru, ajanların hizmet hesabı modelini tam da bu noktada kırdığını söyledi. Geleneksel bir hizmet hesabında kimlik bilgisini iptal etmenin sonraki istekleri durdurduğunu belirten Obadiaru, "ancak ajanlar ve onlarla ilişkili token'lar söz konusu olduğunda durum biraz farklı. Bu token'ları iptal etseniz bile, bazen onları geri alabilmeniz için çok hızlı hareket ediyorlar" dedi. Obadiaru, ajanların rotasyon sıklığından daha hızlı hareket ettiğini ifade etti.
Paylaşılan kimlik bilgileri bağımsız iptali zorlaştırıyor
Paylaşılan bir kimlik bilgisi, isteği hangi ajanın gönderdiğini tanımlamadan doğrulayabiliyor. Bu kimlik bilgisini iptal etmek, onu kullanan diğer iş yüklerini de bozabiliyor. Zamanlanmış rotasyon ve gizli bilgi yöneticileri yaşam döngüsünü yönetse de, bir ajanın erişiminin diğerlerini aksatmadan geri alınıp alınamayacağı sorusunu yanıtlamıyor.CrowdStrike Başkanı Mike Sentonas, kapsam belirleme sorununu 2 Eylül'de Fal.Con sahnesinde somutlaştırdı. Aynı gün CrowdStrike yeni bir agentic kimlik sağlayıcısını duyurmuştu. Sentonas, "Kimlerle paylaşılıyor? Hangi üçüncü taraf sistemlerine erişebiliyor?" sorularını yöneltti. Eylül anketinde 102 katılımcıdan 19'u ajanlarını çoğunlukla insan veya hizmet hesabı kimlik bilgileri üzerinde çalıştırdığını bildirdi.
Anketin genelinde kimlik dağılımı da paylaşıma işaret etti. 102 katılımcının 35'i her ajana kendi kimliğini veriyor, 45'i bir dereceye kadar paylaşıyor ve 22'si söyleyemiyor.
Kimlik olmadan yaptırım ve envanter kör noktası
Anket, beyan edilen yaptırım ile kimlik uygulaması arasındaki çelişkiyi de gösterdi. Programını yaptırım olarak tanımlayan 40 katılımcıdan 17'si, daha sonra bazı veya çoğu ajanının aynı anahtarları kullandığını kabul etti. Bu katılımcılar kapsamlı kimlikler için kutuyu işaretledi, ardından bu ajanlardan bazılarının başkasına ait bir kimlik bilgisiyle çalıştığını belirtti.AISLE'ın kurucu ortağı Jaya Baloo, gerilimi ajanların altındaki bir katmana bağladı. AISLE, Perşembe günü Cohere tarafından satın alınmak üzere niyet mektubu imzaladığını ve Baloo'nun Cohere'de küresel CISO olacağını açıkladı. Baloo, "Ortalama bir şirkette on binlerce hizmet hesabınız var. Ne yaptıkları hakkında hiçbir fikrimiz yok. Ve şimdi buna API anahtarlarıyla AI ekliyorsunuz ve ne yaptıkları hakkında hiçbir fikriniz yok" dedi.
Ivanti Ürün Yönetiminden Sorumlu Başkan Yardımcısı Chris Goettl, RSAC'de VentureBeat'e kimlik ve verinin "burada gelişen ve giderek daha kritik hale gelen iki ek tehdit alanı" olduğunu söyledi. Goettl, saldırganların ihlale başlamadan önce bile kimlik bilgilerini önceden satın aldığını belirterek, "ACME Corp'un farklı bölümleri için üç kimliğim de var. Neden gidip onları satın almıyorsunuz" ifadesini kullandı.
Paylaşılan anahtarlar hızlı yol olarak görülüyor. Bir ajan, geliştiricinin zaten sahip olduğu kimlik bilgisiyle ilk günden çalışıyor ve kimse yeni bir kimlik için talep oluşturmuyor. Goettl, RSAC'de bu kör noktayı varlık yönetimi açısından da çerçeveledi ve "Sadece bilinen bilinene bakıyorsam perspektifimi kaybediyorum, çünkü bilinen bilinmeyenlerin ve bilinmeyen bilinmeyenlerin ortamımı neye maruz bıraktığını bilmiyorum" dedi.
Ankette 40 katılımcı son bir yılda doğrulanmış bir ajan güvenlik olayı veya kıl payı atlatılan olay bildirdi, 12 katılımcı ajan olaylarını hiç takip etmediğini söyledi. 20 katılımcı kuruluşunun kaç ajan kimliği çalıştırdığını söyleyemedi. 72 katılımcı ise önümüzdeki 12 ay içinde yeni veya yedek bir ajan güvenlik çözümü benimsemeyi planladığını belirtti. Obadiaru'nun hizmet hesapları için sorduğu envanter sorularının ajanlar için de sorulması gerektiğini vurguladı: "Sahibi kim? Ne için oluşturuldu? Erişim seviyeleri neler? En son ne zaman kullanıldı? Ne sahip olduğunuzu bilmiyorsanız, ona karşı koruma sağlayamazsınız."
Token süresi, izin kapsamı ve ürün benimseme
NIST ve CISA, 15 Eylül'de Kurumlar Arası Rapor 8587'yi nihai hale getirdi ve erişim ile kimlik token'larının en fazla bir saat yaşaması gerektiğini önerdi. Rapor imzalı token'ları ve beyanları kapsıyor, statik bir API anahtarı ise bu kapsama girmiyor. Üç hafta sonra Fireworks'ün ele geçirildiğine inandığı kimlik bilgileri, raporun bir kenara bıraktığı kimlik bilgisi sınıfını içeriyordu.AgentCore örneğinde kimlik bilgileri geçici olmasına rağmen hesaptaki her ajana ulaştı, çünkü yürütme rolünün izinleri aynı hesap ve bölgedeki her AgentCore kaynağına uzanıyordu. Kimlik bilgileri zamanında sona erdi, ancak canlıyken taşıdıkları izinler hesaptaki her ajanı kapsıyordu.
Goettl, Mayıs ayında Cyber Magazine'e AI'ın "tüm maruz kalma yaşam döngüsünü sıkıştırdığını" ve "sonucun saldırı zaman çizelgelerinin hızla sıkışması, keşif ile istismar arasındaki pencerenin haftalardan saatlere inmesi" olduğunu söyledi. Goettl ayrıca güvenlik ekiplerinin "her gün hatta her hafta makine hızında binlerce yeni güvenlik açığını manuel olarak triyaj edemeyeceğini" ekledi. Süresi dolmayan statik bir API anahtarı bu pencerenin yanlış tarafında kalıyor.
SynSphere Italia Kurumsal Mimarı ve CEO'su Egiziago Cioffi, üretimdeki bir Azure OpenAI asistanının her kullanıcıya kişinin değil indeksleme işinin izinleriyle yanıt verdiğini tespit etti ve VentureBeat'e yazılı yanıtlarında yetki kontrolünü alma yoluna taşıdığını, böylece asistanın her istekte kimin sorduğunu kontrol ettiğini anlattı. Cioffi, düzeltmenin bir iptal kontrolü değil izin değişikliği olduğunu, ancak bu haliyle isteklerin yüzde 60'ının halen otomatik olarak çözüldüğünü yazdı.
Okta, Microsoft ve CrowdStrike'ın her biri ajan kimliği ürünleri sundu. Araçları listeleyen 99 Eylül katılımcısından yalnızca biri Microsoft'un Entra Agent ID'sini adlandırdı. Paylaşılan anahtarlar üzerindeki kurumlar bu ürünlerin hiçbirini listelemedi.
Bu hafta uygulanabilecek test
VentureBeat'in aktardığına göre kurumların bu hafta çalıştırabileceği pratik bir test bulunuyor. Güvenle çevrimdışı alınabilecek bir ajan seçip, başka hiçbir ajana dokunmadan yalnızca o ajanın erişimini iptal etmenin ne kadar sürdüğünü ölçmek gerekiyor. Yanıt, hangi anahtarı kullandığını izlemekle başlıyorsa envanter, sınırlama sorununun bir parçası haline geliyor. Ajanlarının nasıl kimlik doğruladığını bilmemek 22 katılımcıyı bu konuma getirdi ve bunların 11'i yavaş veya belirsiz yanıt verdi.Benimseme tek başına yeterli görülmüyor. 72 katılımcı yeni bir çözüm planlasa da, bu araçların yönettiği kimlik bilgileri halen paylaşılıyorsa benimsemenin yardımcı olmayacağı vurgulanıyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.