
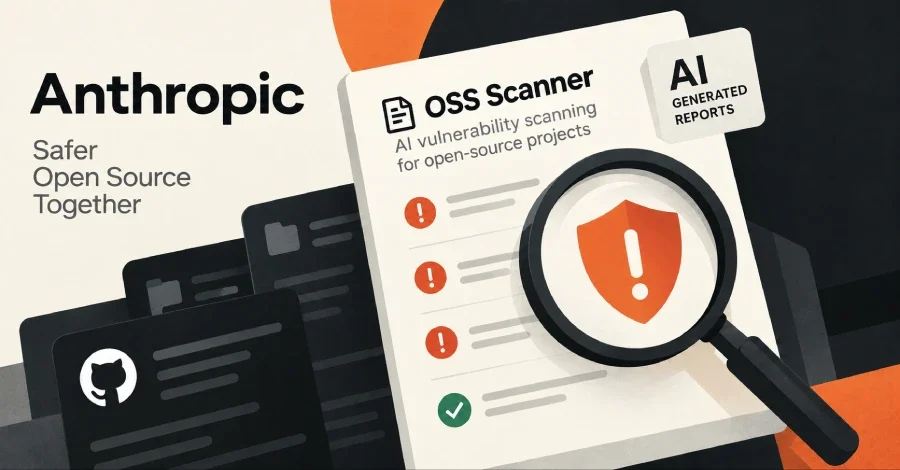
Anthropic, açık kaynak yazılım dünyasını yapay zeka destekli siber tehditlere karşı korumak amacıyla OSS Scanner adlı yeni bir güvenlik aracını kamuoyuyla paylaştı. İsteğe bağlı katılım esasına dayanan bu hizmet, açık kaynak projelere düzenli aralıklarla ücretsiz güvenlik açığı taraması sunuyor. Şirket, tarama raporlarının tamamen model tarafından oluşturulduğunu ve insan incelemesi ya da önceliklendirmesi gerektirmediğini açıkladı.
Proje seçiminde Google'ın OSS-Fuzz programına benzer kriterler benimseneceği belirtilirken bu sürecin zamanla gelişebileceği de vurgulandı. Projesinin önemi ilk bakışta anlaşılmayan proje sahiplerinin kısa bir açıklama eklemesi tavsiye ediliyor.
Anthropic, Dockerfile'ın projenin çalışacağı ortamı yapılandırdığını ve tüm bağımlılıkları kurduğunu belirterek ajanın internet erişimi olmadan güvenlik denetimini gerçekleştirebilmesini sağladığını açıkladı. Şirket ayrıca test senaryolarının oluşturulan konteyner içinde doğrulanmasını öneriyor.
YAML dosyasına isteğe bağlı olarak eklenebilecek bilgiler arasında raporlara CC eklenecek ek e-posta adresleri, proje ana sayfası, rapor e-postalarını şifrelemek için GPG genel anahtarı ve hangi kodun test edileceğini, güvenlik açığı sınıflandırmasını ya da rapor formatlarını belirten bir tehdit modeli dosyasının yolu yer alıyor. Geliştiriciler ayrıca disabled: true ayarıyla hata raporlarını almaktan vazgeçebiliyor. Haberin yayımlandığı sırada sisteme toplam 116 pull request iletilmişti.
Şirket, dünyada en kritik yazılım projelerinden bazılarında 29.000'den fazla aday güvenlik açığı tespit ettiğini açıkladı. Bu açıkların 6.000'den fazlası proje sahiplerine iletildi ve 2 Ekim 2026 itibarıyla 584 güvenlik danışma belgesi yayımlandı.
Anthropic, iki yıl içinde yapay zekanın savunma tarafını kayıracağını öngördüğünü paylaştı. Şirketin tahminlerine göre bu süreçte hataları piyasaya çıkmadan yakalamak, temelden güvenli yazılım yazmak ve sistemleri modellerle aktif olarak savunmak daha kolay hale gelecek.
OSS Scanner Nasıl Çalışıyor?
Anthropic'in açıklamasına göre OSS Scanner, şirketin Project Glasswing kapsamında Claude'u güvenlik açığı tespitinde kullanma deneyiminden besleniyor. Projeye dahil olan yazılımlar, Anthropic'in en güçlü modelleri tarafından kapsamlı ve periyodik güvenlik taramalarına tabi tutulacak. Raporların Claude Mythos dahil en güçlü modeller tarafından üretilmesi bekleniyor. Raporların tamamen model çıktısına dayanması, daha hızlı ve daha sık tarama yapılmasının önünü açıyor.Proje seçiminde Google'ın OSS-Fuzz programına benzer kriterler benimseneceği belirtilirken bu sürecin zamanla gelişebileceği de vurgulandı. Projesinin önemi ilk bakışta anlaşılmayan proje sahiplerinin kısa bir açıklama eklemesi tavsiye ediliyor.
Kayıt Süreci ve Teknik Gereksinimler
Bir projeyi OSS Scanner'a dahil etmek isteyen çekirdek geliştiricilerin, OSS Scanner'ın GitHub deposunda bir pull request açması ve YAML yapılandırma dosyası eklemesi gerekiyor. Bu dosyada şu bilgilerin yer alması zorunlu tutuluyor: kopyalanacak Git deposunun bağlantısı, birincil iletişim e-posta adresi ve projenin ortamını hazırlayan, bağımlılıkları önceden yükleyen ve projeyi derleyen Dockerfile'ın depoya göreli yolu.Anthropic, Dockerfile'ın projenin çalışacağı ortamı yapılandırdığını ve tüm bağımlılıkları kurduğunu belirterek ajanın internet erişimi olmadan güvenlik denetimini gerçekleştirebilmesini sağladığını açıkladı. Şirket ayrıca test senaryolarının oluşturulan konteyner içinde doğrulanmasını öneriyor.
YAML dosyasına isteğe bağlı olarak eklenebilecek bilgiler arasında raporlara CC eklenecek ek e-posta adresleri, proje ana sayfası, rapor e-postalarını şifrelemek için GPG genel anahtarı ve hangi kodun test edileceğini, güvenlik açığı sınıflandırmasını ya da rapor formatlarını belirten bir tehdit modeli dosyasının yolu yer alıyor. Geliştiriciler ayrıca disabled: true ayarıyla hata raporlarını almaktan vazgeçebiliyor. Haberin yayımlandığı sırada sisteme toplam 116 pull request iletilmişti.
Açıklama Politikası ve Mevcut Bulgular
Anthropic, diğer güvenlik açığı raporlama programlarının aksine, bulgular için 90 günlük bir açıklama süresi uygulamayı planlamıyor. Bunun temel nedeni olarak raporların yanlış pozitif içerme riskini taşıması gösteriliyor. Şirket, mevcut Koordineli Güvenlik Açığı Açıklama (CVD) programı aracılığıyla bir raporun manuel olarak doğrulanması durumunda, bu raporun bir insanın doğruladığına dair bildirimin yapıldığı tarihten itibaren 90 gün sonra CVD politikası çerçevesinde açıklanabileceğini belirtti. Anthropic, OSS Scanner'ın performansına olan güven arttıkça gelecekte bazı yüksek önem dereceli güvenlik açığı raporları için açıklama süresi uygulamaya başlayabileceğini de sözlerine ekledi.Şirket, dünyada en kritik yazılım projelerinden bazılarında 29.000'den fazla aday güvenlik açığı tespit ettiğini açıkladı. Bu açıkların 6.000'den fazlası proje sahiplerine iletildi ve 2 Ekim 2026 itibarıyla 584 güvenlik danışma belgesi yayımlandı.
Kritik Altyapı Savunma Programı ve Siber Misyon
OSS Scanner duyurusuyla eş zamanlı olarak Anthropic, Siber Misyonu kapsamında Kritik Altyapı Savunma Programı'nı da kamuoyuyla paylaştı. Program, kritik altyapı ve açık kaynak yazılımların korunmasını hedefliyor. Yapay zekanın kötü aktörlerin güvenlik açıklarını keşfetme ve sömürme kapasitesini artırdığı, siber operasyonların çeşitli aşamalarını otomatikleştirdiği ve saldırıların daha hızlı ve büyük ölçekte gerçekleştirilmesine zemin hazırladığı bir dönemde bu girişimin temel amacı savunucuları doğru araçlarla donatmak, hataların giderilmesini hızlandırmak ve yeni güvenli mimari ile kodlama pratiklerini keşfetmek olarak özetleniyor.Anthropic, iki yıl içinde yapay zekanın savunma tarafını kayıracağını öngördüğünü paylaştı. Şirketin tahminlerine göre bu süreçte hataları piyasaya çıkmadan yakalamak, temelden güvenli yazılım yazmak ve sistemleri modellerle aktif olarak savunmak daha kolay hale gelecek.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.