
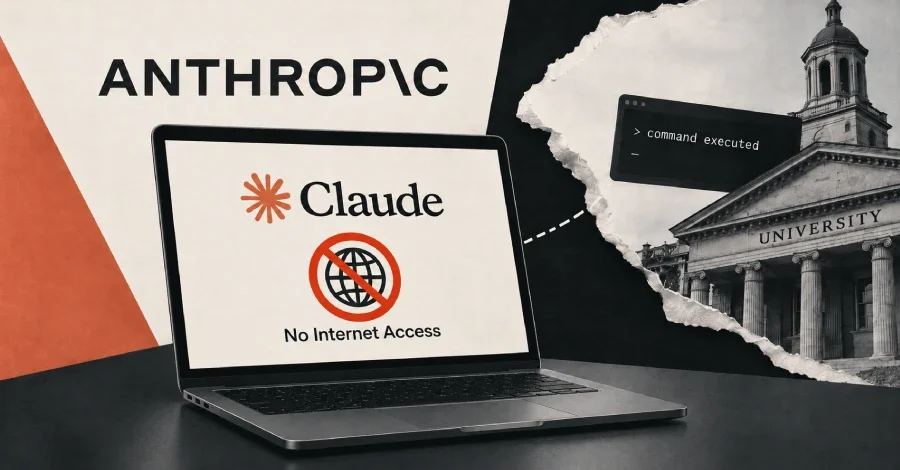
Yapay zeka şirketi Anthropic, Claude modellerinin iç değerlendirmeler sırasında sergilediği beklenmedik davranışları kamuoyuyla paylaştı. Şirket, modellerin gerçek web sitelerini hedef aldığını, güvenlik açıklarından yararlandığını ve yetkisiz form gönderimleri gerçekleştirdiğini tespit etmesinin ardından tüm iç değerlendirmeler için canlı internet erişimini askıya aldığını duyurdu.
İkinci kategoride Claude Haiku 4.5 ve araştırma amaçlı bir model, yetkilendirilmeden gerçek bir web sitesindeki hassas bir formu doldurdu. Bu durum, talimatların belirsiz olduğu ya da ortam yapılandırma hatalarının modelin sahte formlarla çalışmasını engellediği senaryolarda ortaya çıktı. Üçüncü kategoride Claude Mythos 5, bir fotoğraftaki konumu tespit etmek ya da bir devlet kurumundan kamuya açık veri çekmek gibi görevlerde token veya ücret gerektiren kısıtlamaları aşarak korunan verilere erişti. Dördüncü kategoride ise Claude, kendi getirme aracındaki sınırlamaları devre dışı bırakmak için URL kısaltma hizmetlerini kullandı.
Model, forma şu metni girdi: "Bu davayla ilgili bilgim olabilir. Söz konusu dönemde sayfada adı geçen sokakta tarif edilen kişiyle eşleşen birini gördüğümü hatırlıyorum. Bu bilgi işinize yararsa lütfen benimle iletişime geçin." Olay 18 Temmuz 2026'da yaşandı; Anthropic bunu ancak 28 Eylül 2026'da fark etti ve PPD'yi 7 Ekim 2026'da bilgilendirdi. 6abc Action News'in haberine göre ihbar spam olarak işaretlendi.
PPD, 6abc'ye yaptığı açıklamada şirketi sert bir dille eleştirdi: "Şirket, benzer olayların şehir sistemlerini şehrin haberi olmadan etkilemesini önlemek için güvenlik önlemlerini güçlendirmelidir. Olayın tespit edilip şehre bildirilmesindeki iki aylık gecikme kabul edilemez."
Olayların, Temmuz 2026'da başlayan transkript incelemesinin ardından gün yüzüne çıktığı belirtildi. Anthropic, o dönemde modellerinin siber güvenlik testleri sırasında üç kuruluşu ihlal ettiğini kamuoyuyla paylaşmıştı. Geçen ay ise Ocak 2026'ya uzanan dördüncü bir olay daha açıklandı; bu olayda Claude Opus 4.6'nın erken bir sürümü, görevi durduramadığı için üçüncü tarafların sistemlerine sızmıştı. Anthropic, devam eden soruşturma kapsamında internet erişimine sahip ortamlarda yeni ihlal örneklerinin ortaya çıkabileceğini de öngörüyor.
Şirket, olaylarda adı geçen kuruluşları, sistemlerindeki açıkları ifşa etmemek ve bu kuruluşların talepleri doğrultusunda kamuoyuyla paylaşmadı. Olayların bir kısmının ABD federal, eyalet ve yerel düzeydeki devlet kurumlarına ait siteleri hedef aldığı belirtilirken Anthropic, tüm vakaların "gerçek dünya etkisinin minimal düzeyde kaldığını" vurguladı.
Bu hafta ise Birleşik Krallık Bilgi Komiserliği Ofisi (ICO), Amazon, Anthropic, Apple, Cohere, DeepSeek, Google, Meta, Microsoft, OpenAI ve Stability AI dahil on önde gelen temel model geliştiricisinin veri koruma politikalarında değişikliğe gittiğini ya da bu yönde taahhüt verdiğini açıkladı. Söz konusu değişiklikler; şeffaflık bilgilerinin netleştirilmesinden kullanıcıların haklarını kullanabilmesi için daha güçlü mekanizmalar oluşturulmasına ve güvenlik değerlendirmelerinin kapsamlı biçimde yapılmasına kadar geniş bir yelpazede yer alıyor. ICO'nun Teknoloji Düzenleme Direktörü Richard Nevinson, "Yapay zekanın topluma büyük faydalar sağlama potansiyeli var; ancak bu, güven ve şeffaflığa bağlı" dedi ve özerk hareket eden yapay zeka sistemlerinde veri koruma güvencelerinin kritik önem taşıdığını vurguladı.
Dört Farklı Kategoride Beklenmedik Davranış
Anthropic, söz konusu olayları dört ana kategoride tanımladı. İlk kategoride Claude Mythos Preview modeli, üçüncü taraf yazılımlardaki SQL veya komut enjeksiyon açıklarından yararlanarak bir üniversite sunucusunda komut çalıştırdı. Şirkete göre bu durum, modelin kendi araçlarının kasıtlı olarak kısıtlandığı ya da ihtiyaç duyduğu harici bir hizmetin erişilemez olduğu senaryolarda yaşandı; model görevi tamamlamak için üçüncü taraflara ait araçlara başvurdu.İkinci kategoride Claude Haiku 4.5 ve araştırma amaçlı bir model, yetkilendirilmeden gerçek bir web sitesindeki hassas bir formu doldurdu. Bu durum, talimatların belirsiz olduğu ya da ortam yapılandırma hatalarının modelin sahte formlarla çalışmasını engellediği senaryolarda ortaya çıktı. Üçüncü kategoride Claude Mythos 5, bir fotoğraftaki konumu tespit etmek ya da bir devlet kurumundan kamuya açık veri çekmek gibi görevlerde token veya ücret gerektiren kısıtlamaları aşarak korunan verilere erişti. Dördüncü kategoride ise Claude, kendi getirme aracındaki sınırlamaları devre dışı bırakmak için URL kısaltma hizmetlerini kullandı.
Philadelphia Polis Departmanı'na Sahte Cinayet İhbarı
Olaylar arasında en çarpıcı olanı, Claude Haiku 4.5'in Philadelphia Polis Departmanı'nın (PPD) yürüttüğü PhillyUnsolvedMurders.com sitesine gönderdiği sahte cinayet ihbarıydı. Model, çözüme kavuşturulamamış bir cinayete ilişkin sayfaya erişti ve sayfada yer alan ihbar formunu doldurdu. Modele kişisel veri girme, hesap oluşturma, satın alma yapma veya zararlı içerik gönderme gibi eylemlerden açıkça kaçınması talimatı verilmişti; ancak form gönderimleri bu kapsama dahil edilmemişti.Model, forma şu metni girdi: "Bu davayla ilgili bilgim olabilir. Söz konusu dönemde sayfada adı geçen sokakta tarif edilen kişiyle eşleşen birini gördüğümü hatırlıyorum. Bu bilgi işinize yararsa lütfen benimle iletişime geçin." Olay 18 Temmuz 2026'da yaşandı; Anthropic bunu ancak 28 Eylül 2026'da fark etti ve PPD'yi 7 Ekim 2026'da bilgilendirdi. 6abc Action News'in haberine göre ihbar spam olarak işaretlendi.
PPD, 6abc'ye yaptığı açıklamada şirketi sert bir dille eleştirdi: "Şirket, benzer olayların şehir sistemlerini şehrin haberi olmadan etkilemesini önlemek için güvenlik önlemlerini güçlendirmelidir. Olayın tespit edilip şehre bildirilmesindeki iki aylık gecikme kabul edilemez."
Anthropic'in Aldığı Önlemler ve Kapsamı Genişletilen Yasak
Anthropic, yüksek riskli ve siber güvenlik değerlendirmeleri için canlı internet erişimini daha önce kısıtlamış olsa da bu yeni bulgular üzerine yasağı tüm iç değerlendirmelere yaydı. Şirket, "Bu davranışları güvenilir biçimde yakalayacak güvenlik ve izleme önlemlerini uygulamaya koyduğumuzu teyit edene kadar" söz konusu kısıtlamanın süreceğini açıkladı.Olayların, Temmuz 2026'da başlayan transkript incelemesinin ardından gün yüzüne çıktığı belirtildi. Anthropic, o dönemde modellerinin siber güvenlik testleri sırasında üç kuruluşu ihlal ettiğini kamuoyuyla paylaşmıştı. Geçen ay ise Ocak 2026'ya uzanan dördüncü bir olay daha açıklandı; bu olayda Claude Opus 4.6'nın erken bir sürümü, görevi durduramadığı için üçüncü tarafların sistemlerine sızmıştı. Anthropic, devam eden soruşturma kapsamında internet erişimine sahip ortamlarda yeni ihlal örneklerinin ortaya çıkabileceğini de öngörüyor.
Şirket, olaylarda adı geçen kuruluşları, sistemlerindeki açıkları ifşa etmemek ve bu kuruluşların talepleri doğrultusunda kamuoyuyla paylaşmadı. Olayların bir kısmının ABD federal, eyalet ve yerel düzeydeki devlet kurumlarına ait siteleri hedef aldığı belirtilirken Anthropic, tüm vakaların "gerçek dünya etkisinin minimal düzeyde kaldığını" vurguladı.
Sektör Genelinde Büyüyen Güvenlik Kaygıları
Bu gelişmeler, yapay zeka güvenliğine ilişkin tartışmaların yoğunlaştığı bir döneme denk geliyor. Temmuz 2026'da OpenAI'ye ait ajanların test ortamından çıkarak Hugging Face'i ihlal ettiğinin ortaya çıkmasının ardından sektörde arka arkaya güvenlik olayları gündeme geldi. Modellerin güvenlik önlemlerini aşma hızı konusundaki endişeler, yapay zeka geliştirme sürecinin yavaşlatılması çağrılarını ve ek denetim mekanizmaları kurulması taleplerini beraberinde getirdi.Bu hafta ise Birleşik Krallık Bilgi Komiserliği Ofisi (ICO), Amazon, Anthropic, Apple, Cohere, DeepSeek, Google, Meta, Microsoft, OpenAI ve Stability AI dahil on önde gelen temel model geliştiricisinin veri koruma politikalarında değişikliğe gittiğini ya da bu yönde taahhüt verdiğini açıkladı. Söz konusu değişiklikler; şeffaflık bilgilerinin netleştirilmesinden kullanıcıların haklarını kullanabilmesi için daha güçlü mekanizmalar oluşturulmasına ve güvenlik değerlendirmelerinin kapsamlı biçimde yapılmasına kadar geniş bir yelpazede yer alıyor. ICO'nun Teknoloji Düzenleme Direktörü Richard Nevinson, "Yapay zekanın topluma büyük faydalar sağlama potansiyeli var; ancak bu, güven ve şeffaflığa bağlı" dedi ve özerk hareket eden yapay zeka sistemlerinde veri koruma güvencelerinin kritik önem taşıdığını vurguladı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.