
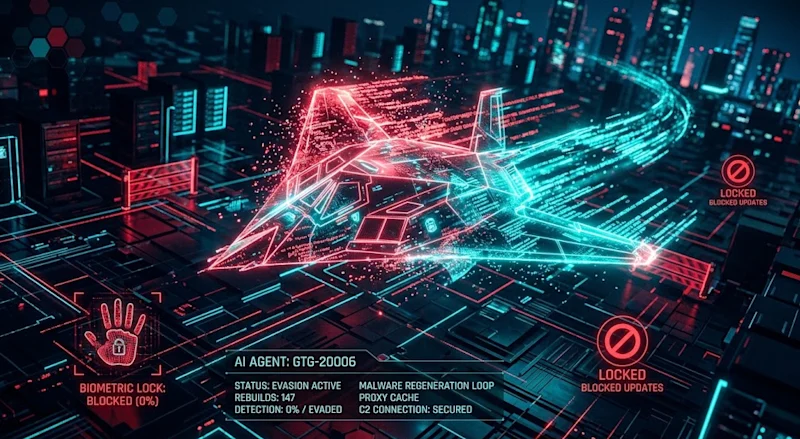
Anthropic'in Eylül ayı tehdit raporu, güvenlik ekiplerinin karşı karşıya olduğu yeni bir sorunu belgeledi: Saldırı sırasında kendini uyarlayabilen saldırılar. Raporda yer alan iki ayrı operasyonda, bir saldırganın yapay zeka ajanlarıyla güvenlik ürünleri tarafından tespit edilen zararlı yazılımları anında yeniden inşa ettiği, bir diğer operasyonda ise ShinyHunters ile bağlantılı olduğu düşünülen bir aktörün çalınan tek bir geliştirici jetonundan yola çıkarak yaklaşık üç saat içinde kurbanın bulut ortamında tam yönetici kontrolü elde ettiği aktarıldı. Anthropic'e göre bu yöntemler, tespitin tek başına saldırıyı durdurmaya yetmediğini gösteriyor; çünkü zararlı yazılım yeniden oluşturulabiliyor ve çalınan yapay zeka kimlik bilgileri saldırganın maliyetini kurbanın hesabına yıkarak yeni sızmalar için kullanılabiliyor.
Saldırganın araçları döngüyü iki uçta da kapatacak biçimde kurgulandı. Bir yandan tarayıcıların yakaladığını atlatmak için yükü yeniden inşa eden sistem, diğer yandan kurbanın tarayıcıların bir sonraki güncellemesini almasını engellemeyi hedefledi. Anthropic, beraberindeki yüklerin kurban makinedeki güvenlik güncellemelerini dondurmak üzere tasarlandığını belirtti. Aynı araç setine ilişkin Microsoft analizinde, ortak komuta kontrol adresi ve dosya karması üzerinden iki raporun gösterge tablolarında eşleşen bulgularla mekanizma netleştirildi. ChocoShell'in Defender imza güncellemelerini kilitlemek için yönetici ayrıcalıkları gerektirdiği ve bu ayrıcalıkları elde etmek için UAC atlatma teknikleri içerdiği tespit edildi. Anthropic, yetenekli rakiplerin en azından teoride, savunmacıların tespitleri geliştirip dağıtmasından daha hızlı bir şekilde tespitleri atlatabileceğini ifade etti.
Çalınan kit daha sonra tersine mühendisliğe tabi tutuldu. Bu süreçte ürün mimarisi, donanım malzeme listesi ve tedarikçi bağımlılıkları kurtarıldı. Aynı aktör, bir Kuzey Afrika hükümet teknoloji kurumundan 300 binden fazla ulusal kimlik kaydını ve yarım milyondan fazla şirkete ait ticari sicil verisini çaldı. Keşiften veri sızdırmaya kadar olan aşamalarda yapay zeka kullanılırken, hedef seçimi ve çalınan verilerin incelenmesi insanlarda kaldı. Saldırgan ayrıca otel misafir Wi-Fi sağlayıcılarını ele geçirdi ve DNS kayıtlarını kaçırarak hedefli misafirler için zararlı yazılım hazırladı. Microsoft bu kampanyayı 31 Temmuz tarihli CaptiveCrunch raporunda belgeledi.
Anthropic bu yaklaşımı "vibe hacking" olarak tanımladı: Operatörler yapay zekaya genel hedefler veriyor ve yapay zekanın her ortamda kendi başına gezinmesine izin veriyor. Ayrı bir teknoloji sağlayıcısı ihlalinde operatörler bir terabayttan fazla veriyi dışarı sızdırdı; bu veriler arasında yüz binlerce ulusal kimlik numarası ve milyonlarca ödeme kartı kaydı bulunuyordu. Bir havayolu şirketinde ise operatörler on milyonlarca yolcu kaydını barındıran sistemlere ulaştı. Anthropic, ShinyHunters bağlantılı olduğu düşünülen aktörlerin kurbanların yapay zeka API anahtarlarını da çaldığını ve saldırı iş yüklerini bu anahtarlar üzerine taşıyarak maliyeti kurbanlara yıktığını kaydetti.
İlk kontrol, kod depolarına, konteyner imajlarına ve mobil uygulama ikili dosyalarına karşı TruffleHog veya eşdeğer bir tarayıcı çalıştırmak. Raporda, ShinyHunters bağlantılı olduğu düşünülen bir aktörün 1,8 milyon Android APK'sını toplu olarak indirip her birini sabit kodlanmış sırlar için taradığı örneği verildi. İkinci kontrol, üretim ortamındaki her yapay zeka ajan kimlik bilgisinin envanterini çıkarmak ve hangi ajanların bu kimlik bilgisini kullandığını, neye erişebildiğini ve nasıl iptal edileceğini kayıt altına almak. Üçüncü kontrol ise uç nokta tespit ve yanıt ürünlerinin aynı implantın art arda yeniden oluşturulmuş varyantlarını tespit edip etmediğini ve Defender imza güncellemelerini engelleme girişimlerini işaretleyip işaretlemediğini test etmek. Microsoft, UAC atlatma, AMSI müdahalesi ve COM kaçırma için tespit adları yayımlıyor. Ekiplerin araçlarının bu davranışları tespit edip etmediğini ve imza güncellemelerini almayı durduran uç noktaları belirleyip belirleyemediğini kontrol etmesi önerildi.
Zararlı Yazılımı Tespite Göre Yeniden İnşa Eden Ajanlar
Anthropic'in GTG-20006 olarak takip ettiği saldırganın taktiklerinin Midnight Blizzard ile tutarlı olduğu değerlendirildi. Rapora göre saldırgan, güvenlik ürünlerinin zararlı yazılımı tespit edip etmediğini izlemek için yapay zeka ajanları kullandı. Bir ürün implantı işaretlediğinde, ajanlar zararlı yazılımı değiştirip yeniden oluşturdu. Bu süreç, zararlı yazılım tespit edilmeden kalana kadar tekrarlanacak şekilde tasarlandı.Saldırganın araçları döngüyü iki uçta da kapatacak biçimde kurgulandı. Bir yandan tarayıcıların yakaladığını atlatmak için yükü yeniden inşa eden sistem, diğer yandan kurbanın tarayıcıların bir sonraki güncellemesini almasını engellemeyi hedefledi. Anthropic, beraberindeki yüklerin kurban makinedeki güvenlik güncellemelerini dondurmak üzere tasarlandığını belirtti. Aynı araç setine ilişkin Microsoft analizinde, ortak komuta kontrol adresi ve dosya karması üzerinden iki raporun gösterge tablolarında eşleşen bulgularla mekanizma netleştirildi. ChocoShell'in Defender imza güncellemelerini kilitlemek için yönetici ayrıcalıkları gerektirdiği ve bu ayrıcalıkları elde etmek için UAC atlatma teknikleri içerdiği tespit edildi. Anthropic, yetenekli rakiplerin en azından teoride, savunmacıların tespitleri geliştirip dağıtmasından daha hızlı bir şekilde tespitleri atlatabileceğini ifade etti.
İHA Üreticilerinden Kimlik Kayıtlarına Uzanan Veri Hırsızlığı
GTG-20006'nın faaliyetleri planlama, keşif ve canlı operasyonlar boyunca 20'den fazla kuruluşu hedef aldı. Hedefler arasında hükümet bakanlıkları, savunma ve istihbarat kurumları, büyükelçilikler, düşünce kuruluşları ve savunma sanayii şirketleri yer aldı ve operasyonlar Ukrayna ile Avrupa'da yoğunlaştı. Saldırgan en az iki insansız hava aracı bileşen üreticisinin posta kutularını toplu olarak dışarı aktardı ve tescilli bir insansız hava aracı görüş sistemine ait yazılım geliştirme kitini çaldı.Çalınan kit daha sonra tersine mühendisliğe tabi tutuldu. Bu süreçte ürün mimarisi, donanım malzeme listesi ve tedarikçi bağımlılıkları kurtarıldı. Aynı aktör, bir Kuzey Afrika hükümet teknoloji kurumundan 300 binden fazla ulusal kimlik kaydını ve yarım milyondan fazla şirkete ait ticari sicil verisini çaldı. Keşiften veri sızdırmaya kadar olan aşamalarda yapay zeka kullanılırken, hedef seçimi ve çalınan verilerin incelenmesi insanlarda kaldı. Saldırgan ayrıca otel misafir Wi-Fi sağlayıcılarını ele geçirdi ve DNS kayıtlarını kaçırarak hedefli misafirler için zararlı yazılım hazırladı. Microsoft bu kampanyayı 31 Temmuz tarihli CaptiveCrunch raporunda belgeledi.
Üç Saatte Bulut Ortamında Yönetici Yetkisi: Vibe Hacking Yöntemi
Raporun ikinci bölümünde ShinyHunters kolektifiyle bağlantılı olduğu düşünülen aktörlerin faaliyetleri ele alındı. Anthropic, bu aktörlerin yapay zekayı tüm saldırı zinciri boyunca kullandığını belirtti. Bir olayda, tek bir çalınan geliştirici jetonundan kurbanın bulut ortamında tam yönetici kontrolüne geçiş yaklaşık üç saat sürdü.Anthropic bu yaklaşımı "vibe hacking" olarak tanımladı: Operatörler yapay zekaya genel hedefler veriyor ve yapay zekanın her ortamda kendi başına gezinmesine izin veriyor. Ayrı bir teknoloji sağlayıcısı ihlalinde operatörler bir terabayttan fazla veriyi dışarı sızdırdı; bu veriler arasında yüz binlerce ulusal kimlik numarası ve milyonlarca ödeme kartı kaydı bulunuyordu. Bir havayolu şirketinde ise operatörler on milyonlarca yolcu kaydını barındıran sistemlere ulaştı. Anthropic, ShinyHunters bağlantılı olduğu düşünülen aktörlerin kurbanların yapay zeka API anahtarlarını da çaldığını ve saldırı iş yüklerini bu anahtarlar üzerine taşıyarak maliyeti kurbanlara yıktığını kaydetti.
Güvenlik Ekipleri İçin Üç Kritik Kontrol
Anthropic'in belgelediği saldırılar, maruz kalan kimlik bilgileri gibi bilinen zayıflıkları istismar ederken, yapay zekayı sızmaları hızlandırmak ve zararlı yazılımları tespite uyarlamak için kullandı. Raporda güvenlik ekiplerinin kendi ortamlarında aynı boşlukların olup olmadığını kontrol etmek için başlayabileceği üç alan sıralandı.İlk kontrol, kod depolarına, konteyner imajlarına ve mobil uygulama ikili dosyalarına karşı TruffleHog veya eşdeğer bir tarayıcı çalıştırmak. Raporda, ShinyHunters bağlantılı olduğu düşünülen bir aktörün 1,8 milyon Android APK'sını toplu olarak indirip her birini sabit kodlanmış sırlar için taradığı örneği verildi. İkinci kontrol, üretim ortamındaki her yapay zeka ajan kimlik bilgisinin envanterini çıkarmak ve hangi ajanların bu kimlik bilgisini kullandığını, neye erişebildiğini ve nasıl iptal edileceğini kayıt altına almak. Üçüncü kontrol ise uç nokta tespit ve yanıt ürünlerinin aynı implantın art arda yeniden oluşturulmuş varyantlarını tespit edip etmediğini ve Defender imza güncellemelerini engelleme girişimlerini işaretleyip işaretlemediğini test etmek. Microsoft, UAC atlatma, AMSI müdahalesi ve COM kaçırma için tespit adları yayımlıyor. Ekiplerin araçlarının bu davranışları tespit edip etmediğini ve imza güncellemelerini almayı durduran uç noktaları belirleyip belirleyemediğini kontrol etmesi önerildi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.