
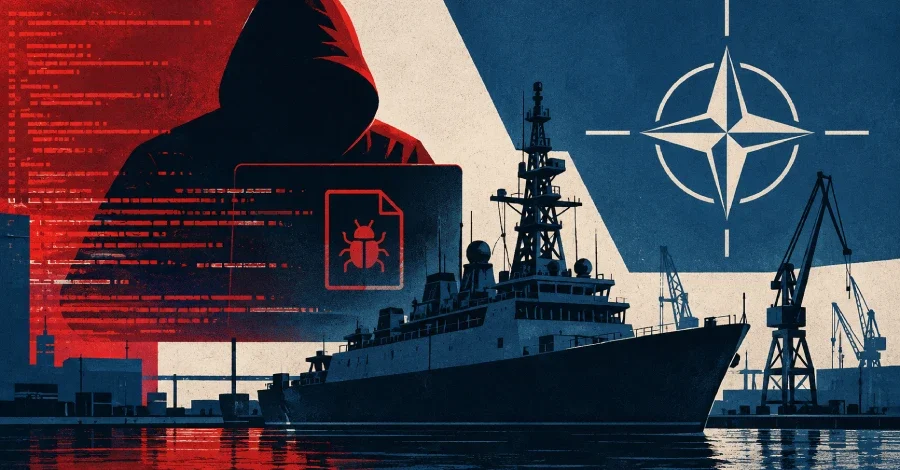
Rusya devletiyle ilişkilendirilen tehdit aktörü APT28 — BlueDelta, Fancy Bear ve Forest Blizzard olarak da bilinen grup — iki NATO üyesi ülkede kritik kuruluşları hedef alan siber saldırılar gerçekleştirdi. Broadcom bünyesindeki Symantec Threat Hunter Team, faaliyeti "Swallowtail" adıyla takip ettiğini ve saldırılarda HOOKEDGE adlı bir arka kapı ile daha önce hiç belgelenmemiş yeni bir reflective loader kullanıldığını açıkladı.
Tersaneye yönelik saldırı, Temmuz 2026'nın sonlarında gerçekleşti. Saldırganların ele geçirilmiş bir sisteme bir hafta boyunca defalarca döndüğü ve klavye başında bizzat işlem yürüttüğü tespit edildi. En son faaliyet ise 24 Eylül 2026'da, HOOKEDGE ile ilişkili bir Visual Basic Script başlatıcısının tersane ağında görülmesiyle kayıt altına alındı.
HOOKEDGE'in kamuoyunda ilk kez belgelenmesi, Recorded Future Insikt Group'un Ağustos 2026 sonunda yayımladığı bir raporla gerçekleşti. Söz konusu rapor, grubun Eylül 2025 ile Nisan 2026 başı arasında Romanya, İspanya ve Türkiye'deki hükümet ve diplomatik kuruluşları hedef alan siber casusluk kampanyasını ortaya koyuyordu. HOOKEDGE, APT28'in Nisan 2023'ten bu yana diplomatları hedef alan saldırılarda kullandığı modüler Windows implantı HEADLACE ile önemli kod ve taktik benzerlikleri taşıyor.
İkinci yöntemde ise kısa ve bağımsız bir PowerShell betiği çalıştırıldı. Bu betik, sistemin kendi geri döngü adresinde bir dinleyici kurarak makinenin bu adrese kimlik doğrulaması yapmasını zorladı ve ortaya çıkan NTLM el sıkışmasını ele geçirdi.
Saldırganların ayrıca SSH üzerinden curl komutuyla yeni bir reflective loader (ld.exe) bıraktığı da gözlemlendi. Belleğe şifreli bir yük yükleyip çalıştırmak için tasarlanan bu araç, şifre çözme anahtarını çalışma zamanında alıyor. Yükün tam içeriği henüz bilinmiyor. Symantec, saldırılar sonucunda herhangi bir verinin çalınıp çalınmadığının da belirsizliğini koruduğunu belirtti.
Bu saldırılar arasında, ele geçirilmiş meşru Ukrayna haber siteleri ve devlet portalları üzerinden sulama çukuru yöntemiyle dağıtılan DarkSword iOS istismar kiti de yer alıyor. CERT-UA, söz konusu aracın Rus tehdit aktörleriyle ilişkilendirildiğini ve kullanımının düşmanın iOS platformuna olan ilgisinin arttığına işaret ettiğini belirtti. Google Threat Intelligence Group (GTIG) de Mart 2026'da yayımladığı raporda Rus casusluk aktörü UNC6353'ü, yaz 2025'ten bu yana Ukraynalı kullanıcıları hedef alan sulama çukuru kampanyalarında Coruna ve DarkSword kitlerini kullanmakla ilişkilendirmişti.
Android ekosistemi de bu tehditlerden nasibini aldı. UAC-0244 kümesi, cihaz bilgilerini, konum verilerini, SIM kart detaylarını, kişi listelerini, arama kayıtlarını ve galeri görüntülerini toplayan CAMELSPY zararlı yazılımını dağıtırken; UAC-0263 kümesi, saldırganlara virüslü cihaz üzerinde tam kontrol ve veri sızdırma imkânı tanıyan BTMOB RAT'ı kullanıyor.
CERT-UA ayrıca APT28'in CVE-2026-21509 (Microsoft Office'te güvenlik özelliği atlatma) ve CVE-2026-8496 (SOGo webmail istemcisinde sıfır tıklama açığı) gibi güvenlik açıklarını istismar ederek COVENANT zararlı yazılımını dağıttığını ve kurban posta kutusu kimlik bilgileriyle verilerini ele geçirdiğini de kayıt altına aldı. Grubun ayrıca Roundcube webmail istemcisindeki XSS açıklarını ve makro içeren Excel belgelerini de kullanmaya devam ettiği bildirildi. CERT-UA'nın 2026 yılının ilk yarısında kayıt altına aldığı siber olay sayısı 3.137'ye ulaştı; bu rakam, 2025'in ikinci yarısına kıyasla yüzde 8 artışa karşılık geliyor.
Team Cymru ise Ukrayna'yı hedef alan saldırılarda kullanılan beş ek LegionRelay komuta ve kontrol (C2) sunucusu tespit ettiğini açıkladı. PowerShell tabanlı bir uzaktan erişim aracı olan LegionRelay; dosya listeleme, dosya sızdırma, ekran görüntüsü alma, tarayıcı verisi çalma, Telegram ve WhatsApp verisi sızdırma ile RDP erişimi kurma gibi işlevleri destekliyor. Araç, en az Ağustos 2025'ten bu yana Ukrayna ve Ukrayna ile ilgili kuruluşları kalıcı biçimde hedef aldığı değerlendirilen GREYVIBE adlı tehdit aktörüne atfediliyor.
Hangi Kurumlar Hedef Alındı?
Symantec'in The Hacker News ile paylaştığı rapora göre saldırıların hedefleri arasında bir kolluk birimi, bir deniz kuvvetleri tersanesi ve askeri uçak motoru üreten bir imalat şirketi yer alıyor. Araştırmacılar, bu kurumların yabancı bir istihbarat servisi için değer taşıyan bilgilere sahip olduğuna dikkat çekti.Tersaneye yönelik saldırı, Temmuz 2026'nın sonlarında gerçekleşti. Saldırganların ele geçirilmiş bir sisteme bir hafta boyunca defalarca döndüğü ve klavye başında bizzat işlem yürüttüğü tespit edildi. En son faaliyet ise 24 Eylül 2026'da, HOOKEDGE ile ilişkili bir Visual Basic Script başlatıcısının tersane ağında görülmesiyle kayıt altına alındı.
HOOKEDGE Nasıl Çalışıyor?
HOOKEDGE, saldırgan komutlarını kabul edip sonuçları geri iletebilen sade bir Windows toplu iş komut dosyasıdır. Makro etkin Microsoft Word belgeleri aracılığıyla dağıtılır ve Microsoft Edge tarayıcısının gizli, ekran dışı bir örneğini kullanarak görevleri alır; bu yapısıyla geleneksel indirici araçlara bağımlı olmaz. Arka kapı, daha önce webhook[.]site URL'si üzerinden iletişim kuruyordu; ancak Temmuz 2026 tersane saldırısında kullanılan yeni HOOKEDGE varyantlarının bu yöntemi bırakıp hem görev gönderimi hem de veri sızdırma için ayrı bir IP adresine (185.82.218[.]119:443) geçtiği gözlemlendi.HOOKEDGE'in kamuoyunda ilk kez belgelenmesi, Recorded Future Insikt Group'un Ağustos 2026 sonunda yayımladığı bir raporla gerçekleşti. Söz konusu rapor, grubun Eylül 2025 ile Nisan 2026 başı arasında Romanya, İspanya ve Türkiye'deki hükümet ve diplomatik kuruluşları hedef alan siber casusluk kampanyasını ortaya koyuyordu. HOOKEDGE, APT28'in Nisan 2023'ten bu yana diplomatları hedef alan saldırılarda kullandığı modüler Windows implantı HEADLACE ile önemli kod ve taktik benzerlikleri taşıyor.
Tersanede İki Ayrı Kimlik Bilgisi Hırsızlığı Tekniği
Symantec, tersaneye yönelik saldırıda saldırganların iki farklı kimlik bilgisi hırsızlığı yöntemi kullandığını aktardı. İlk yöntemde ele geçirilen sisteme bir SSH özel anahtarı yüklendi ve bu anahtar hemen kullanılarak saldırganların kendi sunucusuna geri dönen kalıcı, arka planda çalışan bir SSH tüneli açıldı; böylece saldırganların altyapısından hedef kurumun iç ağına sürekli bir erişim yolu oluşturuldu.İkinci yöntemde ise kısa ve bağımsız bir PowerShell betiği çalıştırıldı. Bu betik, sistemin kendi geri döngü adresinde bir dinleyici kurarak makinenin bu adrese kimlik doğrulaması yapmasını zorladı ve ortaya çıkan NTLM el sıkışmasını ele geçirdi.
Saldırganların ayrıca SSH üzerinden curl komutuyla yeni bir reflective loader (ld.exe) bıraktığı da gözlemlendi. Belleğe şifreli bir yük yükleyip çalıştırmak için tasarlanan bu araç, şifre çözme anahtarını çalışma zamanında alıyor. Yükün tam içeriği henüz bilinmiyor. Symantec, saldırılar sonucunda herhangi bir verinin çalınıp çalınmadığının da belirsizliğini koruduğunu belirtti.
Ukrayna'yı Hedef Alan Operasyonlar: 2026'nın İlk Yarısı
Ukrayna Bilgisayar Acil Müdahale Ekibi (CERT-UA), geçen ay yayımladığı raporda Rus hackerların Ukraynalı askeri personel ve hükümet yetkililerinin akıllı telefonlarını giderek artan bir sıklıkla hedef aldığını açıkladı. Askeri personel, devlet çalışanları ve siviller arasında akıllı telefon kullanımının yaygınlaşmasının bu cihazları istihbarat toplama, daha ileri düzey saldırılar ve finansal amaçlı operasyonlar için daha cazip hedefler hâline getirdiği vurgulandı.Bu saldırılar arasında, ele geçirilmiş meşru Ukrayna haber siteleri ve devlet portalları üzerinden sulama çukuru yöntemiyle dağıtılan DarkSword iOS istismar kiti de yer alıyor. CERT-UA, söz konusu aracın Rus tehdit aktörleriyle ilişkilendirildiğini ve kullanımının düşmanın iOS platformuna olan ilgisinin arttığına işaret ettiğini belirtti. Google Threat Intelligence Group (GTIG) de Mart 2026'da yayımladığı raporda Rus casusluk aktörü UNC6353'ü, yaz 2025'ten bu yana Ukraynalı kullanıcıları hedef alan sulama çukuru kampanyalarında Coruna ve DarkSword kitlerini kullanmakla ilişkilendirmişti.
Android ekosistemi de bu tehditlerden nasibini aldı. UAC-0244 kümesi, cihaz bilgilerini, konum verilerini, SIM kart detaylarını, kişi listelerini, arama kayıtlarını ve galeri görüntülerini toplayan CAMELSPY zararlı yazılımını dağıtırken; UAC-0263 kümesi, saldırganlara virüslü cihaz üzerinde tam kontrol ve veri sızdırma imkânı tanıyan BTMOB RAT'ı kullanıyor.
CERT-UA ayrıca APT28'in CVE-2026-21509 (Microsoft Office'te güvenlik özelliği atlatma) ve CVE-2026-8496 (SOGo webmail istemcisinde sıfır tıklama açığı) gibi güvenlik açıklarını istismar ederek COVENANT zararlı yazılımını dağıttığını ve kurban posta kutusu kimlik bilgileriyle verilerini ele geçirdiğini de kayıt altına aldı. Grubun ayrıca Roundcube webmail istemcisindeki XSS açıklarını ve makro içeren Excel belgelerini de kullanmaya devam ettiği bildirildi. CERT-UA'nın 2026 yılının ilk yarısında kayıt altına aldığı siber olay sayısı 3.137'ye ulaştı; bu rakam, 2025'in ikinci yarısına kıyasla yüzde 8 artışa karşılık geliyor.
Team Cymru ise Ukrayna'yı hedef alan saldırılarda kullanılan beş ek LegionRelay komuta ve kontrol (C2) sunucusu tespit ettiğini açıkladı. PowerShell tabanlı bir uzaktan erişim aracı olan LegionRelay; dosya listeleme, dosya sızdırma, ekran görüntüsü alma, tarayıcı verisi çalma, Telegram ve WhatsApp verisi sızdırma ile RDP erişimi kurma gibi işlevleri destekliyor. Araç, en az Ağustos 2025'ten bu yana Ukrayna ve Ukrayna ile ilgili kuruluşları kalıcı biçimde hedef aldığı değerlendirilen GREYVIBE adlı tehdit aktörüne atfediliyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.