
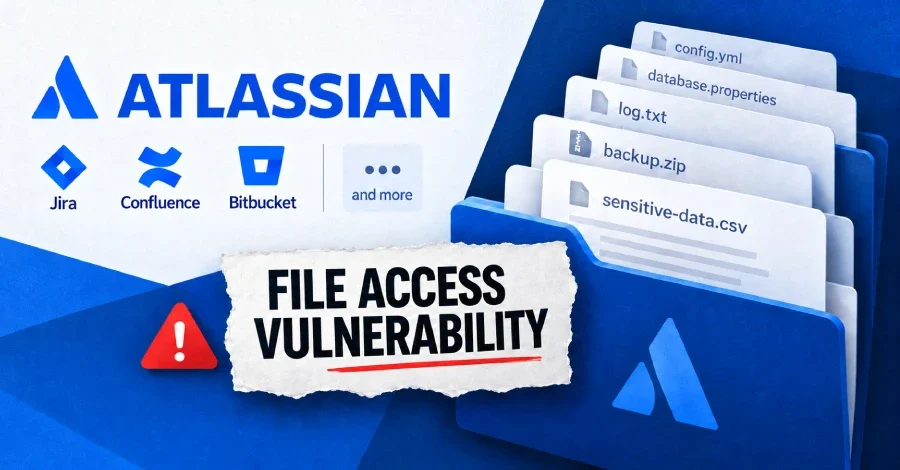
Atlassian, 5 Ekim 2026'da müşterilerin kendi sunucularında barındırdığı sekiz Data Center ürününde kritik bir güvenlik açığı tespit ettiğini duyurdu. CVE-2026-21589 kodlu bu açık, saldırganların herhangi bir kullanıcı adı veya parola kullanmadan, söz konusu ürünlerin web uygulama kök dizinindeki belirli dosyaları okuyabilmesine imkân tanıyor. Açık, Ortak Güvenlik Açığı Puanlama Sistemi'nin (CVSS) 4.0 sürümüyle değerlendirildi ve Atlassian tarafından 10 üzerinden 9,3 puan verilerek kritik olarak sınıflandırıldı.
Web uygulama kök dizini, sunucu üzerinde web uygulamasının kendisini barındıran klasördür. Atlassian, bazı yapılandırmalarda bu dizinin hassas dosyalar içerebileceğini ve bunun riski artırdığını belirtiyor. Şirketin yaptığı CVSS değerlendirmesine göre açık ağ üzerinden, herhangi bir ayrıcalık veya kullanıcı etkileşimi gerektirmeksizin istismar edilebilir. Etkilenen sistemin gizlilik üzerindeki etkisi yüksek, bütünlük ve erişilebilirlik üzerindeki etkisi ise sıfır olarak derecelendirildi. Diğer sistemler üzerindeki etkisi de yüksek olarak belirtilmiş olmakla birlikte Atlassian bu puanı açıklayan herhangi bir bilgi paylaşmadı.
Atlassian'ın bulut ürünleri bu açıktan etkilenmiş olmakla birlikte yamalar zaten uygulandı; bulut müşterilerinin herhangi bir işlem yapmasına gerek bulunmuyor. Bitbucket Cloud ise açıktan etkilenmiyor.
CVE kaydında bazı tutarsızlıklar dikkat çekiyor. Crowd için kayıtta 7.1.1 sürümü düzeltilmiş olarak gösterilirken Crowd 7.1 sürüm notlarına göre bu sürüm 27 Kasım 2025 tarihli; yani açığın kamuoyuyla paylaşılmasından on ayı aşkın bir süre önce yayımlanmış. Bamboo için ise bir alanda 10.2.4, kaydın kendi açıklamasında ise 10.2.24 yazıyor. Bunun yanı sıra CVE kaydı, güvenlik duyurusunda yer almayan Atlassian'ın eski kendi barındırmalı hattı olan Server sürümlerini de kapsıyor; ancak Bamboo Server, Bitbucket Server, Confluence Server ve Crowd Server için herhangi bir düzeltilmiş sürüm listelenmiyor.
Atlassian, "azaltıcı önlemler" olarak adlandırdığı üç geçici engelleme kuralı tanımlıyor. Bu kuralların tamamı, URL'de /, \ veya :: karakterlerinin hemen yanında yer alan .. ifadesini ve bu karakterlerin URL kodlanmış biçimlerini hedef alıyor. Hangi kuralın uygulanacağı ürüne göre değişiyor:
Atlassian, bu geçici önlemlerin "sınırlı olduğunu ve sistemi yamalamak için bir alternatif oluşturmadığını" açıkça vurguluyor.
Atlassian bu inceleme için iki yöntem öneriyor: Her istek satırını en fazla iki kez URL kod çözme işleminden geçirerek /, \ veya :: yanındaki .. ifadelerini aramak ya da ham log satırları üzerinde Atlassian'ın engelleme kalıbını çalıştırmak. Güvenlik duyurusu, başarısız bir girişimi başarılı bir dosya okumasından nasıl ayırt edeceğini veya yükseltme sonrasında bu tür isteklerle karşılaşan bir müşterinin ne yapması gerektiğini açıklamıyor.
Bu tür bir açığın Atlassian ürünlerinde daha önce de istismar edildiğini hatırlatmak gerekiyor. Jira Server ve Data Center'ı etkileyen CVE-2021-26086 kodlu path traversal açığı, uzaktaki saldırganların belirli dosyaları okumasına olanak tanıyordu ve ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) bu açığı 12 Kasım 2024'te bilinen istismar edilen güvenlik açıkları kataloğuna ekledi.
Açık Nasıl Çalışıyor?
Söz konusu güvenlik açığı teknik olarak bir "path traversal" (yol geçişi) saldırısı olarak nitelendiriliyor. Bu tür saldırılarda saldırgan, özel biçimde hazırlanmış bir dosya yolu içeren istek göndererek normalde erişemeyeceği dosyalara ulaşmaya çalışıyor. Ancak bu açıkta saldırganın dizin içeriğini listeleyebilme gibi bir yetkisi bulunmuyor; yalnızca tam adını ve yolunu önceden bildiği dosyaları okuyabiliyor.Web uygulama kök dizini, sunucu üzerinde web uygulamasının kendisini barındıran klasördür. Atlassian, bazı yapılandırmalarda bu dizinin hassas dosyalar içerebileceğini ve bunun riski artırdığını belirtiyor. Şirketin yaptığı CVSS değerlendirmesine göre açık ağ üzerinden, herhangi bir ayrıcalık veya kullanıcı etkileşimi gerektirmeksizin istismar edilebilir. Etkilenen sistemin gizlilik üzerindeki etkisi yüksek, bütünlük ve erişilebilirlik üzerindeki etkisi ise sıfır olarak derecelendirildi. Diğer sistemler üzerindeki etkisi de yüksek olarak belirtilmiş olmakla birlikte Atlassian bu puanı açıklayan herhangi bir bilgi paylaşmadı.
Hangi Ürünler Etkileniyor ve Düzeltilmiş Sürümler Neler?
Açık, aşağıdaki sekiz Atlassian Data Center ürününün düzeltilmiş sürümlerden önceki tüm versiyonlarını kapsıyor. Bu durum, Atlassian'ın belirttiğine göre destek ömrünü tamamlamış sürümleri de içerebilir. Şirket, müşterilerin uzun vadeli destek (LTS) sürümüne veya daha yenisine yükseltme yapmasını öneriyor.- Bitbucket Data Center: 9.4.26, 10.2.8, 10.5.1
- Confluence Data Center: 9.2.26, 10.2.19
- Jira Software Data Center: 9.12.40, 10.3.26, 11.3.12
- Jira Service Management Data Center: 5.12.40, 10.3.26, 11.3.12
- Bamboo Data Center: 10.2.24, 12.1.12
- Crowd Data Center: 6.3.7, 7.0.3, 7.1.7, 7.2.4
- Crucible: 4.9.15
- Fisheye: 4.9.15
Atlassian'ın bulut ürünleri bu açıktan etkilenmiş olmakla birlikte yamalar zaten uygulandı; bulut müşterilerinin herhangi bir işlem yapmasına gerek bulunmuyor. Bitbucket Cloud ise açıktan etkilenmiyor.
CVE kaydında bazı tutarsızlıklar dikkat çekiyor. Crowd için kayıtta 7.1.1 sürümü düzeltilmiş olarak gösterilirken Crowd 7.1 sürüm notlarına göre bu sürüm 27 Kasım 2025 tarihli; yani açığın kamuoyuyla paylaşılmasından on ayı aşkın bir süre önce yayımlanmış. Bamboo için ise bir alanda 10.2.4, kaydın kendi açıklamasında ise 10.2.24 yazıyor. Bunun yanı sıra CVE kaydı, güvenlik duyurusunda yer almayan Atlassian'ın eski kendi barındırmalı hattı olan Server sürümlerini de kapsıyor; ancak Bamboo Server, Bitbucket Server, Confluence Server ve Crowd Server için herhangi bir düzeltilmiş sürüm listelenmiyor.
Hemen Yükseltme Yapamayanlara Öneriler
Atlassian, tüm sistemlerini aynı anda güncelleyemeyen müşterilere mümkünse ilgili örneği çevrimdışına almalarını tavsiye ediyor. Kamuya açık internet üzerinden erişilebilen her örneğin —giriş gerektirense dahi— güncelleme yapılana ya da geçici bir engelleme kuralı devreye alınana kadar dış ağ erişimine kapatılması gerekiyor.Atlassian, "azaltıcı önlemler" olarak adlandırdığı üç geçici engelleme kuralı tanımlıyor. Bu kuralların tamamı, URL'de /, \ veya :: karakterlerinin hemen yanında yer alan .. ifadesini ve bu karakterlerin URL kodlanmış biçimlerini hedef alıyor. Hangi kuralın uygulanacağı ürüne göre değişiyor:
- 8 ürünün tamamı için: Eşleşen URL'leri engelleyen bir web uygulaması güvenlik duvarı (WAF) veya ters proxy kuralı.
- Confluence, Jira Software, Jira Service Management, Bamboo ve Crowd için: Her düğüme yüklenen ve kapatılıp yeniden başlatılması gereken bir Tomcat RewriteValve kuralı.
- Bitbucket için: Her düğüme, aynaya ve ayna çiftliği düğümüne uygulanıp yeniden başlatılması gereken urlrewrite.xml kuralı.
- Crucible ve Fisheye için: Yalnızca WAF veya ters proxy seçeneği geçerli.
Atlassian, bu geçici önlemlerin "sınırlı olduğunu ve sistemi yamalamak için bir alternatif oluşturmadığını" açıkça vurguluyor.
Geçmiş Erişim Kayıtlarının İncelenmesi
Atlassian, etkilenen bulut ürünlerinin yamalarını uyguladığını ve kendi yürüttüğü soruşturmanın istismar kanıtına ulaşmadığını açıkladı. Ancak şirket, kendi barındırılan örneklere yönelik saldırıların yaşanıp yaşanmadığını belirtmiyor. Güvenlik duyurusunda "Atlassian, örneklerinizin bu güvenlik açığından etkilenip etkilenmediğini doğrulayamaz" ifadesine yer veriliyor ve müşterilerin güvenlik ekiplerinden erişim kayıtlarını incelemesi isteniyor.Atlassian bu inceleme için iki yöntem öneriyor: Her istek satırını en fazla iki kez URL kod çözme işleminden geçirerek /, \ veya :: yanındaki .. ifadelerini aramak ya da ham log satırları üzerinde Atlassian'ın engelleme kalıbını çalıştırmak. Güvenlik duyurusu, başarısız bir girişimi başarılı bir dosya okumasından nasıl ayırt edeceğini veya yükseltme sonrasında bu tür isteklerle karşılaşan bir müşterinin ne yapması gerektiğini açıklamıyor.
Bu tür bir açığın Atlassian ürünlerinde daha önce de istismar edildiğini hatırlatmak gerekiyor. Jira Server ve Data Center'ı etkileyen CVE-2021-26086 kodlu path traversal açığı, uzaktaki saldırganların belirli dosyaları okumasına olanak tanıyordu ve ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) bu açığı 12 Kasım 2024'te bilinen istismar edilen güvenlik açıkları kataloğuna ekledi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.