
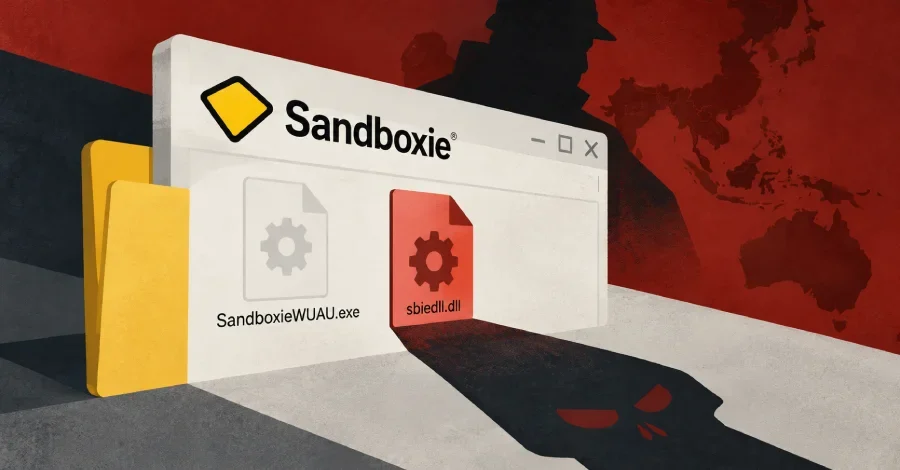
Siber güvenlik araştırmacıları, Çin bağlantılı olduğu değerlendirilen ve daha önce belgelenmemiş bir tehdit kümesinin ayrıntılarını kamuoyuyla paylaştı. Bronze Sandcastle adıyla takip edilen bu tehdit aktörünün, 2025 yılının ortasından bu yana Asya ve Afrika'daki kuruluşları hedef aldığı tespit edildi. Sophos güvenlik araştırmacısı Gabor Szappanos'un Salı günü yayımlanan analizine göre grubun en belirgin teknik özelliği, saldırılarında tutarlı biçimde Sandboxie DLL sideloading yöntemini kullanmasıdır.
Zscaler'in geçen hafta yayımladığı analize göre kötü amaçlı kod, güvenilir ve çoğunlukla dijital olarak imzalanmış bir uygulama tarafından çalıştırıldığından antivirüs yazılımları ve diğer güvenlik çözümleri tarafından işaretlenme olasılığı düşüktür. Üstelik meşru uygulama yüksek ayrıcalıklarla çalışıyorsa kötü amaçlı DLL de aynı izinleri devralarak saldırgana sistemde daha hassas işlemler yapma imkânı tanır. Ele geçirilen uygulamanın sistem her yeniden başlatıldığında otomatik çalışacak şekilde yapılandırılmış olması durumunda teknik, kalıcı bir erişim yolu da sağlar.
Şifreli yük olan config.ini, yerel ağ ve kullanıcı hesaplarını listeleme, sistem meta verilerini, çalışan süreçleri, tuş vuruşlarını ve ekran görüntülerini toplama işlevlerine sahip bir arka kapı olarak çalışıyor. Şimdiye kadar iki farklı sürüm tespit edildi: 1.1.5 ve 1.1.7. Yük ayrıca file[.]io, gofile[.]io, ably[.]net ve ably[.]io gibi harici sitelerle iletişim kuruyor; bu durum, operatörlerden ek görev almaya yönelik bir girişim olarak değerlendiriliyor. Sürüm 1.1.5'in komuta ve kontrol (C2) için dc.cathaypacifice[.]com ile net.dpworldto[.]com adreslerini kullandığı da gözlemlendi. Sürüm 1.1.7 yüklerinin ise şifreli yapılandırma dosyaları indirmek amacıyla GitHub API'si üzerinden github[.]com/LatonyCharnleyaW deposuyla iletişim kurduğu belirlendi; söz konusu GitHub hesabına artık erişilemiyor.
Sophos, tehdit grubunun ağırlıklı olarak çalışma zamanında çözülen şifreli yük ve yapılandırma dosyaları kullandığını; bu nedenle statik dosya tabanlı tespitlerin yetersiz kalabileceğini vurguladı. Kuruluşların bunun yerine davranışsal göstergelere odaklanması gerektiği belirtildi. Özellikle DLL'lerin yerel dosyaları okuyup hemen ardından bellek içi yürütme başlatması, kod çözme ve hazırlık etkinliğine işaret edebilecek bir davranış kalıbı olarak öne çıkarıldı.
Hedef Ülkeler ve Faaliyet Zaman Dilimi
Ağustos 2025 ile Ağustos 2026 arasındaki dönemde gerçekleştirilen saldırılarda Filipinler, Tayvan, Afganistan, Namibya ve muhtemelen Güney Kore'deki kurumların mağdur olduğu belirlendi. Mevcut kanıtlar, Bronze Sandcastle'ın UTC+8 saat diliminde en aktif olduğuna işaret ediyor.DLL Sideloading Nedir ve Neden Tehlikelidir?
DLL sideloading, Windows'un DLL dosyalarını yükleme biçimini istismar eden yaygın bir saldırı tekniğidir. Bir uygulama başlatıldığında, düzgün çalışabilmek için çeşitli DLL dosyalarını yüklemesi gerekir. Uygulama, ihtiyaç duyduğu bir DLL için tam yol belirtmezse işletim sistemi bu dosyayı önceden belirlenmiş bir dizin sırasına göre arar. Saldırgan, meşru DLL ile aynı adı taşıyan kötü amaçlı bir dosyayı Windows'un önce tarayacağı bir konuma yerleştirerek meşru uygulamanın kötü amaçlı kodu çalıştırmasını sağlayabilir.Zscaler'in geçen hafta yayımladığı analize göre kötü amaçlı kod, güvenilir ve çoğunlukla dijital olarak imzalanmış bir uygulama tarafından çalıştırıldığından antivirüs yazılımları ve diğer güvenlik çözümleri tarafından işaretlenme olasılığı düşüktür. Üstelik meşru uygulama yüksek ayrıcalıklarla çalışıyorsa kötü amaçlı DLL de aynı izinleri devralarak saldırgana sistemde daha hassas işlemler yapma imkânı tanır. Ele geçirilen uygulamanın sistem her yeniden başlatıldığında otomatik çalışacak şekilde yapılandırılmış olması durumunda teknik, kalıcı bir erişim yolu da sağlar.
Sandboxie ve Diğer Sideloading Kombinasyonları
Sophos, birden fazla kurban ortamında meşru Sandboxie yürütülebilir dosyalarının yanı sıra kötü amaçlı bir sbiedll.dll dosyasının yerleştirildiğini gözlemledi. Bu dosya, güvenilir uygulama olan SandboxieWUAU.exe'nin çalışma zamanında saldırgan kontrolündeki kodu yüklemesine yol açıyor. Sandboxie'nin yanı sıra Bronze Sandcastle'ın yedi farklı DLL sideloading kombinasyonundan daha yararlandığı tespit edildi:- javaw.exe (Java uygulaması) – jli.dll
- Krita.exe (Krita dijital resim programı) – Krita.dll
- NvdaHelper.exe (NVDA NonVisual Desktop Access) – NvdaHelperRemote.dll
- Jcef_helper.exe (Java Chromium Embedded Framework Yardımcısı) – Libcef.dll
- Vmmap.exe (Sysinternals işlem bellek çözümleyicisi) – version.dll
- LineAppMgr.exe (LINE mesajlaşma uygulaması) – msvcp140.dll
- bginfo64.exe (Sistem bilgisi görüntüleyen Sysinternals aracı) – snmpapi.dll
Şifreli Arka Kapının Teknik Yapısı
Sophos'a göre sideload edilen DLL'ler, şifreli config.ini dosyalarında saklanan yükleri okuyup çalıştırıyor. Bu tasarım, statik tespiti zorlaştırıyor ve operatörlere DLL ikili dosyalarını değiştirmeden davranışı ayarlama esnekliği tanıyor. Yeniden adlandırılmış meşru yürütülebilir dosyaların kurban ortamlarına karışmak amacıyla sıklıkla kullanıldığı da belirtildi; yürütme süreci, ek disk kalıntısı bırakmak yerine bellek içi kabuk kodu etkinliğiyle sonuçlanıyor.Şifreli yük olan config.ini, yerel ağ ve kullanıcı hesaplarını listeleme, sistem meta verilerini, çalışan süreçleri, tuş vuruşlarını ve ekran görüntülerini toplama işlevlerine sahip bir arka kapı olarak çalışıyor. Şimdiye kadar iki farklı sürüm tespit edildi: 1.1.5 ve 1.1.7. Yük ayrıca file[.]io, gofile[.]io, ably[.]net ve ably[.]io gibi harici sitelerle iletişim kuruyor; bu durum, operatörlerden ek görev almaya yönelik bir girişim olarak değerlendiriliyor. Sürüm 1.1.5'in komuta ve kontrol (C2) için dc.cathaypacifice[.]com ile net.dpworldto[.]com adreslerini kullandığı da gözlemlendi. Sürüm 1.1.7 yüklerinin ise şifreli yapılandırma dosyaları indirmek amacıyla GitHub API'si üzerinden github[.]com/LatonyCharnleyaW deposuyla iletişim kurduğu belirlendi; söz konusu GitHub hesabına artık erişilemiyor.
APT41 ile Bağlantı ve Savunma Önerileri
Bu, Çin bağlantılı hacker gruplarının DLL sideloading tekniğine başvurduğu ya da Sandboxie'nin bu tür saldırılarda kullanıldığı ilk vaka değil. Temmuz 2024'te APT41 tehdit aktörünün Sandboxie tarafından imzalanmış farklı bir yürütülebilir dosyayı (taskhost.exe) kullanarak kötü amaçlı bir sbiedll.dll sürümünü sideload ettiği ve nihayetinde MoonWalk adlı bir arka kapı dağıttığı belgelenmişti.Sophos, tehdit grubunun ağırlıklı olarak çalışma zamanında çözülen şifreli yük ve yapılandırma dosyaları kullandığını; bu nedenle statik dosya tabanlı tespitlerin yetersiz kalabileceğini vurguladı. Kuruluşların bunun yerine davranışsal göstergelere odaklanması gerektiği belirtildi. Özellikle DLL'lerin yerel dosyaları okuyup hemen ardından bellek içi yürütme başlatması, kod çözme ve hazırlık etkinliğine işaret edebilecek bir davranış kalıbı olarak öne çıkarıldı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.