
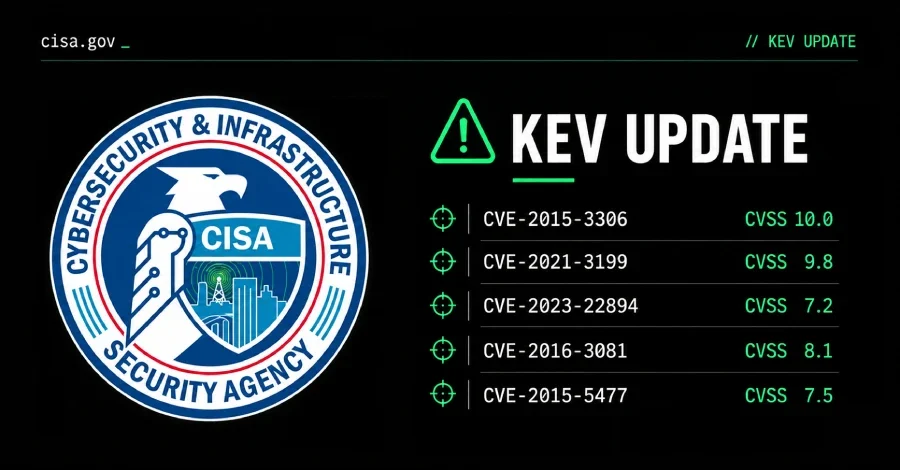
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Çin bağlantılı tehdit grubu Flax Typhoon'un faaliyetleriyle ilişkilendirilen beş güvenlik açığını Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna dahil etti. Federal kurumların etkilenen sistemleri yamaları ya da kullanımdan kaldırmaları için belirlenen son tarih 11 Ekim 2026.
İkinci açık, ONLYOFFICE Docs'ta JSON Web Token (JWT) kullanıldığında ortaya çıkan ve görsel yükleme parametresindeki "./.." dizisi aracılığıyla uzaktan kod yürütülmesine kapı aralayan dizin geçişi açığı CVE-2021-3199; CVSS puanı 9.8. Üçüncüsü ise Strapi'de hassas bilgilerin açık metin olarak saklanmasından kaynaklanan CVE-2023-22894; yönetici paneline erişimi olan bir saldırganın sorgu filtresi üzerinden kullanıcı bilgilerini ele geçirmesine imkân tanıyor, CVSS puanı 7.2.
Dördüncü açık, Apache Struts'ta Dinamik Yöntem Çağırma etkinleştirildiğinde method refix üzerinden uzaktan rastgele kod çalıştırılmasına izin veren komut enjeksiyonu açığı CVE-2016-3081; CVSS puanı 8.1. Son olarak ISC BIND'da TKEY sorguları aracılığıyla uzak saldırganların hizmet dışı bırakma saldırısı gerçekleştirmesine yol açan erişilebilir doğrulama açığı CVE-2015-5477, CVSS puanı 7.5 ile listeye girdi.
Bu operasyonların, yukarıdaki beş açık dahil olmak üzere toplam sekiz güvenlik açığını hedef aldığı ve kuruluşlara ilk erişimi sağlamak ile hassas verileri sızdırmak amacıyla kullanıldığı belirlendi. Saldırı zinciri; tarama araçları, siteler arası betik çalıştırma (XSS) saldırıları ve Microsoft Exchange sunucularına yönelik parola püskürtme yöntemlerini kapsıyor. Kalıcılık ise VPN yazılımları aracılığıyla sağlanırken e-postalar ve kimlik bilgileri betikler kullanılarak dışarıya aktarılıyor.
Danışma belgesinde ayrıca Flax Typhoon'un hedef aldığı üç açığın KEV kataloğunda zaten yer aldığı hatırlatıldı: GNU Bash işletim sistemi komut enjeksiyonu açığı CVE-2014-6278 (Shellshock olarak da bilinen bu açık Ekim 2025'te eklenmişti), Ivanti Pulse Connect Secure rastgele dosya okuma açığı CVE-2019-11510 (Kasım 2021'de eklendi) ve GitLab Community ile Enterprise Edition uzaktan kod yürütme açığı CVE-2021-22205 (Kasım 2021'de eklendi).
Aktif istismar göz önüne alındığında, federal kurumlar 11 Ekim 2026 tarihine kadar gerekli yamaları uygulamak ya da etkilenen yazılımları kullanmayı durdurmakla yükümlü tutuluyor. Bu zorunluluk, CISA'nın KEV kataloğu kapsamındaki standart uygulama çerçevesinin bir parçası.
Listeye Eklenen Beş Güvenlik Açığı
KEV kataloğuna eklenen açıklar farklı yazılım ve sistemleri etkiliyor. İlki, ProFTPD'de tespit edilen ve uzak saldırganların site cpfr ile site cpto komutları aracılığıyla rastgele dosyaları okuyup yazmasına olanak tanıyan hatalı erişim denetimi açığı CVE-2015-3306; CVSS puanı 10.0 ile kritik seviyede değerlendiriliyor.İkinci açık, ONLYOFFICE Docs'ta JSON Web Token (JWT) kullanıldığında ortaya çıkan ve görsel yükleme parametresindeki "./.." dizisi aracılığıyla uzaktan kod yürütülmesine kapı aralayan dizin geçişi açığı CVE-2021-3199; CVSS puanı 9.8. Üçüncüsü ise Strapi'de hassas bilgilerin açık metin olarak saklanmasından kaynaklanan CVE-2023-22894; yönetici paneline erişimi olan bir saldırganın sorgu filtresi üzerinden kullanıcı bilgilerini ele geçirmesine imkân tanıyor, CVSS puanı 7.2.
Dördüncü açık, Apache Struts'ta Dinamik Yöntem Çağırma etkinleştirildiğinde method
refix üzerinden uzaktan rastgele kod çalıştırılmasına izin veren komut enjeksiyonu açığı CVE-2016-3081; CVSS puanı 8.1. Son olarak ISC BIND'da TKEY sorguları aracılığıyla uzak saldırganların hizmet dışı bırakma saldırısı gerçekleştirmesine yol açan erişilebilir doğrulama açığı CVE-2015-5477, CVSS puanı 7.5 ile listeye girdi.Integrity Technology Group ve Ortak Uyarı
Söz konusu beş açığın KEV kataloğuna eklenmesi, Avustralya, Kanada, Japonya, Yeni Zelanda, İspanya, Birleşik Krallık ve ABD'nin birlikte yayımladığı bir danışma belgesiyle eş zamanlı gerçekleşti. Ortak uyarıda, Çin merkezli bir siber güvenlik şirketi olan Integrity Technology Group'a atfedilen saldırı kampanyaları ele alındı.Bu operasyonların, yukarıdaki beş açık dahil olmak üzere toplam sekiz güvenlik açığını hedef aldığı ve kuruluşlara ilk erişimi sağlamak ile hassas verileri sızdırmak amacıyla kullanıldığı belirlendi. Saldırı zinciri; tarama araçları, siteler arası betik çalıştırma (XSS) saldırıları ve Microsoft Exchange sunucularına yönelik parola püskürtme yöntemlerini kapsıyor. Kalıcılık ise VPN yazılımları aracılığıyla sağlanırken e-postalar ve kimlik bilgileri betikler kullanılarak dışarıya aktarılıyor.
Danışma belgesinde ayrıca Flax Typhoon'un hedef aldığı üç açığın KEV kataloğunda zaten yer aldığı hatırlatıldı: GNU Bash işletim sistemi komut enjeksiyonu açığı CVE-2014-6278 (Shellshock olarak da bilinen bu açık Ekim 2025'te eklenmişti), Ivanti Pulse Connect Secure rastgele dosya okuma açığı CVE-2019-11510 (Kasım 2021'de eklendi) ve GitLab Community ile Enterprise Edition uzaktan kod yürütme açığı CVE-2021-22205 (Kasım 2021'de eklendi).
CISA'dan Kritik Altyapı Uyarısı
CISA Siber Güvenlik Vekil Yönetici Yardımcısı Chris Butera, konuya ilişkin şu açıklamayı yaptı: "Çin hükümetiyle bağlantılı aktörler, kritik işlevleri kendi seçtikleri bir anda aksatmak amacıyla operasyonel teknoloji sistemleri dahil kritik altyapı ağlarında konumlanmaya devam ediyor."Aktif istismar göz önüne alındığında, federal kurumlar 11 Ekim 2026 tarihine kadar gerekli yamaları uygulamak ya da etkilenen yazılımları kullanmayı durdurmakla yükümlü tutuluyor. Bu zorunluluk, CISA'nın KEV kataloğu kapsamındaki standart uygulama çerçevesinin bir parçası.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.