
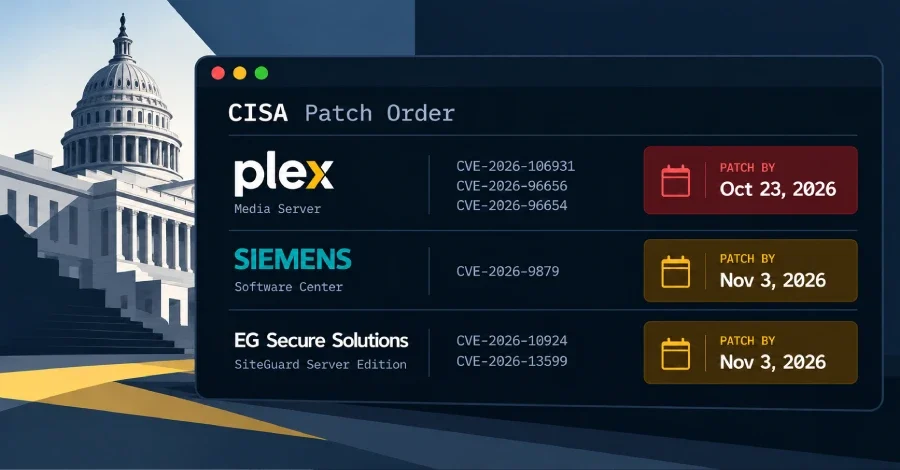
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Plex Media Server, Siemens ve EG Secure Solutions ürünlerini etkileyen toplam altı güvenlik açığını Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi. Açıklamalar arasında en dikkat çekici olanı, Plex Media Server'da tespit edilen ve bir arada zincirlendiğinde kimlik doğrulaması gerektirmeksizin uzaktan kod yürütülmesine kapı aralayan dört ayrı zafiyetin oluşturduğu Plex2Shell grubu.
Zach Main'in bulgularına göre uzak bir saldırgan, bu dört açığı art arda zincirleyerek kimlik doğrulama adımını atlatabilir ve etkilenen sistemde uzaktan kod çalıştırabilir. Plex, söz konusu açıkları 3 Ağustos 2026'da yayımlanan Plex Media Server 1.43.3.10861 sürümüyle kapattı.
Zafiyetlerin KEV kataloğuna eklenmesi, güvenlik araştırmacısı boredhackerblog'un tehdit aktörlerinin bu açıkları aktif olarak istismar ettiğini ortaya koymasının ardından gerçekleşti. Araştırmacı, saldırganların söz konusu açıkları kripto para madencisi yazılımları ve proxy kötü amaçlı yazılımlar dağıtmak amacıyla kullandığını belgeledi.
İkinci açık ise EG Secure Solutions'ın SiteGuard Server Edition ürününde bulunan ve CVSS puanı 8,5 olarak belirlenen CVE-2026-106931 numaralı komut enjeksiyonu güvenlik açığı. Japon şirketi EG Secure Solutions, bu açığın aktif olarak istismar edildiğini doğruladı. Her iki açığa ilişkin istismar faaliyetlerinin ayrıntıları şu an için kamuoyuyla paylaşılmış değil.
Plex2Shell: Dört Açık Bir Arada Tehdit Oluşturuyor
Güvenlik araştırmacısı Zach Main tarafından keşfedilen ve raporlanan bu dört zafiyet şu şekilde sıralanıyor: CVE-2026-96652 (CVSS puanı: 5,3) ve CVE-2026-96655 (CVSS puanı: 5,3) numaralı açıklar, Plex Media Server'da sunucu taraflı istek sahteciliğine (SSRF) yol açıyor. CVE-2026-96654 (CVSS puanı: 6,9), bir web sayfasındaki kodlanmış URI şemalarının hatalı biçimde nötralize edilmesinden kaynaklanıyor. En yüksek CVSS puanına sahip olan CVE-2026-96656 (CVSS puanı: 8,6) ise dosya adı veya yolunun dışarıdan kontrol edilmesine olanak tanıyan bir zafiyet olarak öne çıkıyor.Zach Main'in bulgularına göre uzak bir saldırgan, bu dört açığı art arda zincirleyerek kimlik doğrulama adımını atlatabilir ve etkilenen sistemde uzaktan kod çalıştırabilir. Plex, söz konusu açıkları 3 Ağustos 2026'da yayımlanan Plex Media Server 1.43.3.10861 sürümüyle kapattı.
Zafiyetlerin KEV kataloğuna eklenmesi, güvenlik araştırmacısı boredhackerblog'un tehdit aktörlerinin bu açıkları aktif olarak istismar ettiğini ortaya koymasının ardından gerçekleşti. Araştırmacı, saldırganların söz konusu açıkları kripto para madencisi yazılımları ve proxy kötü amaçlı yazılımlar dağıtmak amacıyla kullandığını belgeledi.
Siemens ve SiteGuard Açıkları da Kataloga Eklendi
CISA'nın aynı güncellemeyle kataloğa aldığı diğer iki açık farklı ürünleri etkiliyor. Bunlardan ilki, Siemens Software Center'da tespit edilen ve CVSS puanı 8,4 olan CVE-2026-110936 numaralı DLL yan yükleme (sideloading) zafiyeti. Bu açığın, Romulus adlı bir platform aracılığıyla gerçekleştirilen ClickFix saldırılarında kullanıldığı bildirildi.İkinci açık ise EG Secure Solutions'ın SiteGuard Server Edition ürününde bulunan ve CVSS puanı 8,5 olarak belirlenen CVE-2026-106931 numaralı komut enjeksiyonu güvenlik açığı. Japon şirketi EG Secure Solutions, bu açığın aktif olarak istismar edildiğini doğruladı. Her iki açığa ilişkin istismar faaliyetlerinin ayrıntıları şu an için kamuoyuyla paylaşılmış değil.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.