
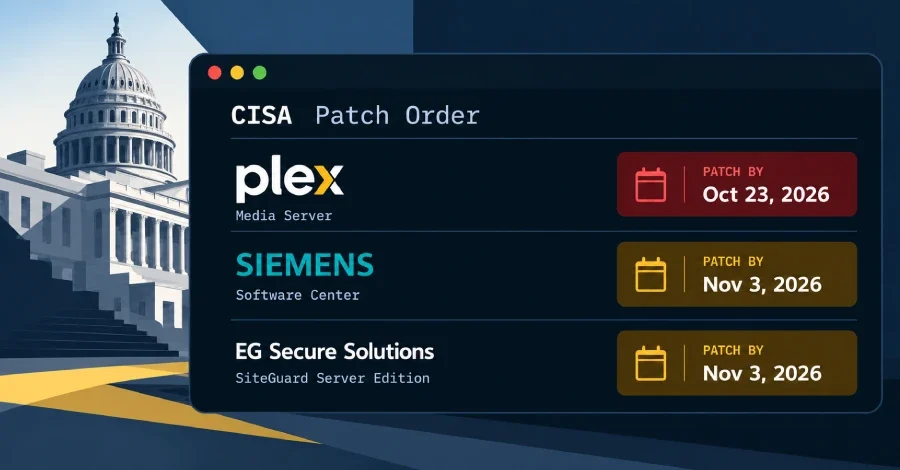
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Salı günü Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna altı yeni zafiyet ekledi. Bu zafiyetlerin dördü, toplu olarak Plex2Shell adıyla anılan ve Plex Media Server'ı etkileyen güvenlik açıklarından oluşuyor. Geri kalan ikisi ise Siemens Software Center ile EG Secure Solutions'ın SiteGuard Server Edition ürününü kapsıyor.
Dört açığın ayrıntıları şöyle:
Bu sorunlar, 3 Ağustos 2026'da yayımlanan Plex Media Server 1.43.3.10861 sürümüyle giderildi. Ancak CISA'nın KEV kataloğuna eklenmesi, açıkların gerçek dünya saldırılarında aktif olarak kullanıldığının teyit edilmesinin ardından geldi.
İkinci zafiyet ise Japon şirketi EG Secure Solutions'ın SiteGuard Server Edition ürününde tespit edilen bir komut enjeksiyonu açığı: CVE-2026-106931 (CVSS puanı: 8,5). Şirket, bu açığın aktif olarak istismar edildiğini bizzat doğruladı. Her iki zafiyet için de istismar faaliyetine dair ek bilgi şu an mevcut değil.
Plex2Shell Nedir ve Hangi Açıkları Kapsıyor?
Plex2Shell olarak adlandırılan dört güvenlik açığı, saldırganların bu zafiyetleri zincir hâlinde kullanarak kimlik doğrulaması olmaksızın uzaktan kod yürütmesine olanak tanıyor. Açıkları keşfedip raporlayan güvenlik araştırmacısı Zach Main, söz konusu zafiyetlerin birlikte kullanıldığında ciddi bir tehdit oluşturduğunu ortaya koydu.Dört açığın ayrıntıları şöyle:
- CVE-2026-96652 (CVSS puanı: 5,3) — Plex Media Server'da sunucu taraflı istek sahteciliği (SSRF) açığı.
- CVE-2026-96654 (CVSS puanı: 6,9) — Bir web sayfasında kodlanmış URI şemalarının hatalı biçimde nötralize edilmesi zafiyeti.
- CVE-2026-96655 (CVSS puanı: 5,3) — Plex Media Server'da ikinci bir SSRF açığı.
- CVE-2026-96656 (CVSS puanı: 8,6) — Dosya adı veya yolunun dışarıdan kontrol edilmesine izin veren zafiyet.
Bu sorunlar, 3 Ağustos 2026'da yayımlanan Plex Media Server 1.43.3.10861 sürümüyle giderildi. Ancak CISA'nın KEV kataloğuna eklenmesi, açıkların gerçek dünya saldırılarında aktif olarak kullanıldığının teyit edilmesinin ardından geldi.
Kripto Madencisi ve Proxy Zararlı Yazılımı Dağıtımında Kullanılıyor
Güvenlik araştırmacısı boredhackerblog, tehdit aktörlerinin Plex2Shell açıklarını kripto para madencisi ve proxy zararlı yazılımı dağıtmak amacıyla silah hâline getirdiğini belgeledi. Bu bulgu, CISA'nın dört Plex zafiyetini kataloga dahil etme kararının doğrudan tetikleyicisi oldu. Açıkların istismar faaliyetine ilişkin ek ayrıntılar şu an için kamuoyuyla paylaşılmadı.Siemens ve SiteGuard Açıkları da Listede
CISA aynı zamanda iki ek zafiyeti de aktif istismar kapsamında değerlendirdi. Bunlardan ilki, Siemens Software Center'ı etkileyen bir DLL yan yükleme açığı: CVE-2026-110936 (CVSS puanı: 8,4). Bu zafiyet, Romulus adlı bir platform üzerinden gerçekleştirilen ClickFix saldırılarında kötüye kullanıldı.İkinci zafiyet ise Japon şirketi EG Secure Solutions'ın SiteGuard Server Edition ürününde tespit edilen bir komut enjeksiyonu açığı: CVE-2026-106931 (CVSS puanı: 8,5). Şirket, bu açığın aktif olarak istismar edildiğini bizzat doğruladı. Her iki zafiyet için de istismar faaliyetine dair ek bilgi şu an mevcut değil.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.