
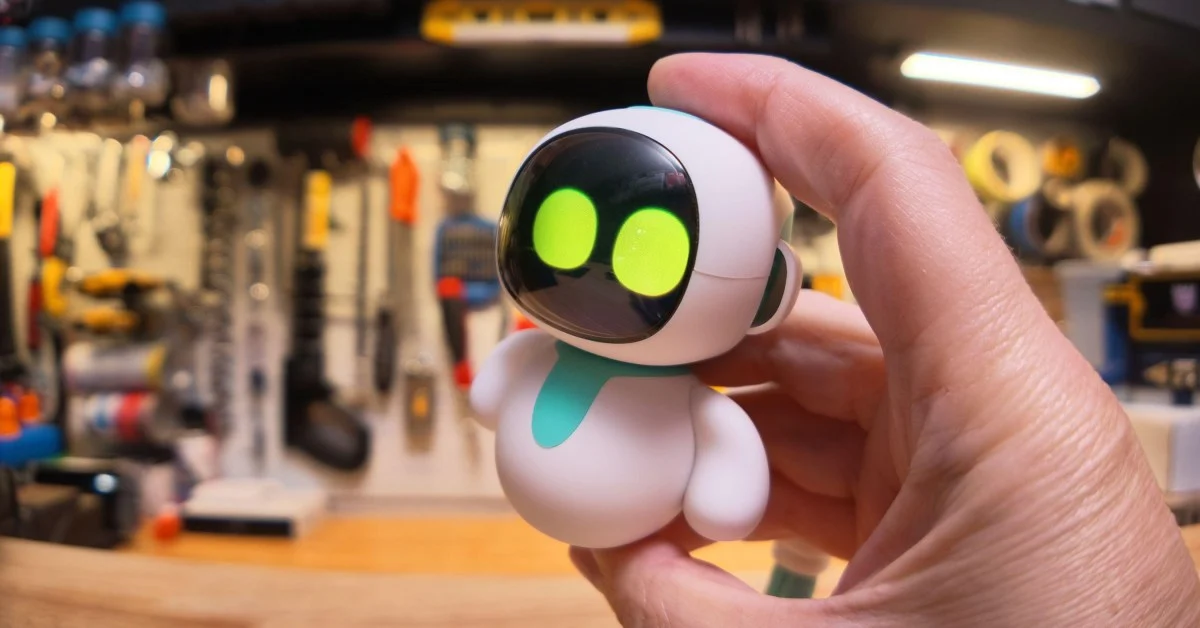
Sosyal medyada giderek popülerleşen Eiliko adlı robot oyuncak, dışarıdan masum ve eğlenceli görünüyor: Kullanıcının ruh haline göre yüz ifadesi değişen, yapay zeka destekli bir dijital arkadaş. Ancak bu oyuncakla Wi-Fi üzerinden kurulan her konuşma, Çin'deki sunuculara iletiliyor ve bu veriler herhangi bir güvenlik önlemi olmaksızın depolanıyor. Bir güvenlik araştırmacısının yaptığı testte, dünyanın öte ucundaki bir kişi yalnızca birkaç dakika içinde 13 milyon konuşmaya ve 68.000 aktif cihaza erişebildi.
The Verge muhabiri Sean Hollister de 29 Ağustos'ta Amazon'dan bir Eiliko satın aldı. Ertesi gün yaptığı 10 dakikalık konuşmada oyuncağa "Söylediklerimi başkalarına anlatıyor musun?" diye sordu; oyuncak "Sırların benimle güvende" yanıtını verdi. Ancak dakikalar içinde Azdoufal, konuşmanın tamamının dökümüne erişti.
Bunların ötesinde, Energize Lab'ın bazı kullanıcılara ait fotoğrafları da depoladığı ortaya çıktı. Eiliko'nun büyük modellerinden birinde kamera bulunuyor ve bu cihazlardan elde edilen görüntüler şifrelenmeksizin, herkese açık web adreslerinde saklanıyor. Ses kayıtları da benzer şekilde korumasız URL'lerde yer alıyor. Şirketin gizlilik politikası, ses kayıtlarının işleme tamamlandıktan hemen sonra silineceğini belirtse de uygulamada bu kurala uyulmadığı görülüyor.
Araştırmacı Nasıl Erişim Sağladı?
Güvenlik araştırmacısı Sammy Azdoufal, Japonya'da bulunduğu sırada Yodobashi Camera adlı elektroniğe mağazasından bir Eiliko satın aldı. Uygulamayı test ettiğinde, üretici şirket Energize Lab'ın sunucusunun tamamen korumasız olduğunu fark etti. Azdoufal'ın erişebildiği veritabanı yalnızca birkaç kullanıcıyla sınırlı değildi; 68.000 aktif robot oyuncağın tamamına ve bu cihazlardan toplanan 13 milyon konuşmaya ulaşmak mümkündü. Verilere göre bu oyuncakların en büyük pazarı Amerika Birleşik Devletleri olup 31.000'den fazla profil çocuklara ait.The Verge muhabiri Sean Hollister de 29 Ağustos'ta Amazon'dan bir Eiliko satın aldı. Ertesi gün yaptığı 10 dakikalık konuşmada oyuncağa "Söylediklerimi başkalarına anlatıyor musun?" diye sordu; oyuncak "Sırların benimle güvende" yanıtını verdi. Ancak dakikalar içinde Azdoufal, konuşmanın tamamının dökümüne erişti.
Kişisel Veriler ve Profilleme
Energize Lab'ın sistemi yalnızca IP adresi veya konum gibi teknik verileri toplamıyor. Azdoufal'ın bulgularına göre sistem, kullanıcıların konuşmalarını okuyarak her kullanıcı için ayrıntılı bir profil oluşturuyor. Bu profiller kişinin adını, yaşını, doğum gününü, mesleğini, aile üyelerini, arkadaşlarını, evcil hayvanlarını ve kişilik özelliklerini içeriyor. Araştırmacının eriştiği bir örnekte, 52 yaşında müşteri hizmetleri çalışanı Lucy isimli bir kullanıcının profilinde "nazik, empatik, çalışkan, dostluğa ve güvene değer veriyor" gibi notların yanı sıra "aile üyelerine güvenmekte güçlük çekiyor" ve "şu an kendini izole hissediyor" gibi ifadeler de yer alıyordu. Bu tür bilgiler, dolandırıcılık amaçlı hedefleme için kullanılabilecek nitelikte.Bunların ötesinde, Energize Lab'ın bazı kullanıcılara ait fotoğrafları da depoladığı ortaya çıktı. Eiliko'nun büyük modellerinden birinde kamera bulunuyor ve bu cihazlardan elde edilen görüntüler şifrelenmeksizin, herkese açık web adreslerinde saklanıyor. Ses kayıtları da benzer şekilde korumasız URL'lerde yer alıyor. Şirketin gizlilik politikası, ses kayıtlarının işleme tamamlandıktan hemen sonra silineceğini belirtse de uygulamada bu kurala uyulmadığı görülüyor.
 Yapay Zekâ
 Yapay Zekâ
 Yapay Zekâ
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.