
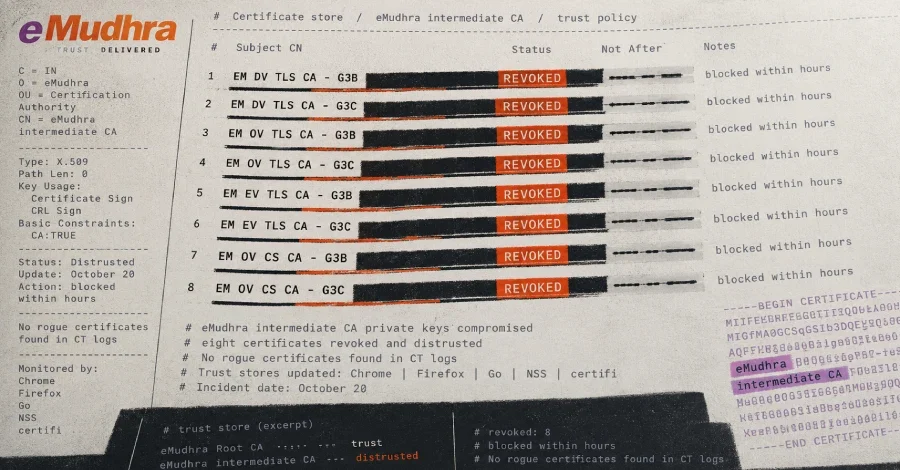
Mozilla ve Google'ın Chrome Kök Programı, 20 Ekim'de Hint sertifika otoritesi eMudhra'ya ait sekiz ara sertifika otoritesi (CA) sertifikasının özel anahtarlarının ele geçirildiğini doğruladı. Bir ara CA, web sitelerinin sunucularına sunduğu sertifikaları imzalar; dolayısıyla bu anahtarlardan birine sahip olan herhangi biri, bir tarayıcının güvendiği herhangi bir web sitesi adına sertifika üretebilir. Sorunun boyutu, yalnızca eMudhra müşterilerini değil, etkilenen kök sertifikalarına güvenen tüm yazılım ekosistemini kapsıyor.
Mozilla'nın kriptografi mühendisi Dennis Jackson'ın yayımladığı sertifika listesine göre araştırmacı Wayne, sekiz anahtarın her birini kullanarak "Burada bir sorun var - Wayne" mesajını imzaladı ve bu imzaları kök programlarına iletti. Jackson, söz konusu imzaları ve sertifikaları tek sayfalık bir sitede kamuoyuyla paylaştı. Anahtarların eMudhra'dan nasıl çıktığı, ne zaman ele geçirildiği ve araştırmacının dışında başka birinin bu anahtarlara sahip olup olmadığı henüz bilinmiyor.
Chrome Kök Programı'na göre TLS doğrulayıcısı, yalnızca kod imzalamaya kısıtlanmış bir ara sertifika üzerinden yol oluşturmayacağından Chrome'un iki kod imzalama sertifikasını ayrıca engellemesine gerek kalmadı. Öte yandan Chrome'un bloğu, sertifika yerine ortak anahtarı hedef aldığından Sectigo tarafından çapraz imzalanmış kopyaları da kapsıyor.
Go'nun standart kütüphanesine eklenen filtre, Go'nun kendi doğrulayıcısında ve macOS ile Windows sistem doğrulayıcı yollarında geçerli. Go'nun güvenlik politikası bu düzeltmeyi URGENT (Acil) kanalında yayımladı; bu kanal, ekosistem bütünlüğüne yönelik tehditler veya vahşi ortamda istismar edilen açıklar için ayrılmış olmakla birlikte yayın notları hangi koşulun geçerli olduğunu belirtmiyor. Go, sorun kaydında CA adını vermedi; yayın notları yalnızca "operasyonlarına ilişkin özel güvenlik kaygıları" ifadesini kullandı. Go'nun kriptografi paketlerini yöneten Filippo Valsorda, Linux kök depolarının çok zayıf biçimde yönetildiği için iptallerin uygulamalara ulaşamadığını ve anahtarların koda eklenmesinin şimdilik tek seçenek olduğunu açıkladı.
Güvenlik Açığı Nasıl Ortaya Çıktı?
Yalnızca "Wayne" adıyla tanınan bir araştırmacı, 17 Ekim akşamı 18:05 UTC'de durumu Chrome ve Mozilla kök programlarına bildirdi. Chrome bulguları doğruladıktan sonra her iki tarayıcı da sekiz sertifikayı saatler içinde engelledi. Chrome, altı TLS ara sertifikasını 19:45 UTC'ye kadar CRLSet güncellemesiyle bloke ederken Mozilla, Firefox kurulumlarına OneCRL bloğunu 22:59 UTC'de tamamladı. Her iki mekanizma da tarayıcı tarafından otomatik olarak çekilen iptal listeleri olduğundan kullanıcıların güncelleme yapmasına ya da tarayıcıyı yeniden başlatmasına gerek kalmadı.Mozilla'nın kriptografi mühendisi Dennis Jackson'ın yayımladığı sertifika listesine göre araştırmacı Wayne, sekiz anahtarın her birini kullanarak "Burada bir sorun var - Wayne" mesajını imzaladı ve bu imzaları kök programlarına iletti. Jackson, söz konusu imzaları ve sertifikaları tek sayfalık bir sitede kamuoyuyla paylaştı. Anahtarların eMudhra'dan nasıl çıktığı, ne zaman ele geçirildiği ve araştırmacının dışında başka birinin bu anahtarlara sahip olup olmadığı henüz bilinmiyor.
Hangi Sertifikalar Etkilendi?
Ele geçirilen sekiz sertifika şunlar: Alan adı doğrulamalı TLS sertifikaları olan EM DV TLS CA - G3B (eMudhra BV, Hollanda) ve EM DV TLS CA - G3C (eMudhra Inc, Amerika Birleşik Devletleri); kuruluş doğrulamalı TLS sertifikaları EM OV TLS CA - G3B ve EM OV TLS CA - G3C; genişletilmiş doğrulamalı TLS sertifikaları EM EV TLS CA - G3B ve EM EV TLS CA - G3C; kod imzalama sertifikaları EM OV CS CA - G3B ve EM OV CS CA - G3C. Altı TLS sertifikası, emSign Root TLS CA - G3 tarafından verilmiş olup Chrome ve Apple kök depolarında yer alan emSign ECC Root CA - G3 köküne zincirleniyordu; bu kök 20 Ekim'e kadar Mozilla'nın deposunda da bulunuyordu. Jackson'ın listesine göre sekizinin her biri, Sectigo'nun AAA Certificate Services kökü tarafından çapraz imzalanmış aynı ortak anahtara sahip ikinci bir sertifika olarak da mevcut.Chrome Kök Programı'na göre TLS doğrulayıcısı, yalnızca kod imzalamaya kısıtlanmış bir ara sertifika üzerinden yol oluşturmayacağından Chrome'un iki kod imzalama sertifikasını ayrıca engellemesine gerek kalmadı. Öte yandan Chrome'un bloğu, sertifika yerine ortak anahtarı hedef aldığından Sectigo tarafından çapraz imzalanmış kopyaları da kapsıyor.
Sertifika Şeffaflığı Kayıtları Ne Gösteriyor?
Chrome Kök Programı'nın açıklamasına göre Chrome'un bloğundan önce, web siteleri için kullanılan altı ara sertifikaya zincirlenen hiçbir TLS sertifikası Sertifika Şeffaflığı (CT) kayıtlarına işlenmemişti. CT kaydı zorunlu kılan Chrome veya başka bir tarayıcıda bu sertifikaların varsayılan olarak güvenilir sayılmış olması bu nedenle mümkün değil. Chrome ayrıca kendi deposundaki diğer tüm CA sertifikalarını incelediğini ve "bu hata modunun başka bir örneğini bulmadığını" belirtti.Hangi Yazılımlar Güncellendi?
Tarayıcılar iptal verilerini otomatik olarak alırken Go ikili dosyaları ve Python'ın certifi paketi gibi pek çok program bu verileri denetlemez; kod veya kök paketi değişene kadar zincire güvenmeyi sürdürür. 20 Ekim'de yayımlanan Go 1.27.3 ve 1.26.10 sürümleri, sekiz anahtardan herhangi birini içeren zinciri reddediyor ve bu düzeltmeyi kapatacak herhangi bir ayar sunmuyor; eski sürümler ise destek kapsamı dışında kaldığından güncelleme almıyor. Firefox 158.0.1 ile ESR sürümleri, Uzak Ayarlar'ı devre dışı bırakan kurulumlar için OneCRL bloğunu taşıyor. NSS 3.131.1, emSign ECC Root CA - G3'ü güvenilir listesinden çıkardı. Python certifi 2026.10.19 ve Rust webpki-roots 1.0.10 da aynı kökü paketlerinden düşürdü. Homebrew'ün ca-certificates paketi ise emSign ECC Root CA - G3, emSign Root TLS CA - G3 ve AAA Certificate Services köklerini ortak anahtar bazında dışladı. Node.js ve Composer için taslak değişiklikler hazırlandı ancak henüz yayımlanmadı.Go'nun standart kütüphanesine eklenen filtre, Go'nun kendi doğrulayıcısında ve macOS ile Windows sistem doğrulayıcı yollarında geçerli. Go'nun güvenlik politikası bu düzeltmeyi URGENT (Acil) kanalında yayımladı; bu kanal, ekosistem bütünlüğüne yönelik tehditler veya vahşi ortamda istismar edilen açıklar için ayrılmış olmakla birlikte yayın notları hangi koşulun geçerli olduğunu belirtmiyor. Go, sorun kaydında CA adını vermedi; yayın notları yalnızca "operasyonlarına ilişkin özel güvenlik kaygıları" ifadesini kullandı. Go'nun kriptografi paketlerini yöneten Filippo Valsorda, Linux kök depolarının çok zayıf biçimde yönetildiği için iptallerin uygulamalara ulaşamadığını ve anahtarların koda eklenmesinin şimdilik tek seçenek olduğunu açıkladı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.