
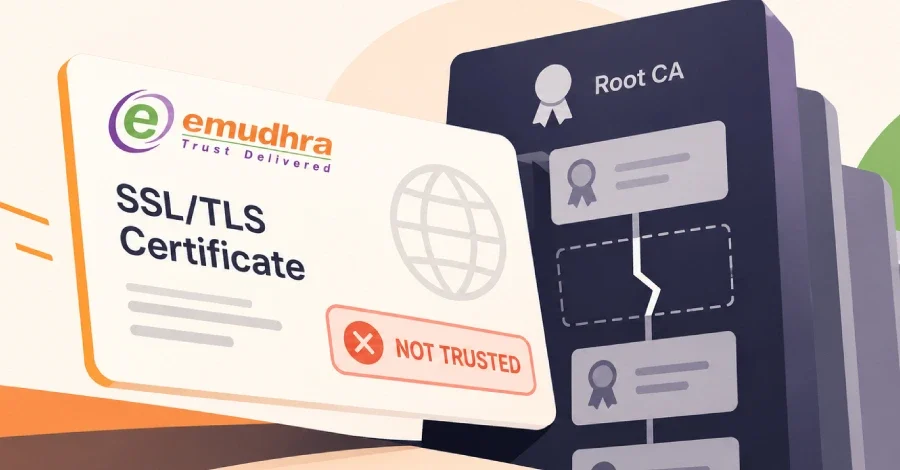
Hindistan merkezli sertifika otoritesi eMudhra, küresel SSL/TLS sertifika işinden çekileceğini açıkladı. Karar, şirketin yönetim kurulu tarafından perşembe günü alındı. Açıklama, bir araştırmacının eMudhra'ya ait 8 ara sertifika otoritesi sertifikasının özel anahtarlarını kurtardığını bildirmesinden beş gün sonra geldi. Şirket, etkilenen müşterilerinin sertifikalarını iş ortakları üzerinden ücretsiz olarak değiştireceğini duyurdu ancak ortakların kim olduğunu veya çekilmenin ne zaman tamamlanacağını belirtmedi.
eMudhra'nın kararı, tarayıcı üreticilerinin güven adımlarıyla birlikte geldi. Chrome, bu 8 sertifikanın bağlı olduğu emSign ECC Root CA - G3 adlı kök sertifikaya güveni durduracağını açıkladı. Değişikliğin 27 Ekim sabahı Pasifik saatiyle kullanıcılara ulaşması bekleniyor. Mozilla da 20 Ekim'de aynı köke Firefox'ta güveni durdurma kararı aldı. Bir kökün tarayıcıdan kaldırılması, o kök altında düzenlenmiş meşru sertifikaların da bağlantısını kesiyor.
Chrome ve Firefox, altı TLS ara sertifikasını bildirimden saatler sonra engelledi. Google'a göre, bu ara sertifikalardan düzenlenmiş hiçbir web sitesi sertifikası, Chrome'un engellemesinden önce halka açık Sertifika Şeffaflığı (CT) günlüklerinde görünmedi. Bu nedenle, CT kaydı gerektiren Chrome veya diğer yazılımlara karşı kullanılmış olamazlar. eMudhra ise 8 ara sertifikayı hiçbir zaman web siteleri veya kullanıcılar için sertifika düzenlemek amacıyla kullanmadığını ve sistemlerinin ihlal edilmediğini açıkladı.
Şirket, iptal ve durum hizmetlerini, düzenlediği her SSL/TLS sertifikası süresi dolana veya değiştirilene kadar çalışır durumda tutacağını açıkladı. Dijital imza sertifikaları, eSign ve InCommon'un kullandığı CertiNext platformu dahil diğer iş kolları devam edecek. Şirketin duyurusunda InCommon'a değinilmedi ve çekilme sürecine kadar G1 altında yeni sertifika düzenlemeye devam edip etmeyeceği belirtilmedi.
eMudhra, küresel SSL/TLS işinin gelirinin yaklaşık yüzde 1'ini oluşturduğunu açıkladı. Şirket, veri egemenliği ve uyumluluk kurallarının bu işi yürütmeyi daha karmaşık ve maliyetli hale getirdiğini, bazı büyük sağlayıcıların sertifikaları ücretsiz verdiğini ifade etti. Olayın sosyal medyada yayılmasının da "SSL/TLS'nin işimizdeki yerine oranla orantısız bir incelemeyi" beraberinde getirdiğini savundu.
Google, bu kök altındaki sertifikalara sahip web sitesi operatörlerine, Chrome Kök Deposu'nda yer alan başka bir PKI hiyerarşisinden "derhal yeni bir TLS sertifikası almaları ve yüklemeleri" gerektiğini bildirdi. eMudhra da etkilenen sertifikaların taşınması gerektiğini tahmin ediyor. Şirketin tahminine göre taşınması gereken yaklaşık 30 bin sertifika var ve bunların yaklaşık yüzde 97'si, birçok sunucunun sertifikaları otomatik olarak talep etmek ve yenilemek için kullandığı ACME protokolü ile düzenlendi.
Chrome, eMudhra'ya standart ACME istemcilerinin, ACME Yenileme Bilgisi (ARI) desteği yoksa veya manuel müdahale olmazsa sertifikaları yenileme penceresi dışında değiştirmeyeceğini iletti. ECC hiyerarşisinden RSA hiyerarşisine geçişin de istemci ayarlarında değişiklik gerektirebileceği belirtildi.
Michigan Üniversitesi ise InCommon'un RSA sertifikalarının şu anda etkilenmediğini ancak bu kökün de "güvensiz hale gelebileceğini" belirtti. Şimdilik ana alternatif olarak Let's Encrypt'i gösteriyor. eMudhra, 20 Ekim'de G1'in "mevcut tek alternatif" olduğunu söyledi, ertesi gün ise ABD'deki etkilenen müşterileri için "alternatif, bağımsız olarak işletilen, herkese açık güvenilir bir CA hiyerarşisinden" yeni sertifikalar düzenlediğini duyurdu.
Zayıf anahtarları bildiren araştırmacı, Mozilla'nın olayla ilgili herkese açık hata raporunda bu listenin imzasının o CA'nın kendi anahtarına karşı doğrulanmadığını belirtti. Aynı hata raporuna 22 Ekim'de katılan bir katılımcı, listenin bir eMudhra OCSP sertifikasının anahtarıyla imzalanmış gibi göründüğünü yazdı. OCSP sertifikaları, bir sertifikanın iptal edilip edilmediğine dair yanıtları imzalar. Katılımcı, eşleşmenin "başka bir zayıf anahtarın kanıtı olmaktan ziyade yanlış imzalama anahtarının kullanılması durumu gibi göründüğünü" ifade etti.
Chrome, bu listeyi 21 Ekim'de hata raporuna gönderdiği 12 sorudan birinde gündeme getirdi. Hangi anahtarın imzaladığını ve eMudhra'nın o CA veya köklerinden herhangi biri için birden fazla anahtar çifti tutup tutmadığını sordu. Ayrıca müşterilerin G1'e mi, başka bir şirketin CA'sına mı yoksa her ikisine mi geçtiğini ve 27 Ekim'de planlanan kaldırma işlemi göz önüne alındığında geçişin ne zaman tamamlanacağını sordu.
Chrome ayrıca 2025 yılında eMudhra'nın aynı ara sertifikalardan altısı için geçersiz CRL'ler yayımladığını hatırlattı. Şirketin o dönemki olay raporunda, CRL'lerin "her bir Ara CA ile ilişkili uygun özel anahtar kullanılarak yeniden oluşturulmasıyla" düzeltildiği belirtilmişti. eMudhra, 19 Ekim'de Mozilla'ya bu listelerin önce kullanmayı amaçladığı anahtarlarla imzalandığını, geçersiz imzalar üretince bu ay bulunan zayıf anahtarlarla yeniden imzalandığını söyledi. Chrome, bu açıklamanın "eMudhra'nın 2025 olayı sırasındaki ve sonrasındaki şeffaflığı ve olay yönetimi konusunda ciddi endişeler doğurduğunu" belirtti ve 2025 raporunda neden her bir CA için iki anahtar çiftinin varlığından bahsedilmediğini sordu. Perşembe günü 13.31 UTC itibarıyla eMudhra, hata raporunda Chrome'un sorularının hiçbirini herkese açık olarak yanıtlamamıştı. Şirketin oradaki son görünür yorumu 20 Ekim'de yayımlanmıştı.
eMudhra'nın kararı, tarayıcı üreticilerinin güven adımlarıyla birlikte geldi. Chrome, bu 8 sertifikanın bağlı olduğu emSign ECC Root CA - G3 adlı kök sertifikaya güveni durduracağını açıkladı. Değişikliğin 27 Ekim sabahı Pasifik saatiyle kullanıcılara ulaşması bekleniyor. Mozilla da 20 Ekim'de aynı köke Firefox'ta güveni durdurma kararı aldı. Bir kökün tarayıcıdan kaldırılması, o kök altında düzenlenmiş meşru sertifikaların da bağlantısını kesiyor.
8 Ara Sertifikanın Zayıf Anahtarları Nasıl Ortaya Çıktı
Araştırmacı, zayıf anahtarları 17 Ekim'de Apple, Google, Microsoft, Mozilla ve eMudhra'ya bildirdi. Her bir özel anahtarın büyük bir rastgele sayı olması gerekirken, 8 anahtarın tamamı 256'nın altındaydı. Bu nedenle anahtarlar neredeyse anında tahmin edilebilir durumdaydı. Sekiz ara sertifikadan altısı web sitesi (TLS) sertifikaları içindi.Chrome ve Firefox, altı TLS ara sertifikasını bildirimden saatler sonra engelledi. Google'a göre, bu ara sertifikalardan düzenlenmiş hiçbir web sitesi sertifikası, Chrome'un engellemesinden önce halka açık Sertifika Şeffaflığı (CT) günlüklerinde görünmedi. Bu nedenle, CT kaydı gerektiren Chrome veya diğer yazılımlara karşı kullanılmış olamazlar. eMudhra ise 8 ara sertifikayı hiçbir zaman web siteleri veya kullanıcılar için sertifika düzenlemek amacıyla kullanmadığını ve sistemlerinin ihlal edilmediğini açıkladı.
Chrome ve Firefox emSign ECC Root CA - G3 Güvenini Kaldırıyor
Chrome'un emSign ECC Root CA - G3 köküne güveni kaldırması, bu hiyerarşiye bağlı sertifikaları doğrudan etkiliyor. Mozilla'nın 20 Ekim'de aynı kök için aldığı güven kaldırma kararı da Firefox kullanıcılarını kapsıyor. eMudhra, geçiş tamamlanana kadar G1 RSA kök sertifikalarının müşterilere hizmet vermeye devam edeceğini belirtti. G1, ECC kökünden ayrı bir hiyerarşi olarak çalışıyor. Ancak Chrome, eMudhra'nın kök deposunda kalan diğer CA sertifikalarını tutup tutmayacağına henüz karar vermedi.Şirket, iptal ve durum hizmetlerini, düzenlediği her SSL/TLS sertifikası süresi dolana veya değiştirilene kadar çalışır durumda tutacağını açıkladı. Dijital imza sertifikaları, eSign ve InCommon'un kullandığı CertiNext platformu dahil diğer iş kolları devam edecek. Şirketin duyurusunda InCommon'a değinilmedi ve çekilme sürecine kadar G1 altında yeni sertifika düzenlemeye devam edip etmeyeceği belirtilmedi.
eMudhra, küresel SSL/TLS işinin gelirinin yaklaşık yüzde 1'ini oluşturduğunu açıkladı. Şirket, veri egemenliği ve uyumluluk kurallarının bu işi yürütmeyi daha karmaşık ve maliyetli hale getirdiğini, bazı büyük sağlayıcıların sertifikaları ücretsiz verdiğini ifade etti. Olayın sosyal medyada yayılmasının da "SSL/TLS'nin işimizdeki yerine oranla orantısız bir incelemeyi" beraberinde getirdiğini savundu.
30 Binden Fazla Sertifika Etkilendi: InCommon Bağlantısı
Chrome'un halka açık CT günlüklerine dayalı sayımına göre, 21 Ekim itibarıyla bu köke zincirlenmiş yaklaşık 30 bin 800 adet süresi dolmamış sertifika bulunuyordu. Bunların yüzde 99,9'u, Internet2'nin yükseköğretim topluluğu için oluşturduğu sertifika hizmeti InCommon üzerinden düzenlenmişti. InCommon, hizmetini bu yıl nisan ile temmuz ayları arasında eMudhra'nın CertiNext platformuna taşımıştı.Google, bu kök altındaki sertifikalara sahip web sitesi operatörlerine, Chrome Kök Deposu'nda yer alan başka bir PKI hiyerarşisinden "derhal yeni bir TLS sertifikası almaları ve yüklemeleri" gerektiğini bildirdi. eMudhra da etkilenen sertifikaların taşınması gerektiğini tahmin ediyor. Şirketin tahminine göre taşınması gereken yaklaşık 30 bin sertifika var ve bunların yaklaşık yüzde 97'si, birçok sunucunun sertifikaları otomatik olarak talep etmek ve yenilemek için kullandığı ACME protokolü ile düzenlendi.
Chrome, eMudhra'ya standart ACME istemcilerinin, ACME Yenileme Bilgisi (ARI) desteği yoksa veya manuel müdahale olmazsa sertifikaları yenileme penceresi dışında değiştirmeyeceğini iletti. ECC hiyerarşisinden RSA hiyerarşisine geçişin de istemci ayarlarında değişiklik gerektirebileceği belirtildi.
Sertifika Sahipleri İçin Önerilen Adımlar
Etkilenen kurumlar kendi kullanıcılarına yönlendirmeler yapmaya başladı. Cornell Üniversitesi, sertifika sahiplerine ECC sertifikaları yerine RSA sertifikaları talep etmelerini söyledi. Gerekçe olarak "RSA sertifikaları eMudhra'nın etkilenmeyen kökünü kullanıyor ve çalışması gerekiyor" ifadesi kullanıldı. Üniversite, kendine ait 300'den fazla etkilenen sertifika saydığını açıkladı.Michigan Üniversitesi ise InCommon'un RSA sertifikalarının şu anda etkilenmediğini ancak bu kökün de "güvensiz hale gelebileceğini" belirtti. Şimdilik ana alternatif olarak Let's Encrypt'i gösteriyor. eMudhra, 20 Ekim'de G1'in "mevcut tek alternatif" olduğunu söyledi, ertesi gün ise ABD'deki etkilenen müşterileri için "alternatif, bağımsız olarak işletilen, herkese açık güvenilir bir CA hiyerarşisinden" yeni sertifikalar düzenlediğini duyurdu.
G1 RSA Kökü Hakkında Sorular ve CRL Tartışması
Mozilla, 20 Ekim'de şimdilik G1 kökü emSign Root CA - G1'e olan güveni kaldırmadığını açıkladı. Stanford'da InCommon sertifikaları, emSign Root TLS CA - G1 adlı eMudhra CA'sı üzerinden bu köke zincirleniyor. 14 Ekim'de eMudhra, emSign Root TLS CA - G1 için bir sertifika iptal listesi (CRL) yayımladı. CRL, bir CA'nın iptal ettiği sertifikaların imzalı listesi anlamına geliyor.Zayıf anahtarları bildiren araştırmacı, Mozilla'nın olayla ilgili herkese açık hata raporunda bu listenin imzasının o CA'nın kendi anahtarına karşı doğrulanmadığını belirtti. Aynı hata raporuna 22 Ekim'de katılan bir katılımcı, listenin bir eMudhra OCSP sertifikasının anahtarıyla imzalanmış gibi göründüğünü yazdı. OCSP sertifikaları, bir sertifikanın iptal edilip edilmediğine dair yanıtları imzalar. Katılımcı, eşleşmenin "başka bir zayıf anahtarın kanıtı olmaktan ziyade yanlış imzalama anahtarının kullanılması durumu gibi göründüğünü" ifade etti.
Chrome, bu listeyi 21 Ekim'de hata raporuna gönderdiği 12 sorudan birinde gündeme getirdi. Hangi anahtarın imzaladığını ve eMudhra'nın o CA veya köklerinden herhangi biri için birden fazla anahtar çifti tutup tutmadığını sordu. Ayrıca müşterilerin G1'e mi, başka bir şirketin CA'sına mı yoksa her ikisine mi geçtiğini ve 27 Ekim'de planlanan kaldırma işlemi göz önüne alındığında geçişin ne zaman tamamlanacağını sordu.
Chrome ayrıca 2025 yılında eMudhra'nın aynı ara sertifikalardan altısı için geçersiz CRL'ler yayımladığını hatırlattı. Şirketin o dönemki olay raporunda, CRL'lerin "her bir Ara CA ile ilişkili uygun özel anahtar kullanılarak yeniden oluşturulmasıyla" düzeltildiği belirtilmişti. eMudhra, 19 Ekim'de Mozilla'ya bu listelerin önce kullanmayı amaçladığı anahtarlarla imzalandığını, geçersiz imzalar üretince bu ay bulunan zayıf anahtarlarla yeniden imzalandığını söyledi. Chrome, bu açıklamanın "eMudhra'nın 2025 olayı sırasındaki ve sonrasındaki şeffaflığı ve olay yönetimi konusunda ciddi endişeler doğurduğunu" belirtti ve 2025 raporunda neden her bir CA için iki anahtar çiftinin varlığından bahsedilmediğini sordu. Perşembe günü 13.31 UTC itibarıyla eMudhra, hata raporunda Chrome'un sorularının hiçbirini herkese açık olarak yanıtlamamıştı. Şirketin oradaki son görünür yorumu 20 Ekim'de yayımlanmıştı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.