
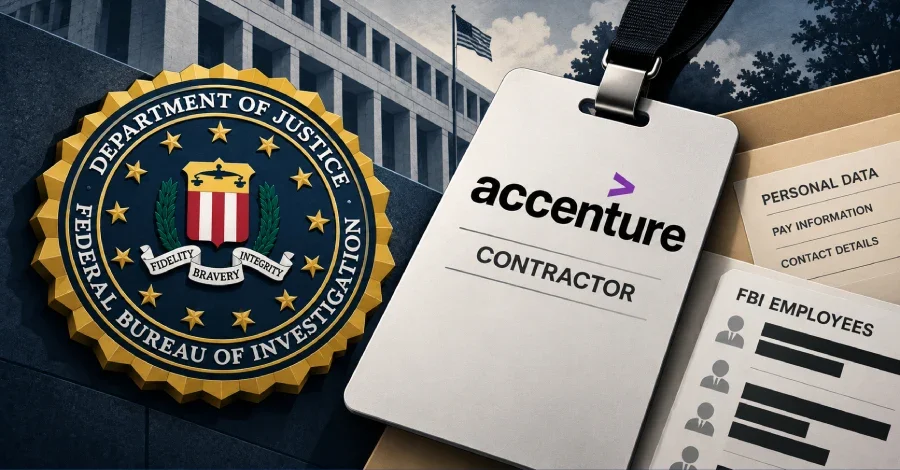
ABD Federal Soruşturma Bürosu (FBI), ShinyHunters adlı siber suç grubunun gerçekleştirdiği veri ihlalinin ardından, söz konusu saldırıya zemin hazırladığı öne sürülen bir Accenture yüklenicisini görevden aldı. Reuters'ın konuya yakın iki kaynağa dayanarak aktardığı habere göre ihlal, yönetilen bir platformda kritik bir güvenlik yamasının uygulanmaması sonucunda yaşandı ve FBI bünyesindeki binlerce çalışanın kişisel verilerinin çalınmasıyla sonuçlandı.
FBI, üçüncü taraf kuruluşun adını kamuoyuyla paylaşmadı. Ancak Reuters, ShinyHunters grubunun geçen ay FBI'ın iş ilanı portalına sızmak için kullandığını belirttiği platformun Oracle PeopleSoft olduğunu aktardı.
Bu gelişme, ShinyHunters grubunun operasyonel geçmişindeki en son dönemeç noktasını oluşturuyor. FBI'ın soruşturmasını sürdürdüğü bu süreçte grubun iki üyesi daha önce tutuklanmıştı. Büro, ortaklarıyla birlikte aktif biçimde yeni ipuçları edinmek ve bu ipuçlarını işleme koymak için çalıştığını açıkladı; ayrıca daha fazla tutuklamanın gündeme gelebileceği konusunda uyarıda bulundu.
The Hacker News'in aktardığına göre FBI ve Oracle'dan konuya ilişkin yorum talebinde bulunuldu; yanıt alındığında bilgilerin güncelleneceği belirtildi.
FBI Siber Bölümü'nden Resmi Açıklama
FBI'ın siber bölümü yardımcı direktörü Brett Leatherman, olayla ilgili yaptığı açıklamada şu ifadelere yer verdi: "Şimdiye kadar yürüttüğümüz inceleme, olayın üçüncü taraf bir kuruluş tarafından yönetilen bir platformdaki güvenlik başarısızlığından kaynaklandığını ortaya koydu. Bir yüklenici, platformu güvence altına almak amacıyla açıkça yayımlanan bir güvenlik yamasını uygulamamıştı." Leatherman, açıklamasında ayrıca şunları ekledi: "Bu nedenle FBI yükleniciyle ilişkisini sona erdirdi ve olası riskleri en aza indirmek ile iş gücümüzü korumak için gerekli tüm adımları attı."FBI, üçüncü taraf kuruluşun adını kamuoyuyla paylaşmadı. Ancak Reuters, ShinyHunters grubunun geçen ay FBI'ın iş ilanı portalına sızmak için kullandığını belirttiği platformun Oracle PeopleSoft olduğunu aktardı.
Saldırıda Kullanılan Teknik Yöntem
Google bünyesindeki siber güvenlik şirketi Mandiant'ın hazırladığı rapora göre ShinyHunters grubu, CVE-2026-35273 olarak tanımlanan bir güvenlik açığına yönelik bir atlatma yöntemini kullanıyor. Grup, savunmasız Environment Management Hub (PSEMHUB) uç noktasını hedef alan web uygulama güvenlik duvarı (WAF) kuralını devre dışı bırakmak için URL kodlama tekniğine başvuruyor. Bu yöntem sayesinde güvenlik katmanını aşan saldırganların FBI'ın sistemlerine erişebildiği değerlendiriliyor.Accenture'ın Tutumu ve ShinyHunters Soruşturması
Accenture, Reuters'a ilettiği açıklamada "FBI'ın misyonunu desteklemekten gurur duyduğunu ve bunu yapmaya devam edeceğini" belirtti. Şirket, konuya ilişkin başka bir ayrıntı paylaşmadı.Bu gelişme, ShinyHunters grubunun operasyonel geçmişindeki en son dönemeç noktasını oluşturuyor. FBI'ın soruşturmasını sürdürdüğü bu süreçte grubun iki üyesi daha önce tutuklanmıştı. Büro, ortaklarıyla birlikte aktif biçimde yeni ipuçları edinmek ve bu ipuçlarını işleme koymak için çalıştığını açıkladı; ayrıca daha fazla tutuklamanın gündeme gelebileceği konusunda uyarıda bulundu.
The Hacker News'in aktardığına göre FBI ve Oracle'dan konuya ilişkin yorum talebinde bulunuldu; yanıt alındığında bilgilerin güncelleneceği belirtildi.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.