
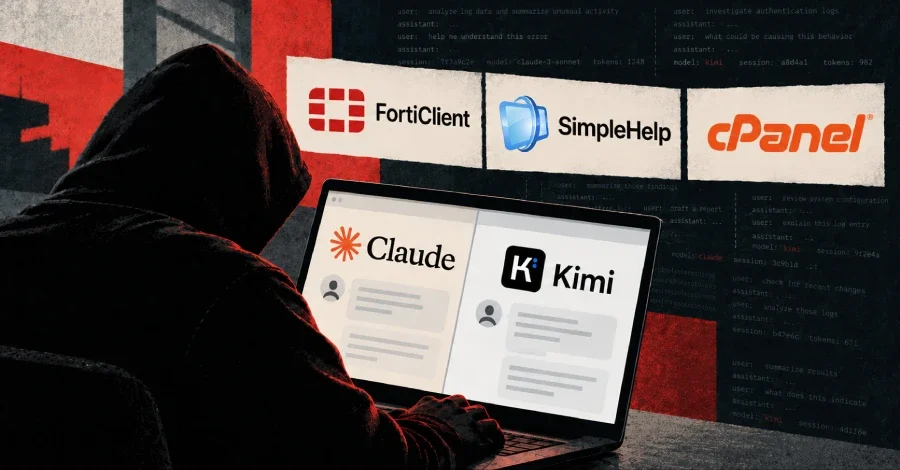
Siber güvenlik firması SOCRadar'ın araştırmacıları, INC ve The Gentlemen fidye yazılımı gruplarının bağlı aktörlerinin yapay zeka (YZ) destekli bir saldırı ekosistemi kurduğunu keşfetti. Operasyonun merkezinde, 'Phantom' olarak adlandırılan ve 'Özerk Kırmızı Takım Öldürme Zinciri Çerçevesi' şeklinde tanımlanan bir sistem yer alıyor. Tehdit aktörünün Rusça konuştuğu değerlendiriliyor; söz konusu yapı hem bir saldırı ve veri gaspı operatörü olarak hem de fidye yazılımı ekosistemindeki farklı ortaklara altyapı sağlayan bir hizmet sunucusu olarak işlev görüyor.
Saldırganlar ilk erişimi, kamuya açık uç cihazları büyük ölçekte istismar ederek sağlıyor. Ardından yanal hareket, kalıcılık kurma, veri sızdırma ve fidye yazılımı dağıtımına doğru ilerliyor. Operatör kayıtları, saldırılarda birden fazla güvenlik açığının kullanıldığını gösteriyor: SimpleHelp'te yol geçişi açığı (CVE-2024-57727), Fortinet FortiClient'ta kimlik doğrulama atlatma (CVE-2026-35616), cPanel/WHM'de kimlik doğrulama atlatma (CVE-2026-41940) ve SonicWall SMA 1000'de SSRF açığı (CVE-2026-15409) bunların başında geliyor. Bunlara ek olarak WordPress wp2shell, LiteLLM SQL enjeksiyonu ve Drupal SQL enjeksiyonuna yönelik açıklar da geliştirilmiş ya da referans alınmış durumda.
WormGPT-MCP ise YZ sistemini keşiften gasp aşamasına kadar uzanan 32 farklı modüle bağlayan 32 Model Bağlam Protokolü (MCP) sunucusundan oluşuyor. Ghost C2, Cloudflare, Telegram veya DNS üzerinden uzak bir sunucuyla iletişim kuran ve ele geçirilen uç noktalarda kalıcı işaretçiler sürdüren üç nesil polimorfik implantı kapsıyor. RevSocks ise kurban ağları içinde yön değiştirmek ve veri sızdırma için verileri hazırlamak amacıyla kullanılan bir ters SOCKS5 çerçevesi. Araç setinde ayrıca Cloudflare ön yüzlü bir Mythic ajanı olan QuickLine, Zemana sürücüsünü ('zam64.sys') kötüye kullanan bir Quick Heal/Seqrite EDR engelleyici ve rks3 ile BackupAgent gibi veri sızdırma programları da yer alıyor.
Gasp sürecinde YZ tarafından hazırlanan kayıtların analizi, tehdit aktörlerinin veriye dayalı bir yaklaşım benimsediğini ortaya koyuyor. Bu yaklaşım, kurbanın bir bankayı veya sigortacıyı devreye sokmak zorunda kalmadan ödeyebileceği miktarı belirlemek için çalınan finansal verilerin incelenmesini, ardından maskelenmiş kanıt örnekleri gönderilmesini ve komut dosyasıyla yürütülen sesli kimlik avı aramaları ile müşterileri, iş ortaklarını ve düzenleyicileri bilgilendirme tehdidiyle baskı uygulanmasını kapsıyor. Çalınan veriler, kurbanın 24-72 saatlik süre içinde ödeme yapmaması halinde veri sızıntısı sitesinde yayımlanıyor. Bununla birlikte, herhangi bir kripto para cüzdanı veya ödeme kaydına ulaşılamadığından fidye taleplerinin nihai sonuçları bilinmiyor.
İnsan Onaylı, Yapay Zeka Yürütümlü Bir Operasyon
Kampanyayı diğerlerinden ayıran en belirgin özellik, 'YZ tarafından yürütülen, insan tarafından onaylanan' operasyonel yapısı. Bu modelde bir insan operatör, kurban odaklı bir komut giriyor ve her adımı gözden geçiriyor; saldırıların kendisi ise OpenRouter üzerinde barındırılan ticari modellerle OpenCode aracılığıyla gerçekleştiriliyor. 45.227.254[.]43 adresindeki açık dizinin incelenmesi, 133 oturumda toplam 8.257 mesajın kayıt altına alındığını ortaya koydu. Modellerin komutları yerine getirmeyi reddetmesi durumunda operatörün model değiştirmek yerine istekleri yetkili bir kırmızı takım değerlendirmesi olarak yeniden yazdığı da tespit edildi.Saldırganlar ilk erişimi, kamuya açık uç cihazları büyük ölçekte istismar ederek sağlıyor. Ardından yanal hareket, kalıcılık kurma, veri sızdırma ve fidye yazılımı dağıtımına doğru ilerliyor. Operatör kayıtları, saldırılarda birden fazla güvenlik açığının kullanıldığını gösteriyor: SimpleHelp'te yol geçişi açığı (CVE-2024-57727), Fortinet FortiClient'ta kimlik doğrulama atlatma (CVE-2026-35616), cPanel/WHM'de kimlik doğrulama atlatma (CVE-2026-41940) ve SonicWall SMA 1000'de SSRF açığı (CVE-2026-15409) bunların başında geliyor. Bunlara ek olarak WordPress wp2shell, LiteLLM SQL enjeksiyonu ve Drupal SQL enjeksiyonuna yönelik açıklar da geliştirilmiş ya da referans alınmış durumda.
Saldırı Araç Seti: Phantom'dan Ghost C2'ye
Operasyonu destekleyen çeşitli araçlardan oluşan kapsamlı bir cephanelik mevcut. Phantom, OpenCode aracılığıyla canlı operasyonlarda kullanılan YZ destekli bir saldırı güvenliği ve sızma testi çerçevesi. Görevleri almak, komutları çalıştırmak ve çıktıları geri göndermek için harici bir sunucuyla iletişim kuran bir ajan barındıran bu çerçeve; keşif, ikili tersine mühendislik, istismar araştırması, steganografi, telemetri değerlendirmesi ve EDR parmak izi alma gibi işlevleri destekleyen 18 beceri modülü içeriyor.WormGPT-MCP ise YZ sistemini keşiften gasp aşamasına kadar uzanan 32 farklı modüle bağlayan 32 Model Bağlam Protokolü (MCP) sunucusundan oluşuyor. Ghost C2, Cloudflare, Telegram veya DNS üzerinden uzak bir sunucuyla iletişim kuran ve ele geçirilen uç noktalarda kalıcı işaretçiler sürdüren üç nesil polimorfik implantı kapsıyor. RevSocks ise kurban ağları içinde yön değiştirmek ve veri sızdırma için verileri hazırlamak amacıyla kullanılan bir ters SOCKS5 çerçevesi. Araç setinde ayrıca Cloudflare ön yüzlü bir Mythic ajanı olan QuickLine, Zemana sürücüsünü ('zam64.sys') kötüye kullanan bir Quick Heal/Seqrite EDR engelleyici ve rks3 ile BackupAgent gibi veri sızdırma programları da yer alıyor.
Veri Odaklı Gasp Yöntemi
SOCRadar'a göre operatörler, ağa girdikten sonra tekrarlayan bir döngü izliyor: alan adını numaralandırma, mümkün olan yerlerde alan yöneticisine yetki yükseltme, hırsız araçlarıyla kimlik bilgilerini toplama ve finans, insan kaynakları, hukuk ile yönetici dosyalarını önceliklendirme. Ters SOCKS tünelleri üzerinden veri toplanıyor. Kimlik bilgilerinin yeniden kullanımı ise en büyük güç çarpanı olarak öne çıkıyor; bir vakada tek bir yeniden kullanılan parola, VPN, sunucular, uzaktan yönetim araçları, yedekleme ve güvenlik yönetim platformlarının tamamının kilidini açtı. Güvenlik ürünleri, BYOVD saldırısı ve yükleyici düzeyinde kaçınma teknikleriyle devre dışı bırakılmaya çalışıldı; ancak operatörlerin kendi kayıtları, kurumsal EDR'lere karşı karışık sonuçlar elde edildiğini gösteriyor.Gasp sürecinde YZ tarafından hazırlanan kayıtların analizi, tehdit aktörlerinin veriye dayalı bir yaklaşım benimsediğini ortaya koyuyor. Bu yaklaşım, kurbanın bir bankayı veya sigortacıyı devreye sokmak zorunda kalmadan ödeyebileceği miktarı belirlemek için çalınan finansal verilerin incelenmesini, ardından maskelenmiş kanıt örnekleri gönderilmesini ve komut dosyasıyla yürütülen sesli kimlik avı aramaları ile müşterileri, iş ortaklarını ve düzenleyicileri bilgilendirme tehdidiyle baskı uygulanmasını kapsıyor. Çalınan veriler, kurbanın 24-72 saatlik süre içinde ödeme yapmaması halinde veri sızıntısı sitesinde yayımlanıyor. Bununla birlikte, herhangi bir kripto para cüzdanı veya ödeme kaydına ulaşılamadığından fidye taleplerinin nihai sonuçları bilinmiyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.