
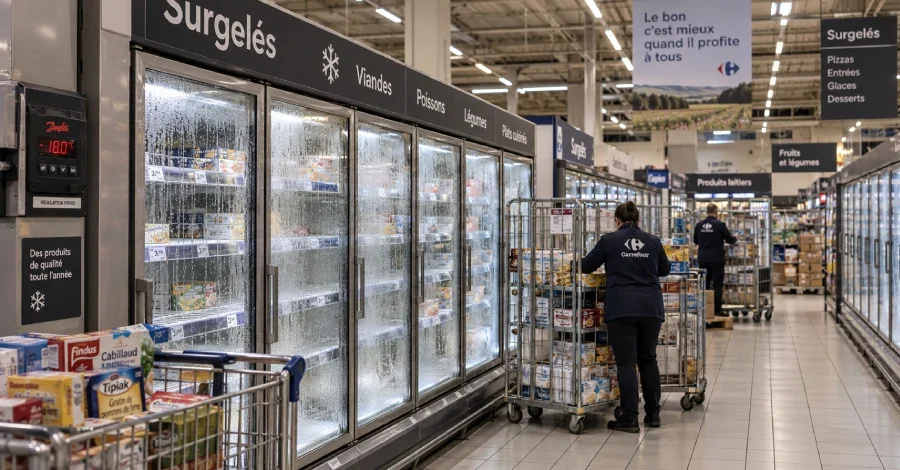
11 Ekim gecesi Fransa'da yüzlerce süpermarkette soğutma sistemleri siber saldırıya uğradı. Saldırganlar, mağazaların tüm buzdolabı ve derin dondurucularını yöneten Danfoss marka denetleyicileri uzaktan ele geçirerek cihazları ısıtma moduna aldı. Intermarché zincirinin sahibi Les Mousquetaires, buzdolabı ve dondurucuların defrost moduna alındığını ve sıcaklığın 50°C'ye kadar çıktığını açıkladı. Birden fazla perakende zinciri, etkilenen mağazalardaki ürünleri imha etmek zorunda kaldıklarını duyurdu.
Etkilenen her mağaza gıda kaybı yaşamadı. Schelcher, AFP'ye göre 80 Coopérative U mağazasının büyük çoğunluğunda soğuk zincirinin korunduğunu, yalnızca küçük bir kısmının yeterince hızlı müdahale edemeyerek ürünlerini kaybettiğini belirtti. Mağaza çalışanlarının ve soğutma yüklenicilerinin hızlı tepkisini öven Schelcher'in aksine Intermarché, etkilenen mağazalardaki tüm ürünlerin imha edildiğini açıkladı. Les Mousquetaires Başkanı Thierry Cotillard ise Reuters'a göre BFMTV'de Fransa genelinde on milyonlarca euro kayıp öngördüğünü ifade etti.
Danfoss, AFP'ye verdiği açıklamada etkilenen cihazların büyük bölümünün artık yazılım veya güvenlik güncellemesi almayan eski modeller olduğunu belirterek iki ürünü adlandırdı: AK-SM 800 ve AK-SC 355. Şirket, AK-SM 800'ü Mayıs 2021'de, AK-SC 355'i ise 2016'da kullanım ömrü sona ermiş ürün olarak ilan etmişti. Ekim 2025 tarihli bülteninde Danfoss, bu eski ürünlere yönelik tüm hizmetleri sonlandıracağını bildirerek müşterilerini yeni cihazlara geçmeye davet etmişti. Güncel model olan AK-SM 800A'nın bazı birimlerinin de saldırıdan etkilendiği açıklandı; bu cihazların eski bellenim sürümü çalıştırdığı belirtildi ancak sürüm numaraları açıklanmadı.
Bir cihazın ele geçirilmiş olabileceği durumlarda CERT-FR şu adımları sırasıyla öneriyor: denetleyicilere ağ erişimini yalnızca servis sağlayıcılarla sınırlandır, fabrika ayarlarına sıfırla, mevcut güvenlik yamalarını uygula, şifre gibi cihaz kimlik bilgilerini değiştir, mevcut hesapları denetle ve cihazı baştan yapılandır. AK-SM 800 ve AK-SC 355 için Danfoss artık yama yayımlamamaktadır; bu nedenle söz konusu cihaz sahipleri için üçüncü adım uygulanabilir değil. 13 Ekim itibarıyla Danfoss'un güvenlik danışmanlıkları sayfasında bu saldırıya ya da eski modellere ilişkin herhangi bir duyuru yer almıyordu.
Danfoss, 2025 yılında güncel model AK-SM 800A için üç güvenlik açığını kapatan yamalar yayımlamıştı. CVE-2025-41450 kimlik doğrulamayı atlayan bir açık, CVE-2025-41451 uzaktan kod çalıştırmaya yol açabilecek bir komut enjeksiyon açığı, CVE-2025-41452 ise hizmet reddi saldırısına olanak tanıyan bir açıktı. Claroty araştırmacıları bu üç açığı Ağustos ayında tanımlamış, birbirleriyle zincirlenebileceklerini ve internetten erişilebilir binlerce AK-SM 800A yönetim arayüzü bulunduğunu belirtmişti. Ne Fransız yetkililer ne de Danfoss bu açıkları mevcut saldırıyla ilişkilendirdi. Danfoss'un Ekim 2025 bülteninde, aynı modeli kullanan 16 Rus süpermarketinin 2022'de hedef alındığı ve aynı yıl 40 İsrail mağazasının da saldırıya uğradığı kaydedildi; her iki vakada da güvenlik duvarı veya VPN koruması eksikliğine dikkat çekildi.
Hangi Zincirler ve Kaç Mağaza Etkilendi?
Saldırıdan etkilenen zincirler, AFP, Reuters ve RTL yayıncısına ayrı ayrı açıklamalar yaptı. Les Mousquetaires bünyesindeki Intermarché ve Netto markaları için AFP'ye en az 300 mağaza, Reuters'a ise yaklaşık 150 mağaza rakamı verildi. Coopérative U Genel Müdürü Dominique Schelcher, RTL'e yaptığı açıklamada zincirin 2.000 mağazasından 80'inin saldırıdan etkilendiğini söyledi. Carrefour 80 süpermarketi, Monoprix yaklaşık 30 mağazayı, E.Leclerc ise birkaç mağazayı kapsayan rakamlar paylaştı.Etkilenen her mağaza gıda kaybı yaşamadı. Schelcher, AFP'ye göre 80 Coopérative U mağazasının büyük çoğunluğunda soğuk zincirinin korunduğunu, yalnızca küçük bir kısmının yeterince hızlı müdahale edemeyerek ürünlerini kaybettiğini belirtti. Mağaza çalışanlarının ve soğutma yüklenicilerinin hızlı tepkisini öven Schelcher'in aksine Intermarché, etkilenen mağazalardaki tüm ürünlerin imha edildiğini açıkladı. Les Mousquetaires Başkanı Thierry Cotillard ise Reuters'a göre BFMTV'de Fransa genelinde on milyonlarca euro kayıp öngördüğünü ifade etti.
Saldırıda Hangi Cihazlar Hedef Alındı?
Fransız hükümetinin bilgisayar acil müdahale ekibi CERT-FR, 12 Ekim'de Fransızca yayımladığı uyarıda iki Danfoss denetleyici serisini etkileyen çok sayıda güvenlik ihlalinden haberdar olduğunu duyurdu: AK-SM ve AK-SC serileri. CERT-FR, Fransa'nın ulusal siber güvenlik ajansı ANSSI'ye bağlıdır. ANSSI Başkanı Vincent Strubel, AFP'ye göre bu iki serinin derhal internetten koparılmasını ya da erişiminin çok sıkı biçimde filtrelenmesini acil bir önlem olarak nitelendirdi.Danfoss, AFP'ye verdiği açıklamada etkilenen cihazların büyük bölümünün artık yazılım veya güvenlik güncellemesi almayan eski modeller olduğunu belirterek iki ürünü adlandırdı: AK-SM 800 ve AK-SC 355. Şirket, AK-SM 800'ü Mayıs 2021'de, AK-SC 355'i ise 2016'da kullanım ömrü sona ermiş ürün olarak ilan etmişti. Ekim 2025 tarihli bülteninde Danfoss, bu eski ürünlere yönelik tüm hizmetleri sonlandıracağını bildirerek müşterilerini yeni cihazlara geçmeye davet etmişti. Güncel model olan AK-SM 800A'nın bazı birimlerinin de saldırıdan etkilendiği açıklandı; bu cihazların eski bellenim sürümü çalıştırdığı belirtildi ancak sürüm numaraları açıklanmadı.
CERT-FR ve Danfoss'un Operatörlere Tavsiyeleri
CERT-FR'nin ilk talimatı tüm AK-SM ve AK-SC denetleyicilerini kapsıyor: cihazı internetten kopar ya da erişimi filtrele. Uyarıda, yönetim arayüzünü internete açık bırakmanın iyi uygulama standartlarına aykırı olduğu vurgulandı. Uzaktan yönetimden vazgeçilemeyen durumlarda ise yalnızca güvenilen IP adreslerine erişim izni verilmesi geçici bir önlem olarak önerildi.Bir cihazın ele geçirilmiş olabileceği durumlarda CERT-FR şu adımları sırasıyla öneriyor: denetleyicilere ağ erişimini yalnızca servis sağlayıcılarla sınırlandır, fabrika ayarlarına sıfırla, mevcut güvenlik yamalarını uygula, şifre gibi cihaz kimlik bilgilerini değiştir, mevcut hesapları denetle ve cihazı baştan yapılandır. AK-SM 800 ve AK-SC 355 için Danfoss artık yama yayımlamamaktadır; bu nedenle söz konusu cihaz sahipleri için üçüncü adım uygulanabilir değil. 13 Ekim itibarıyla Danfoss'un güvenlik danışmanlıkları sayfasında bu saldırıya ya da eski modellere ilişkin herhangi bir duyuru yer almıyordu.
Saldırının Nasıl Gerçekleştirildiği Henüz Bilinmiyor
13 Ekim itibarıyla ne CERT-FR ne de Danfoss, saldırıyı kimin gerçekleştirdiğini ya da saldırganların denetleyicilere nasıl girdiğini açıkladı. CERT-FR uyarısında herhangi bir güvenlik açığı, bellenim sürümü veya saldırı vektörü adlandırılmadı. Fransız Başbakanı Sébastien Lecornu'ya yakın bir kaynağın AFP'ye verdiği bilgiye göre ANSSI, Danimarkalı bir şirketin yazılımında bir güvenlik açığı tespit etti ve satıcıyla iletişime geçti; ancak bu açığın saldırıda kullanıldığı doğrulanmadı ve herhangi bir CVE numarası belirtilmedi.Danfoss, 2025 yılında güncel model AK-SM 800A için üç güvenlik açığını kapatan yamalar yayımlamıştı. CVE-2025-41450 kimlik doğrulamayı atlayan bir açık, CVE-2025-41451 uzaktan kod çalıştırmaya yol açabilecek bir komut enjeksiyon açığı, CVE-2025-41452 ise hizmet reddi saldırısına olanak tanıyan bir açıktı. Claroty araştırmacıları bu üç açığı Ağustos ayında tanımlamış, birbirleriyle zincirlenebileceklerini ve internetten erişilebilir binlerce AK-SM 800A yönetim arayüzü bulunduğunu belirtmişti. Ne Fransız yetkililer ne de Danfoss bu açıkları mevcut saldırıyla ilişkilendirdi. Danfoss'un Ekim 2025 bülteninde, aynı modeli kullanan 16 Rus süpermarketinin 2022'de hedef alındığı ve aynı yıl 40 İsrail mağazasının da saldırıya uğradığı kaydedildi; her iki vakada da güvenlik duvarı veya VPN koruması eksikliğine dikkat çekildi.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.