
Go programlama dilinin 20 Ekim'de yayımlanan 1.27.3 ve 1.26.10 sürümleri, sekiz ara sertifika yetkilisi (CA) genel anahtarını içeren sertifika zincirlerini reddeden bir filtre içeriyor. Bu sürümlerle yeniden derlenen programlar, söz konusu anahtarlar aracılığıyla düzenlenmiş sertifikalara sahip site ve hizmetlere bağlantı kurmayı reddedecek. Go ekibi, anahtarların adını açıklamadığı tek bir sertifika yetkilisine ait olduğunu ve engellemenin "bu CA'nın işleyişine ilişkin belirli güvenlik kaygıları" nedeniyle yapıldığını açıkladı.
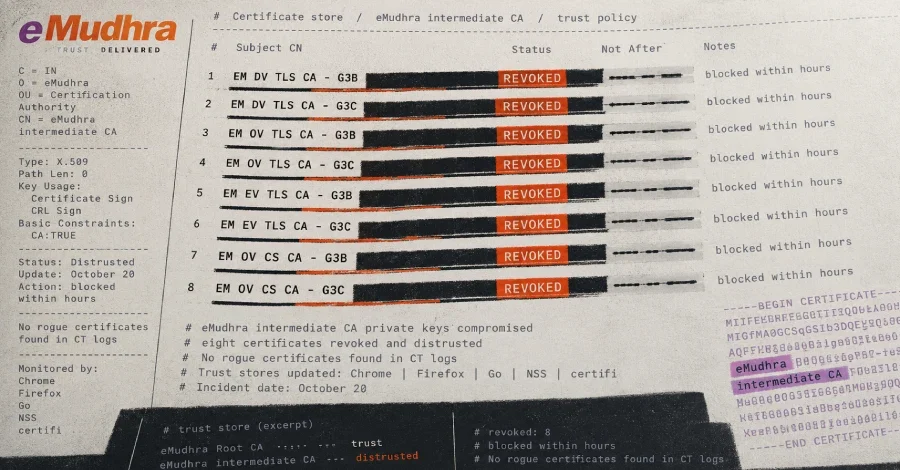
Değişiklik yalnızca sekiz anahtarın SHA-256 karmalarını içeriyor. GitHub'daki ilgili konuda bir kullanıcı, bu karmaları sertifika kayıtlarında arayarak sekizini de eMudhra ara sertifikalarıyla eşleştirdi. Bu eşleştirmeye göre altı tanesi Mozilla'nın girişlerinin de adını verdiği emSign Root TLS CA - G3 köküne bağlı TLS ara sertifikası, ikisi ise emSign Root CS CA - G3 altındaki kod imzalama ara sertifikasıdır. The Hacker News, karmaları sertifikalarla bağımsız olarak doğrulamadı.
Değişiklik, filtreyi devre dışı bırakacak herhangi bir ayar içermiyor. Kodun yapısı gereği filtre, program kendi güvenilir kök kümesini sağladığında da geçerli; yani sekiz anahtardan birine kasıtlı olarak güvenen özel bir dağıtım da başarısız olacak. Go ekibi bunun kasıtlı olup olmadığını açıklamadı. Go'nun doğrulayıcısının belgelerde de belirtildiği üzere iptal denetimi yapmadığını ve tarayıcıların kullandığı engelleme listelerini okumadığını hatırlatmak gerekiyor; bu nedenle bir anahtarı engellemek, onu doğrudan bir sürüme dahil etmek anlamına geliyor ve programlar yeniden derlenmeden eski davranışı sürdürüyor.
Bluesky'ın indigo projesi dahil çeşitli projeler 20 Ekim'de yeni sürümlerle yeniden derlendi. Go 1.25 ve daha eski sürümler destek kapsamı dışında olduğundan güncelleme almıyor; tek yol, indirme sayfasından desteklenen bir sürüme geçmek. Sertifika zincirleri sekiz anahtardan geçen site ve hizmetlerin, yeniden derlenen Go istemcilerinin bağlantı kurabilmesi için farklı bir ara sertifikadan düzenlenmiş sertifikalara geçmesi gerekiyor.
URGENT Takibi ve Acil Yükseltme Tavsiyesi
Go ekibi, düzeltmeyi en ciddi sorunlara ayrılan URGENT takibinde ele aldı ve kullanıcılara derhal güncelleme yapmasını tavsiye etti. Go'nun güvenlik politikası, URGENT takibini "Go ekosisteminin bütünlüğüne yönelik tehditler" veya ciddi hasar veren aktif olarak istismar edilen açıklar için tanımlıyor ve bu kategoride yakın zamanda örnek bulunmadığını belirtiyor. Go ekibi, bu iki durumdan hangisinin geçerli olduğunu açıklamadı. Güncelleme, Go'nun 8 Ekim güvenlik sürümlerinden önce gönderdiği türde bir ön duyuru yapılmadan yayımlandı.Değişiklik yalnızca sekiz anahtarın SHA-256 karmalarını içeriyor. GitHub'daki ilgili konuda bir kullanıcı, bu karmaları sertifika kayıtlarında arayarak sekizini de eMudhra ara sertifikalarıyla eşleştirdi. Bu eşleştirmeye göre altı tanesi Mozilla'nın girişlerinin de adını verdiği emSign Root TLS CA - G3 köküne bağlı TLS ara sertifikası, ikisi ise emSign Root CS CA - G3 altındaki kod imzalama ara sertifikasıdır. The Hacker News, karmaları sertifikalarla bağımsız olarak doğrulamadı.
Engellenen Sekiz Sertifika
Kullanıcının eşleştirmesine göre engellenen sertifikalar şu şekilde sıralanıyor:- TLS, alan adı doğrulamalı: EM DV TLS CA - G3B (eMudhra BV, Hollanda) ve EM DV TLS CA - G3C (eMudhra Inc, ABD)
- TLS, kuruluş doğrulamalı: EM OV TLS CA - G3B ve EM OV TLS CA - G3C
- TLS, genişletilmiş doğrulamalı: EM EV TLS CA - G3B ve EM EV TLS CA - G3C
- Kod imzalama: EM OV CS CA - G3B ve EM OV CS CA - G3C
Mozilla'nın Eş Zamanlı Adımı
Go'nun güncellemesinden iki gün önce, 17 Ekim'de Mozilla, Firefox'un sertifika engelleme listesi OneCRL'ye eMudhra'nın emSign Root TLS CA - G3 köküne bağlı altı ara sertifikayı ekledi. Bu girişlerin arkasındaki Mozilla hata kaydı kamuya kapalı; ne Mozilla ne de Go hangi gelişmenin bu adımları tetiklediğini açıkladı. Chrome, Apple veya Microsoft'un benzer bir işlem yapıp yapmadığı bilinmiyor.Filtrenin Teknik İşleyişi ve Sınırları
Filtre, bir Go programı sertifika zincirini her doğruladığında devreye giriyor. Sertifikanın kendisi yerine genel anahtarının karmasını kullandığından, farklı bir kökle imzalanmış çapraz imzalı bir kopya da aynı şekilde engelleniyor. Filtre yalnızca Go'nun kendi doğrulayıcısında değil, doğrulamayı işletim sistemine devreden macOS ve Windows kod yollarında da uygulanıyor. Engellenen bir zincir x509: no valid chains built hatasını döndürüyor.Değişiklik, filtreyi devre dışı bırakacak herhangi bir ayar içermiyor. Kodun yapısı gereği filtre, program kendi güvenilir kök kümesini sağladığında da geçerli; yani sekiz anahtardan birine kasıtlı olarak güvenen özel bir dağıtım da başarısız olacak. Go ekibi bunun kasıtlı olup olmadığını açıklamadı. Go'nun doğrulayıcısının belgelerde de belirtildiği üzere iptal denetimi yapmadığını ve tarayıcıların kullandığı engelleme listelerini okumadığını hatırlatmak gerekiyor; bu nedenle bir anahtarı engellemek, onu doğrudan bir sürüme dahil etmek anlamına geliyor ve programlar yeniden derlenmeden eski davranışı sürdürüyor.
eMudhra ve Etkilenen Projeler
eMudhra, emSign markası altında sertifika satan Hintli bir sertifika yetkilisidir. Şirketin emSign Root CA - G1 ve emSign ECC Root CA - G3 kökleri Chrome, Apple ve Mozilla kök depolarında yer alıyor. Şirket, daha önce Mozilla'ya yeni TLS kökünün emSign Root CA - G1 tarafından çapraz imzalandığını, bu sayede yeni kök altındaki sertifikaların güvenilir bir köke zincirlenebildiğini bildirmişti. Eylül ayında tarayıcı ve işletim sistemi üreticilerinin kök programlarına emSign Root TLS CA - G3 dahil on yeni kök eklenmesi talebini inceleyen altı haftalık kamuoyu tartışması itiraz olmaksızın kapandı. 20 Ekim itibarıyla şirketin deposunda ara sertifikalara ilişkin herhangi bir duyuru yer almıyordu ve eMudhra'dan kamuya açık bir açıklama bulunamadı.Bluesky'ın indigo projesi dahil çeşitli projeler 20 Ekim'de yeni sürümlerle yeniden derlendi. Go 1.25 ve daha eski sürümler destek kapsamı dışında olduğundan güncelleme almıyor; tek yol, indirme sayfasından desteklenen bir sürüme geçmek. Sertifika zincirleri sekiz anahtardan geçen site ve hizmetlerin, yeniden derlenen Go istemcilerinin bağlantı kurabilmesi için farklı bir ara sertifikadan düzenlenmiş sertifikalara geçmesi gerekiyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.