
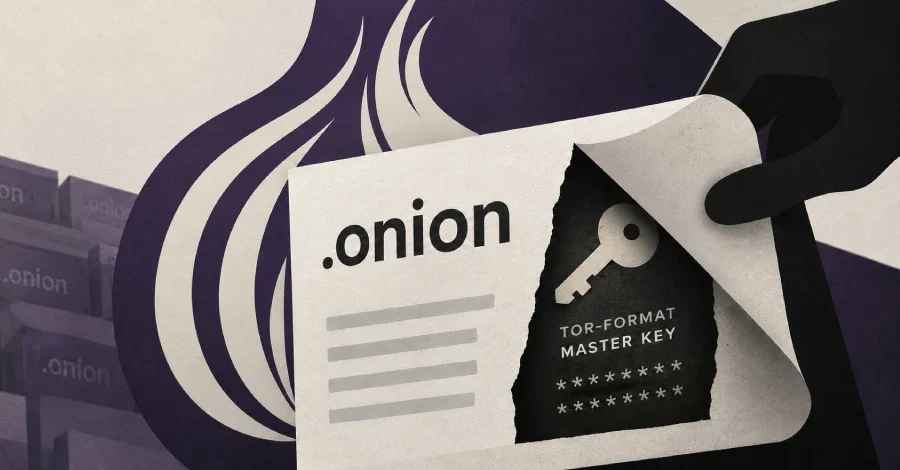
Karanlık web sitelerinin saldırılar sırasında erişilebilir kalmasını sağlamak amacıyla yaygın biçimde kullanılan GoBalance aracında ciddi bir güvenlik açığı tespit edildi. Açık, bir saldırganın yalnızca kamuya açık bilgilerden yararlanarak herhangi bir sitenin .onion adresini kontrol eden özel anahtarı elde etmesine ve ardından o adresi ele geçirerek ziyaretçileri kendi kontrolündeki sahte bir siteye yönlendirmesine imkân tanıyor. Güvenlik araştırma firması Searchlight Cyber, açığı 8 Ekim'de kamuoyuyla paylaştı.
Açık tam da bu imzalama adımında ortaya çıkıyor. Tor özel anahtarı 64 bayt uzunluğundadır; ancak GoBalance imzalayıcıya yalnızca ilk 32 baytı iletmiş, geri kalan yarısını düşürmüştür. Düşürülen bu yarı, her imzanın gizli değerini saklayan kısımdır. Bu yarı olmadan gizli değer, herkesin hesaplayabileceği sabit bir sayıya dönüşür. Böylece tek bir yayımlanmış descriptor, sunuculara herhangi bir erişim gerekmeksizin sitenin özel anahtarını kurtarmaya yetecek bilgiyi barındırır.
Üstelik ele geçirilen anahtar, kısa ömürlü bir anahtar değil sitenin uzun vadeli ana anahtarıdır. Bu durum, kurtarılan bir anahtarın söz konusu adres için çok uzun süre geçerli kayıtlar imzalamaya devam edebileceği anlamına gelir. Searchlight, ele geçirmenin sitenin sunucularına, veritabanına veya kullanıcı verilerine erişim sağlamadığını da belirtiyor.
Öte yandan açık yalnızca ana anahtarını Tor'un kendi anahtar biçiminde saklayan siteleri etkiliyor. GoBalance'ın kurulum aracı anahtarları daha güvenli bir biçimde yazdığından, GoBalance çalıştıran her site risk altında değil.
Dread yöneticileri başlangıçta olayı kendi hatalarına bağladı. 5 Ekim'de Paris, "Dread'in ana onion özel anahtarını aptalca bir şekilde bir GoBalance güncellemesine yüklediğini" söyledi. İki gün sonra premium üyeler için tutulan yedek adres de ele geçirildi. Bir yedek adresin basit bir hata sonucu sızdırılmasını açıklamak daha güçtür; bunun üzerine HugBunter, saldırganın bir GoBalance açığını birden fazla karanlık web hizmetine karşı kullandığını ifade etti. Searchlight da aynı görüşü paylaşarak ikinci ele geçirme işlemini açığın kullanıldığına dair daha güçlü bir kanıt olarak değerlendirirken, ilk adresi hâlâ ayrı bir anahtar sızıntısı olarak ele alıyor.
Dread, yeni bir adrese taşındı ve kullanıcılarına şifrelerini değiştirmelerini tavsiye etti. 7 Ekim'de yayımlanan imzalı bir mesajda forum yöneticileri, "üçüncü taraf yazılımındaki bir güvenlik açığı nedeniyle onion özel anahtar ifşası yaşandığını" ve "diğer gizli hizmetlerin de etkilenmiş olabileceğini" belirterek kalıcı olarak yeni adrese geçtiklerini duyurdu. Yöneticiler, Dread sunucularının ele geçirilmediğini de vurguladı.
Site operatörleri açısından yalnızca yama uygulamak geçmişteki ifşayı geri almaz. Bir descriptor yayımlandıktan sonra sızdırdığı anahtar geri alınamaz; bu nedenle savunmasız bir sürüm çalıştıran sitenin Dread ve Omega'nın yaptığı gibi yeni bir .onion adresi oluşturması ve oraya geçmesi gerekiyor. Etkilenmiş olabilecek bir sitenin kullanıcıları için Dread'in tavsiyesi şu: Söz konusu sitedeki ve etkilenmiş olabilecek diğer sitelerdeki şifrelerinizi değiştirin, eski adresi güvensiz kabul edin ve herhangi bir yeni adrese güvenmeden önce imzalı bir duyuruyla doğrulayın.
Açık Nasıl İşliyor?
Bir .onion adresi özünde bir açık anahtardır; dolayısıyla eşleşen özel anahtara sahip olan kişi o adresi kontrol eder. Erişilebilirliği sürdürmek için siteler, Tor ağındaki herkesin indirebileceği imzalı bir kayıt yayımlar. Bu kayda "descriptor" adı verilir ve GoBalance söz konusu kaydı imzalar.Açık tam da bu imzalama adımında ortaya çıkıyor. Tor özel anahtarı 64 bayt uzunluğundadır; ancak GoBalance imzalayıcıya yalnızca ilk 32 baytı iletmiş, geri kalan yarısını düşürmüştür. Düşürülen bu yarı, her imzanın gizli değerini saklayan kısımdır. Bu yarı olmadan gizli değer, herkesin hesaplayabileceği sabit bir sayıya dönüşür. Böylece tek bir yayımlanmış descriptor, sunuculara herhangi bir erişim gerekmeksizin sitenin özel anahtarını kurtarmaya yetecek bilgiyi barındırır.
Üstelik ele geçirilen anahtar, kısa ömürlü bir anahtar değil sitenin uzun vadeli ana anahtarıdır. Bu durum, kurtarılan bir anahtarın söz konusu adres için çok uzun süre geçerli kayıtlar imzalamaya devam edebileceği anlamına gelir. Searchlight, ele geçirmenin sitenin sunucularına, veritabanına veya kullanıcı verilerine erişim sağlamadığını da belirtiyor.
Hangi Siteler Risk Altında?
GoBalance, Tor'un Onionbalance yük dengeleyicisinin Go dilinde yeniden yazılmış bir sürümüdür ve karanlık web sitelerini hizmet dışı bırakma saldırılarına karşı koruma altında tutan yaygın kullanımlı EndGame adlı araç setiyle birlikte dağıtılmaktadır. Açık bu yeniden yazım sürecinde ortaya çıkmıştır. Searchlight, orijinal Onionbalance ile Tor'un kendisinin etkilenmediğini açıklıyor.Öte yandan açık yalnızca ana anahtarını Tor'un kendi anahtar biçiminde saklayan siteleri etkiliyor. GoBalance'ın kurulum aracı anahtarları daha güvenli bir biçimde yazdığından, GoBalance çalıştıran her site risk altında değil.
Dread Forumunun Ele Geçirilmesi
Açık, karanlık webin en büyük forumlarından biri olan ve HugBunter ile Paris takma adlarıyla tanınan yöneticiler tarafından işletilen Dread üzerinden gün yüzüne çıktı. 5-7 Ekim tarihleri arasında Dread'in her iki .onion adresi de ele geçirilerek rakip bir site olan Conclave'e yönlendirildi.Dread yöneticileri başlangıçta olayı kendi hatalarına bağladı. 5 Ekim'de Paris, "Dread'in ana onion özel anahtarını aptalca bir şekilde bir GoBalance güncellemesine yüklediğini" söyledi. İki gün sonra premium üyeler için tutulan yedek adres de ele geçirildi. Bir yedek adresin basit bir hata sonucu sızdırılmasını açıklamak daha güçtür; bunun üzerine HugBunter, saldırganın bir GoBalance açığını birden fazla karanlık web hizmetine karşı kullandığını ifade etti. Searchlight da aynı görüşü paylaşarak ikinci ele geçirme işlemini açığın kullanıldığına dair daha güçlü bir kanıt olarak değerlendirirken, ilk adresi hâlâ ayrı bir anahtar sızıntısı olarak ele alıyor.
Dread, yeni bir adrese taşındı ve kullanıcılarına şifrelerini değiştirmelerini tavsiye etti. 7 Ekim'de yayımlanan imzalı bir mesajda forum yöneticileri, "üçüncü taraf yazılımındaki bir güvenlik açığı nedeniyle onion özel anahtar ifşası yaşandığını" ve "diğer gizli hizmetlerin de etkilenmiş olabileceğini" belirterek kalıcı olarak yeni adrese geçtiklerini duyurdu. Yöneticiler, Dread sunucularının ele geçirilmediğini de vurguladı.
Başka Hangi Siteler Etkilendi?
Kaç sitenin etkilendiği henüz netlik kazanmış değil. HugBunter, bazıları zaten kapanmış olan birkaç karanlık web pazarının adreslerinin ele geçirildiğini belirtti; ancak isim vermedi ya da sayı açıklamadı. Kamuoyu önünde bunu doğrulayan en az bir site daha var: Omega adlı karanlık web pazarı, 8 Ekim'de yayımladığı imzalı bir notta eski adresini "GoBalance açığından kaynaklanan bir sorun nedeniyle" devre dışı bıraktığını ve yeni bir adrese geçtiğini duyurdu.Resmi Bir Yama Henüz Yok
Açık için henüz resmi bir düzeltme bulunmuyor. 9 Ekim itibarıyla ABD Ulusal Güvenlik Açığı Veritabanı'nda açığa ait bir CVE tanımlayıcısı yer almıyor; Tor Projesi'nden ya da GoBalance'ın geliştiricisinden kamuoyuna açık bir güvenlik duyurusu da yapılmamış durumda. Dread, GoBalance'ın yamalı bir sürümünü yayımlamayı ve etkilenen sitelerin geçiş sürecinde yardımcı olmayı planladığını açıkladı. Bağımsız bir araştırmacı ise tek bir genel descriptor'dan ana anahtarı kurtaran bir yama ve çalışır kavram kanıtı yayımladı; araştırmacı, testin yalnızca bu amaçla oluşturulan anahtarlarla yapıldığını ve hiçbir gerçek hizmetin hedef alınmadığını belirtti.Site operatörleri açısından yalnızca yama uygulamak geçmişteki ifşayı geri almaz. Bir descriptor yayımlandıktan sonra sızdırdığı anahtar geri alınamaz; bu nedenle savunmasız bir sürüm çalıştıran sitenin Dread ve Omega'nın yaptığı gibi yeni bir .onion adresi oluşturması ve oraya geçmesi gerekiyor. Etkilenmiş olabilecek bir sitenin kullanıcıları için Dread'in tavsiyesi şu: Söz konusu sitedeki ve etkilenmiş olabilecek diğer sitelerdeki şifrelerinizi değiştirin, eski adresi güvensiz kabul edin ve herhangi bir yeni adrese güvenmeden önce imzalı bir duyuruyla doğrulayın.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.