
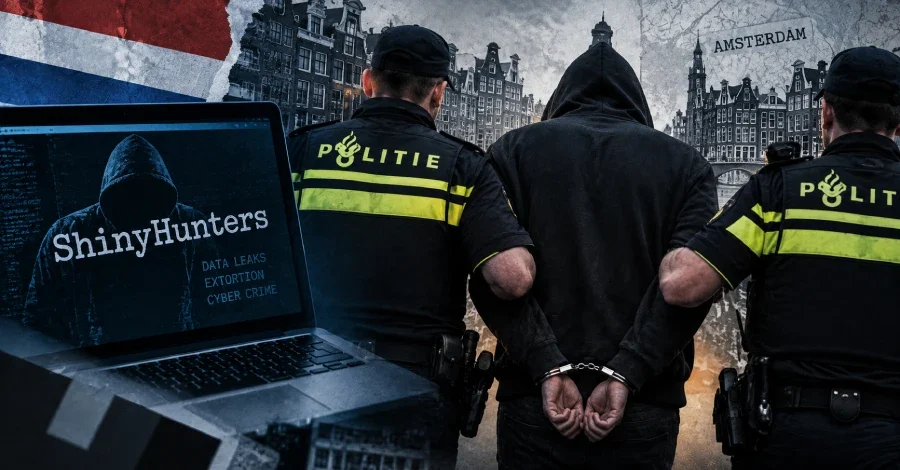
Hollanda polisi, ShinyHunters hacker grubuna yönelik yürütülen soruşturma kapsamında Amsterdam'da yaşayan 24 yaşındaki bir erkeği gözaltına aldı. Gözaltı, Hollanda Ulusal Soruşturma ve Müdahaleler Birimi (Politie Landelijke Opsporing en Interventies) tarafından pazartesi günü X platformunda yapılan paylaşımla doğrulandı. Yetkililer, şüphelinin 29 Eylül 2026 tarihinde Rotterdam Bölge Mahkemesi'nde hakim karşısına çıkmasının beklendiğini açıkladı.
Polis açıklamasında, "Bu ay ShinyHunters hacker grubuna yönelik soruşturma kapsamında Amsterdam'dan 24 yaşındaki bir adamın gözaltına alındığı doğrudur" ifadesine yer verildi. Açıklamada soruşturmanın detaylarına ilişkin ek bilgi paylaşılmadı. Gözaltının zamanlaması ise ShinyHunters'ın ABD Federal Soruşturma Bürosu'nun (FBI) iş başvuru sitesine yönelik siber saldırıyı üstlendiğini açıkladığı döneme denk geldi.
Yetkililerin açıklamasına göre şüphelinin yargı süreci Rotterdam Bölge Mahkemesi'nde devam edecek. Mahkeme tarihinin 29 Eylül 2026 olarak duyurulması, gözaltının ardından adli sürecin hızla başlatıldığını gösteriyor. Hollanda polisi, soruşturmanın gizliliği gerekçesiyle ek açıklama yapmaktan kaçındı.
DataBreaches.Net'in aktardığına göre van der Stap, 15 Eylül 2026 tarihinde gözaltına alındı. Bu tarih, polisin "bu ay" ifadesiyle yaptığı genel açıklamanın detayını oluşturuyor. Ancak bu kimlik bilgisi ve gözaltı tarihi, doğrudan polis tarafından değil, gazetecilik kaynakları tarafından ileri sürüldü. Hollanda polisi, şüphelinin kimliğine dair resmi bir teyit veya yalanlama yapmadı.
Van der Stap ismi, siber güvenlik camiasında daha önceki adli geçmişi nedeniyle biliniyor. 2023 yılındaki gözaltı, veri hırsızlığı ve fidye amaçlı şantaj faaliyetleriyle ilişkilendirilmişti. Yeni gözaltının da aynı soruşturma zincirinin devamı niteliğinde olup olmadığı konusunda resmi bir açıklama bulunmuyor.
Van der Stap, Haziran 2023'te DataBreaches.Net'e verdiği demeçte bu döneme ilişkin şunları söylemişti: "Hadrian'da çalışmak ve DIVD'de gönüllü olmak, görünüşü korumak konusunda beni daha paranoyak hale getirdi ve aslında çok uzun saatler çalıştığım için daha fazla baskı ve paranoya hissettim." Aynı açıklamada, "Yani evet, daha fazla yasal iş ve çok daha az yasa dışı iş yapıyordum ama yakalanma konusunda daha paranoyak hale geldim. Paranoya o kadar aşırı hale geldi ki her an kapının çalınmasını bekliyordum" ifadelerini kullanmıştı.
LinkedIn profiline göre van der Stap halen Hollanda merkezli Neo Security şirketinde offensive security lead (saldırı güvenliği lideri) olarak görev yapıyor. Profilinde yolculuğunun "düz bir çizgi olmadığını" kabul eden van der Stap, "Güvenliği terminalin her iki tarafından da gördüm, bu deneyim bana zor dersler verdi ama sonunda netlik kazandırdı: bilgi kırmak için değil, inşa etmek ve korumak içindir" değerlendirmesinde bulundu. Bu ifadeler, geçmişteki yasa dışı faaliyetlere dair bir öz eleştiri olarak kayda geçti.
ShinyHunters temsilcisi, 404 Media'ya yaptığı açıklamada saldırının motivasyonunu şu sözlerle anlattı: "Bu, işimizi korumak ve dezenformasyonla aktif olarak mücadele etmek için bir pazarlama kampanyasıydı. Eğer bu açıklamayı normal şekilde yapsaydık, sözlerimize ve niyetlerimize bu kadar geniş bir ilgi asla gösterilmezdi."
Aynı temsilci açıklamasının devamında, "Görmezden gelinir ve dikkate alınmazdık. Ancak şimdi herkes sorunun ne olduğunu ve ne yaptığımızı biliyor. Herkes bunun hakkında okuyor. Noktalarımızı birçok kez kanıtladık. Halkın ne söylediğini umursamıyoruz ve bundan etkilenmiyoruz, yargımızı dış görüş ve düşüncelerle bulandırmıyoruz" dedi. Bu açıklamalar, grubun eylemini bir tür görünürlük stratejisi olarak sunduğunu ortaya koydu.
Mevcut değerlendirmeye göre grup, CVE-2026-35273 numaralı zafiyeti hafifletmek için tasarlanan web uygulama güvenlik duvarı (WAF) kurallarını atlatmak amacıyla URL kodlama hilesi (URL-encoding trick) kullandı. Bu yöntem, WAF tarafından engellenmesi gereken zararlı isteklerin, kodlama yoluyla filtrelerden geçirilmesini sağlıyor. Dolayısıyla saldırının doğrudan yeni bir zero-day açığına dayanmadığı, mevcut bir zafiyete yönelik korumaların atlatılmasıyla gerçekleştirildiği değerlendiriliyor.
Bu teknik ayrıntı, ShinyHunters'ın ilk iddiası ile sonraki analizler arasındaki farkı ortaya koyuyor. Grup zero-day vurgusu yaparken, güvenlik araştırmacıları olayın WAF atlatma tekniğiyle mümkün olduğunu belirtiyor. Her iki durumda da apply.fbijobs.gov üzerinden büyük hacimli verinin sızdırıldığı iddiası, soruşturmanın ciddiyetini artıran unsur olarak öne çıkıyor.
Polis açıklamasında, "Bu ay ShinyHunters hacker grubuna yönelik soruşturma kapsamında Amsterdam'dan 24 yaşındaki bir adamın gözaltına alındığı doğrudur" ifadesine yer verildi. Açıklamada soruşturmanın detaylarına ilişkin ek bilgi paylaşılmadı. Gözaltının zamanlaması ise ShinyHunters'ın ABD Federal Soruşturma Bürosu'nun (FBI) iş başvuru sitesine yönelik siber saldırıyı üstlendiğini açıkladığı döneme denk geldi.
Polis Gözaltıyı X Paylaşımıyla Doğruladı
Hollanda makamlarının doğrulaması, Politie Landelijke Opsporing en Interventies'in resmi X hesabından yapıldı. Paylaşımda yalnızca bu ay içinde Amsterdamlı 24 yaşındaki bir kişinin ShinyHunters soruşturması kapsamında gözaltına alındığı bilgisi yer aldı. Polis, soruşturmanın içeriği, şüpheliye yöneltilen suçlamaların niteliği veya ele geçirilen delillere ilişkin herhangi bir ayrıntı vermedi.Yetkililerin açıklamasına göre şüphelinin yargı süreci Rotterdam Bölge Mahkemesi'nde devam edecek. Mahkeme tarihinin 29 Eylül 2026 olarak duyurulması, gözaltının ardından adli sürecin hızla başlatıldığını gösteriyor. Hollanda polisi, soruşturmanın gizliliği gerekçesiyle ek açıklama yapmaktan kaçındı.
Gözaltına Alınan Kişiye İlişkin İddia: Pepijn van der Stap
Resmi makamlar şüphelinin kimliğini açıklamasa da, bağımsız güvenlik gazetecisi Brian Krebs ve DataBreaches.Net platformu, gözaltına alınan kişinin Pepijn van der Stap olduğu iddiasını gündeme getirdi. Söz konusu kaynaklara göre van der Stap, "Umbreon" takma adıyla da biliniyor ve daha önce 2023 yılında bir dizi veri hırsızlığı ve şantaj olayındaki rolü nedeniyle yakalanmıştı.DataBreaches.Net'in aktardığına göre van der Stap, 15 Eylül 2026 tarihinde gözaltına alındı. Bu tarih, polisin "bu ay" ifadesiyle yaptığı genel açıklamanın detayını oluşturuyor. Ancak bu kimlik bilgisi ve gözaltı tarihi, doğrudan polis tarafından değil, gazetecilik kaynakları tarafından ileri sürüldü. Hollanda polisi, şüphelinin kimliğine dair resmi bir teyit veya yalanlama yapmadı.
Van der Stap ismi, siber güvenlik camiasında daha önceki adli geçmişi nedeniyle biliniyor. 2023 yılındaki gözaltı, veri hırsızlığı ve fidye amaçlı şantaj faaliyetleriyle ilişkilendirilmişti. Yeni gözaltının da aynı soruşturma zincirinin devamı niteliğinde olup olmadığı konusunda resmi bir açıklama bulunmuyor.
Şüphelinin Geçmişi: Hadrian, DIVD ve Neo Security
Kaynak içeriğe göre, 2023 yılında ortaya çıkan bilgilere göre van der Stap, o dönemde siber güvenlik şirketi Hadrian'da çalışıyor ve Hollanda Zafiyet Açıklama Enstitüsü'nde (Dutch Institute for Vulnerability Disclosure - DIVD) gönüllü olarak görev yapıyordu. Bu ikili görev, onun hem özel sektörde hem de gönüllü zafiyet araştırma topluluğunda aktif olduğunu gösteriyordu.Van der Stap, Haziran 2023'te DataBreaches.Net'e verdiği demeçte bu döneme ilişkin şunları söylemişti: "Hadrian'da çalışmak ve DIVD'de gönüllü olmak, görünüşü korumak konusunda beni daha paranoyak hale getirdi ve aslında çok uzun saatler çalıştığım için daha fazla baskı ve paranoya hissettim." Aynı açıklamada, "Yani evet, daha fazla yasal iş ve çok daha az yasa dışı iş yapıyordum ama yakalanma konusunda daha paranoyak hale geldim. Paranoya o kadar aşırı hale geldi ki her an kapının çalınmasını bekliyordum" ifadelerini kullanmıştı.
LinkedIn profiline göre van der Stap halen Hollanda merkezli Neo Security şirketinde offensive security lead (saldırı güvenliği lideri) olarak görev yapıyor. Profilinde yolculuğunun "düz bir çizgi olmadığını" kabul eden van der Stap, "Güvenliği terminalin her iki tarafından da gördüm, bu deneyim bana zor dersler verdi ama sonunda netlik kazandırdı: bilgi kırmak için değil, inşa etmek ve korumak içindir" değerlendirmesinde bulundu. Bu ifadeler, geçmişteki yasa dışı faaliyetlere dair bir öz eleştiri olarak kayda geçti.
ShinyHunters'ın FBI İş Başvuru Sitesine Yönelik Saldırısı
Gözaltı haberi, ShinyHunters grubunun ABD Federal Soruşturma Bürosu'nun iş başvuru sitesi apply.fbijobs.gov'a yönelik siber saldırıyı üstlendiği bir dönemde geldi. Grup, bu siteye sızarak terabaytlarca hassas veriyi çaldığını iddia etti. Saldırının FBI gibi yüksek güvenlikli bir kurumun işe alım altyapısını hedef alması, olayın uluslararası yankı uyandırmasına neden oldu.ShinyHunters temsilcisi, 404 Media'ya yaptığı açıklamada saldırının motivasyonunu şu sözlerle anlattı: "Bu, işimizi korumak ve dezenformasyonla aktif olarak mücadele etmek için bir pazarlama kampanyasıydı. Eğer bu açıklamayı normal şekilde yapsaydık, sözlerimize ve niyetlerimize bu kadar geniş bir ilgi asla gösterilmezdi."
Aynı temsilci açıklamasının devamında, "Görmezden gelinir ve dikkate alınmazdık. Ancak şimdi herkes sorunun ne olduğunu ve ne yaptığımızı biliyor. Herkes bunun hakkında okuyor. Noktalarımızı birçok kez kanıtladık. Halkın ne söylediğini umursamıyoruz ve bundan etkilenmiyoruz, yargımızı dış görüş ve düşüncelerle bulandırmıyoruz" dedi. Bu açıklamalar, grubun eylemini bir tür görünürlük stratejisi olarak sunduğunu ortaya koydu.
Oracle PeopleSoft İddiası ve WAF Atlatma Yöntemi
ShinyHunters, FBI sitesine yönelik sızıntıda Oracle PeopleSoft sistemindeki yeni bir zero-day (sıfırıncı gün) açığını istismar ettiğini öne sürdü. Grup, bu açık üzerinden yetkisiz erişim sağlayarak verileri sızdırdığını iddia etti. Ancak daha sonra yapılan teknik değerlendirmeler, saldırının farklı bir yöntemle gerçekleştirilmiş olabileceğini gösterdi.Mevcut değerlendirmeye göre grup, CVE-2026-35273 numaralı zafiyeti hafifletmek için tasarlanan web uygulama güvenlik duvarı (WAF) kurallarını atlatmak amacıyla URL kodlama hilesi (URL-encoding trick) kullandı. Bu yöntem, WAF tarafından engellenmesi gereken zararlı isteklerin, kodlama yoluyla filtrelerden geçirilmesini sağlıyor. Dolayısıyla saldırının doğrudan yeni bir zero-day açığına dayanmadığı, mevcut bir zafiyete yönelik korumaların atlatılmasıyla gerçekleştirildiği değerlendiriliyor.
Bu teknik ayrıntı, ShinyHunters'ın ilk iddiası ile sonraki analizler arasındaki farkı ortaya koyuyor. Grup zero-day vurgusu yaparken, güvenlik araştırmacıları olayın WAF atlatma tekniğiyle mümkün olduğunu belirtiyor. Her iki durumda da apply.fbijobs.gov üzerinden büyük hacimli verinin sızdırıldığı iddiası, soruşturmanın ciddiyetini artıran unsur olarak öne çıkıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.