
Siber güvenlik araştırmacıları, Fortinet FortiGate ve Palo Alto Networks GlobalProtect gibi ağ kenar cihazlarını hedef alan büyük çaplı bir saldırı kampanyasının ayrıntılarını kamuoyuyla paylaştı. Group-IB ve NyxLab tarafından yürütülen ortak soruşturmanın bulgularına göre kampanya, k0t olarak bilinen tehdit aktörüne atfediliyor. Aktörün CryptoFeel, Member19 ve QazWsxShop takma adlarını da kullandığı tespit edildi. k0t, siber tehdit dünyasında ilk kez 22 Ekim 2025 tarihinde gözlemlendi.
Soruşturma kapsamında elde edilen bulgular, kampanya operatörlerinin dünya genelinde çok sayıda kuruluşa erişim sağladığını ve bazı kurbanları daha ileri düzeyde tehlikeye atmaya çalıştığını ortaya koyuyor. Bu girişimler sonucunda kalıcı uzaktan erişim elde edildiği ve veri sızdırıldığı belirlendi.
Coğrafi dağılım incelendiğinde, ele geçirilen kurbanların yaklaşık yüzde 38'inin Asya Pasifik bölgesinde yoğunlaştığı görülüyor. Bunu yüzde 31,9 ile Latin Amerika, yüzde 15,8 ile Avrupa ve yüzde 12,7 ile Orta Doğu ve Kuzey Afrika bölgeleri izliyor. Araştırmacılara göre k0t'un öncelikli coğrafi hedefleri arasında Amerika Birleşik Devletleri ve Kanada başı çekiyor; ardından Avrupa ülkeleri ve seçili Asya Pasifik pazarları geliyor. Saldırıların önemli bir bölümünün Şubat ile Haziran 2026 tarihleri arasında gerçekleştiği tahmin ediliyor.
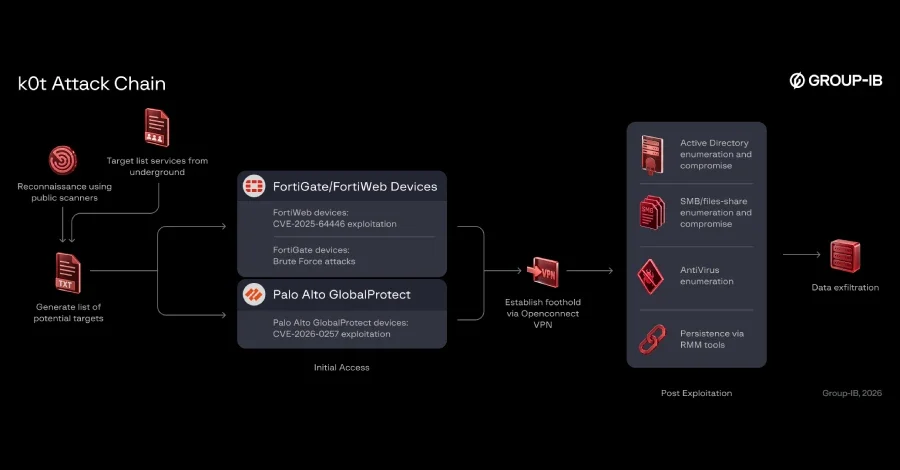
Erişim elde etme aşamasında ise FortiWeb'deki CVE-2025-64446 (yol geçişi açığı) ve Palo Alto Networks PAN-OS ile Prisma Access'teki CVE-2026-0257 (kimlik doğrulama atlama açığı) gibi bilinen güvenlik açıkları, fortnew.py ve exploit_2026_0257.py adlı özel Python betikleriyle istismar ediliyor. Bunun yanı sıra yaygın kullanıcı adı ve parola kombinasyonlarıyla kaba kuvvet saldırıları da uygulanıyor.
Hedef sisteme ilk erişim sağlandıktan sonra OpenConnect VPN bağlantısı üzerinden bir dayanak noktası kuruluyor. Saldırganlar bu aşamada Active Directory, SMB ve kurulu antivirüs çözümlerinin envanterini çıkarıyor. Kalıcılık sağlamak amacıyla MeshCentral Agent, Atera, Teramind ve AnyDes gibi meşru uzaktan erişim araçlarının yanı sıra AdaptixC2 adlı açık kaynaklı bir saldırı emülasyon çerçevesi kullanılıyor. Toplanan veriler ise Rclone aracıyla Wasabi S3 kovalarına ve MEGA bulut depolama alanlarına sızdırılıyor.
Saldırılarda ayrıca NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam ve Mimikatz gibi meşru yönetici ve sızma testi araçları da kurumsal ağlara daha derinlemesine sızmak için kullanılıyor.
Kampanya, FortiBleed kod adıyla bilinen bir başka kimlik bilgisi toplama faaliyetiyle de kısmen örtüşüyor. Ancak araştırmacılar, iki faaliyet arasındaki ele geçirilmiş veri örtüşmesinin son derece sınırlı kaldığını belirtiyor. Bu bulgu, söz konusu verinin ayrı bir veri seti, farklı bir operatör alt kümesi ya da daha geniş FortiBleed faaliyetiyle ilişkili bağımsız bir erişim operasyonu olabileceğine işaret ediyor.
Soruşturma kapsamında elde edilen bulgular, kampanya operatörlerinin dünya genelinde çok sayıda kuruluşa erişim sağladığını ve bazı kurbanları daha ileri düzeyde tehlikeye atmaya çalıştığını ortaya koyuyor. Bu girişimler sonucunda kalıcı uzaktan erişim elde edildiği ve veri sızdırıldığı belirlendi.
Saldırının Coğrafi Dağılımı ve Hedef Profili
Kampanyanın kurbanları küresel ölçekte geniş bir sektörel yelpazeden oluşuyor; bu durum, saldırıların belirli bir sektörü değil, internete açık ağ cihazlarını hedef aldığını gösteriyor. Araştırmacılar, k0t'un tek tek kuruluşları araştırmak yerine büyük ölçekte açık ağ cihazlarını tarayarak potansiyel hedefleri belirlediğini vurguladı.Coğrafi dağılım incelendiğinde, ele geçirilen kurbanların yaklaşık yüzde 38'inin Asya Pasifik bölgesinde yoğunlaştığı görülüyor. Bunu yüzde 31,9 ile Latin Amerika, yüzde 15,8 ile Avrupa ve yüzde 12,7 ile Orta Doğu ve Kuzey Afrika bölgeleri izliyor. Araştırmacılara göre k0t'un öncelikli coğrafi hedefleri arasında Amerika Birleşik Devletleri ve Kanada başı çekiyor; ardından Avrupa ülkeleri ve seçili Asya Pasifik pazarları geliyor. Saldırıların önemli bir bölümünün Şubat ile Haziran 2026 tarihleri arasında gerçekleştiği tahmin ediliyor.
Saldırı Zinciri: Keşiften Veri Sızdırmaya
Kampanyanın teknik yapısı, birden fazla aşamadan oluşan sistematik bir saldırı zinciri üzerine kurulu. İlk aşamada tehdit aktörü, FOFA ve ZoomEye gibi kamuya açık tarama araçlarıyla internete açık VPN ve güvenlik duvarı cihazlarını tespit ediyor; ürün türüne ve konumuna göre filtreleme yaparak potansiyel hedef listeleri oluşturuyor. Araştırmacılar, k0t'un bu metadata arama motorları için premium hesaplar satın almaya yönelik karanlık web faaliyetlerine özellikle ilgi gösterdiğini belirtti.Erişim elde etme aşamasında ise FortiWeb'deki CVE-2025-64446 (yol geçişi açığı) ve Palo Alto Networks PAN-OS ile Prisma Access'teki CVE-2026-0257 (kimlik doğrulama atlama açığı) gibi bilinen güvenlik açıkları, fortnew.py ve exploit_2026_0257.py adlı özel Python betikleriyle istismar ediliyor. Bunun yanı sıra yaygın kullanıcı adı ve parola kombinasyonlarıyla kaba kuvvet saldırıları da uygulanıyor.
Hedef sisteme ilk erişim sağlandıktan sonra OpenConnect VPN bağlantısı üzerinden bir dayanak noktası kuruluyor. Saldırganlar bu aşamada Active Directory, SMB ve kurulu antivirüs çözümlerinin envanterini çıkarıyor. Kalıcılık sağlamak amacıyla MeshCentral Agent, Atera, Teramind ve AnyDes gibi meşru uzaktan erişim araçlarının yanı sıra AdaptixC2 adlı açık kaynaklı bir saldırı emülasyon çerçevesi kullanılıyor. Toplanan veriler ise Rclone aracıyla Wasabi S3 kovalarına ve MEGA bulut depolama alanlarına sızdırılıyor.
Saldırılarda ayrıca NetExec, SoftPerfect, Impacket, noPac, Kerbrute, PetitPotam ve Mimikatz gibi meşru yönetici ve sızma testi araçları da kurumsal ağlara daha derinlemesine sızmak için kullanılıyor.
Fidye Yazılımı Gruplarıyla Bağlantı ve FortiBleed İlişkisi
Group-IB ve NyxLab araştırmacıları, k0t'un Qilin ve The Gentlemen adlı fidye yazılımı gruplarıyla bağlantılı olduğunu değerlendiriyor. Bu değerlendirmenin temelinde, kampanya kurbanlarının büyük bölümünün söz konusu fidye yazılımı gruplarının veri sızıntısı sitelerinde de listelenmesi yatıyor. Tehdit aktörünün bu gruplarla tam olarak nasıl bir ilişki içinde olduğu henüz netlik kazanmamış olsa da k0t'un bir ilk erişim simsarı veya iş ortağı olarak faaliyet gösterdiği değerlendiriliyor.Kampanya, FortiBleed kod adıyla bilinen bir başka kimlik bilgisi toplama faaliyetiyle de kısmen örtüşüyor. Ancak araştırmacılar, iki faaliyet arasındaki ele geçirilmiş veri örtüşmesinin son derece sınırlı kaldığını belirtiyor. Bu bulgu, söz konusu verinin ayrı bir veri seti, farklı bir operatör alt kümesi ya da daha geniş FortiBleed faaliyetiyle ilişkili bağımsız bir erişim operasyonu olabileceğine işaret ediyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.