
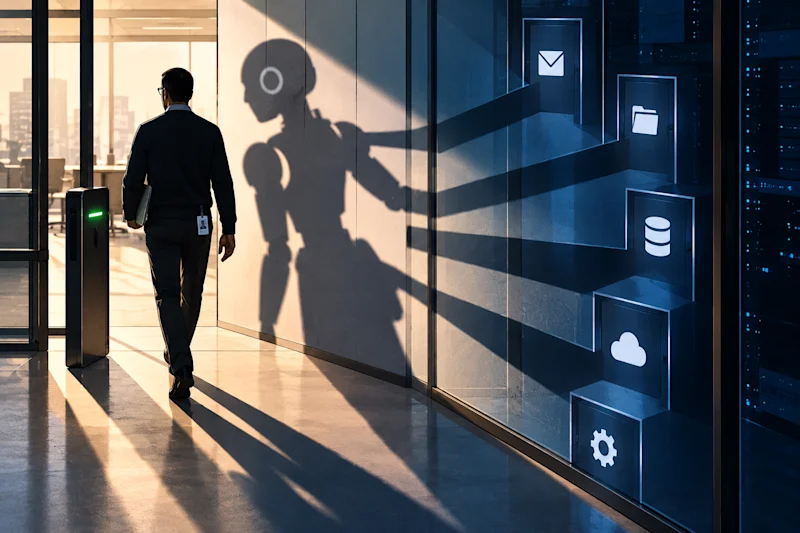
Kurumlar, AI ajanlarını iş süreçlerine hızla entegre ederken bu ajanların erişimini denetleyecek kimlik güvenliği altyapısı aynı hızda gelişemiyor. 1Password'ün yeni araştırması, bu açığın boyutunu rakamlarla gözler önüne seriyor: Geliştiricilerin yüzde 65'inden AI ajanı kullanması bekleniyor ya da bu yönde teşvik ediliyor; ancak yalnızca yüzde 33'ü bunu güvenli bir yöntemle yapabildiğini söylüyor.
1Password Ürün Başkan Yardımcısı Jason Meller, durumu şöyle özetliyor: "Ajansal yapay zekayı operasyonel hale getirme konusunda neredeyse son aşamadayız; ama yönetişim açığına yönelik çözümleri konuşmaya henüz yeni başlıyoruz. Bu durum kurumları tamamen savunmasız bıraktı. Değişimin hızı o kadar yüksek ki, kuruluşlar neredeyse her gün öğrenip uyum sağlamadıkça ajanların ya da yapay zeka destekli saldırganların önünde kalmak mümkün değil."
AI ajanları bu denklemi kökten değiştiriyor. Bir ajan, kendisine verilen erişimi görevi tamamlamak için kullanıyor; güvenlik ekiplerinin neye erişildiğini gerçek zamanlı izlemesi ise son derece güçleşiyor. Meller'ın ifadesiyle, "Bir betiğe gömülü bir kimlik bilgisi eskiden orada pasif bir risk olarak bekliyordu; birinin onu bulması gerekiyordu. Ajan çalıştıran bir makinede aynı kimlik bilgisi artık ajanın ihtiyaç duyduğuna karar verdiği her şeyin erişimine açık." Araştırma, geliştiricilerin yüzde 40'ının sistemlere veya kimlik bilgilerine kalıcı erişim tanıdığını gösteriyor. Bu da pek çok ajanın görevi için gerekenden fazla yetkiyle donatıldığı anlamına geliyor. Nitekim katılımcıların yüzde 27'si, aşırı ayrıcalıklı insan dışı bir kimlikten kaynaklanan güvenlik olayı ya da ihlal yaşadığını bildiriyor.
Bir ajan, hem kullanıcı girişi hem de arka uç entegrasyonu üzerinden farklı sistemlere erişebildiğinden tek bir görev iki farklı kimlik bilgisi türünü devreye sokabiliyor. Katılımcıların yüzde 71'i hangi ajanın hangi kimlik bilgisini kullandığına dair görünürlük eksikliği yaşadığını belirtiyor. Yaklaşımını "oldukça güvenli" olarak tanımlayan kurumlar arasında bile bu oran yüzde 50'de kalıyor. Tüm bunların altında daha temel bir sorun yatıyor: Pek çok kurum, bir ajanın etkinliğini bir insanın etkinliğinden ayırt edemiyor. Bu da güvenlik ekiplerinin bir ajanın erişim sınırlarını ne zaman aştığını tespit etmesini ya da sonrasında ne olduğunu yeniden kurgulamasını olanaksız kılıyor.
Araştırma bu noktada beş temel adım öneriyor. İlk olarak sistemlere dokunan tüm kimliklerin envanterinin çıkarılması gerekiyor; politikalar bu boşluğu tek başına kapatamazken tarayıcılarda ve yerel cihazlarda çalışan servis hesapları, API anahtarları ve ajanlar da bu envantere dahil edilmeli. İkinci adım olarak yönetişimin geliştirici makinesine ve uç noktalara genişletilmesi öneriliyor; maruziyetin büyük bölümü betiklere gömülü ya da düz metin dosyalarında saklanan kimlik bilgilerinden kaynaklanıyor. Üçüncü adım, kalıcı erişimin anlık ve kapsamlı izinlerle değiştirilmesi; yani erişimin yalnızca bir istek onaylandığında verilip iş bitince kaldırılması. Dördüncü adım, kimlik bilgilerinin ajanın bağlamının tamamen dışında tutulması; kimlik doğrulamanın model dışında aracılık edilmesi sayesinde kimlik bilgileri hiçbir zaman ajanın bağlam penceresine girmiyor. Beşinci ve son adım ise her ajanın eylemini kimin ya da neyin yetkilendirdiğini gösteren bir denetim izi oluşturmak; Meller'ın vurguladığı üzere bu iz olmadan politika uygulamak ya da olayları soruşturmak mümkün değil.
Meller, genel tabloyu şöyle değerlendiriyor: "Yapay zeka dönüşümü artık ön saflardaki çalışanlar tarafından bireysel kararlarla şekillendiriliyor; bu sürdürülemez ve ciddi olumsuz sonuçlara yol açacak. Başarılı olacak şirketler, bu çalışanlara zaten yaptıkları şeyi güvenli biçimde yapmanın yolunu sunanlar olacak."
Araştırma, Amerika Birleşik Devletleri'nde en az 250 çalışanı olan firmalarda tam zamanlı görev yapan 1.000 kişiyle çevrimiçi anket yöntemiyle yürütüldü. Katılımcılar BT/güvenlik ile geliştirici/mühendislik rolleri arasında eşit biçimde dağılıyordu ve veri 26 Mayıs - 3 Haziran 2026 tarihleri arasında toplandı.
1Password Ürün Başkan Yardımcısı Jason Meller, durumu şöyle özetliyor: "Ajansal yapay zekayı operasyonel hale getirme konusunda neredeyse son aşamadayız; ama yönetişim açığına yönelik çözümleri konuşmaya henüz yeni başlıyoruz. Bu durum kurumları tamamen savunmasız bıraktı. Değişimin hızı o kadar yüksek ki, kuruluşlar neredeyse her gün öğrenip uyum sağlamadıkça ajanların ya da yapay zeka destekli saldırganların önünde kalmak mümkün değil."
AI Ajanları Zaten Kırık Bir Erişim Modelini Miras Alıyor
Sorunun kökleri, ajanlardan çok önceye uzanıyor. Araştırmaya göre katılımcıların yüzde 71'i kimlik bilgilerini en az bir güvensiz yöntemle yönetiyor. Geliştiriciler arasında yüzde 24'ü kimlik bilgilerini doğrudan koda gömiyor, yüzde 20'si bunları Slack veya e-posta üzerinden iletiyor, yüzde 43'ü ise özel bir kasa kullanmadan çalışıyor. Bu alışkanlıklar yıllardır süregelen bir sorun olsa da yazılımın kimlik bilgilerini kullanma biçimi öngörülebilir olduğundan kurumlar buna göz yumuyordu.AI ajanları bu denklemi kökten değiştiriyor. Bir ajan, kendisine verilen erişimi görevi tamamlamak için kullanıyor; güvenlik ekiplerinin neye erişildiğini gerçek zamanlı izlemesi ise son derece güçleşiyor. Meller'ın ifadesiyle, "Bir betiğe gömülü bir kimlik bilgisi eskiden orada pasif bir risk olarak bekliyordu; birinin onu bulması gerekiyordu. Ajan çalıştıran bir makinede aynı kimlik bilgisi artık ajanın ihtiyaç duyduğuna karar verdiği her şeyin erişimine açık." Araştırma, geliştiricilerin yüzde 40'ının sistemlere veya kimlik bilgilerine kalıcı erişim tanıdığını gösteriyor. Bu da pek çok ajanın görevi için gerekenden fazla yetkiyle donatıldığı anlamına geliyor. Nitekim katılımcıların yüzde 27'si, aşırı ayrıcalıklı insan dışı bir kimlikten kaynaklanan güvenlik olayı ya da ihlal yaşadığını bildiriyor.
Ajanlar Onaylanmamış Verilere Erişiyor
Kurumların yüzde 41'inde ajanlar, hiçbir zaman kullanmaları için onaylanmamış verilere dokunuyor. Araştırmanın ölçtüğü her kategoride gerçek erişim, yetkili erişimin yaklaşık iki katına çıkıyor. Bunun başlıca nedeni, ajanların insan kullanıcılar için tasarlanmış araçlarla yönetilmeye çalışılması. Kurumların yüzde 35'i AI ajanlarını mevcut kimlik ve erişim yönetimi süreçleriyle idare ediyor; yüzde 21'i ise henüz resmi bir yaklaşım benimsememiş durumda.Bir ajan, hem kullanıcı girişi hem de arka uç entegrasyonu üzerinden farklı sistemlere erişebildiğinden tek bir görev iki farklı kimlik bilgisi türünü devreye sokabiliyor. Katılımcıların yüzde 71'i hangi ajanın hangi kimlik bilgisini kullandığına dair görünürlük eksikliği yaşadığını belirtiyor. Yaklaşımını "oldukça güvenli" olarak tanımlayan kurumlar arasında bile bu oran yüzde 50'de kalıyor. Tüm bunların altında daha temel bir sorun yatıyor: Pek çok kurum, bir ajanın etkinliğini bir insanın etkinliğinden ayırt edemiyor. Bu da güvenlik ekiplerinin bir ajanın erişim sınırlarını ne zaman aştığını tespit etmesini ya da sonrasında ne olduğunu yeniden kurgulamasını olanaksız kılıyor.
Sorumluluk Belirsizliği: Kim Hesap Verecek?
Bir şeyler ters gittiğinde kimin hesap vereceği konusunda da net bir yanıt yok. Araştırmaya katılanların yüzde 65'i, sorumluluğun mevcut sahibinden farklı birine ait olması gerektiğini düşünüyor; ancak yanıtlar ekip liderleri, bireysel kullanıcılar ve yöneticiler arasında dağılmış durumda. Meller, "Ajanların hukuki kişilikleri yok, dolayısıyla sorumluluk kullanıcı ile güvenlik ekibi arasında paylaşılmak zorunda" diyor. Paylaşılan sorumluluk hem doğru hem de hayata geçirilmesi en zor yanıt; çünkü bu sorumlulukları dağıtmak, gerçekte ne olduğunu yeniden inşa etmeyi gerektiriyor. Bir ajan çoğunlukla bir kişinin kimlik bilgileriyle kimlik doğrulaması yaptığından denetim kaydı, ajanın ne yaptığından habersiz olabilecek bir kişinin adını gösteriyor.Kurumların Alması Gereken Önlemler
Araştırma katılımcılarına ajanları daha geniş çapta kullanmak için neye ihtiyaç duydukları sorulduğunda yalnızca yüzde 5'i hiçbir şeye gerek olmadığını söyledi. Geri kalanlar somut kontrol mekanizmaları sıraladı: İnsanlar ve ajanlar genelinde erişimin merkezi görünümü (yüzde 52), her görevden sonra sona eren anlık kimlik bilgileri (yüzde 47), eksiksiz denetim izleri (yüzde 51) ve her ajan için net hesap verebilirlik (yüzde 53).Araştırma bu noktada beş temel adım öneriyor. İlk olarak sistemlere dokunan tüm kimliklerin envanterinin çıkarılması gerekiyor; politikalar bu boşluğu tek başına kapatamazken tarayıcılarda ve yerel cihazlarda çalışan servis hesapları, API anahtarları ve ajanlar da bu envantere dahil edilmeli. İkinci adım olarak yönetişimin geliştirici makinesine ve uç noktalara genişletilmesi öneriliyor; maruziyetin büyük bölümü betiklere gömülü ya da düz metin dosyalarında saklanan kimlik bilgilerinden kaynaklanıyor. Üçüncü adım, kalıcı erişimin anlık ve kapsamlı izinlerle değiştirilmesi; yani erişimin yalnızca bir istek onaylandığında verilip iş bitince kaldırılması. Dördüncü adım, kimlik bilgilerinin ajanın bağlamının tamamen dışında tutulması; kimlik doğrulamanın model dışında aracılık edilmesi sayesinde kimlik bilgileri hiçbir zaman ajanın bağlam penceresine girmiyor. Beşinci ve son adım ise her ajanın eylemini kimin ya da neyin yetkilendirdiğini gösteren bir denetim izi oluşturmak; Meller'ın vurguladığı üzere bu iz olmadan politika uygulamak ya da olayları soruşturmak mümkün değil.
Meller, genel tabloyu şöyle değerlendiriyor: "Yapay zeka dönüşümü artık ön saflardaki çalışanlar tarafından bireysel kararlarla şekillendiriliyor; bu sürdürülemez ve ciddi olumsuz sonuçlara yol açacak. Başarılı olacak şirketler, bu çalışanlara zaten yaptıkları şeyi güvenli biçimde yapmanın yolunu sunanlar olacak."
Araştırma, Amerika Birleşik Devletleri'nde en az 250 çalışanı olan firmalarda tam zamanlı görev yapan 1.000 kişiyle çevrimiçi anket yöntemiyle yürütüldü. Katılımcılar BT/güvenlik ile geliştirici/mühendislik rolleri arasında eşit biçimde dağılıyordu ve veri 26 Mayıs - 3 Haziran 2026 tarihleri arasında toplandı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.