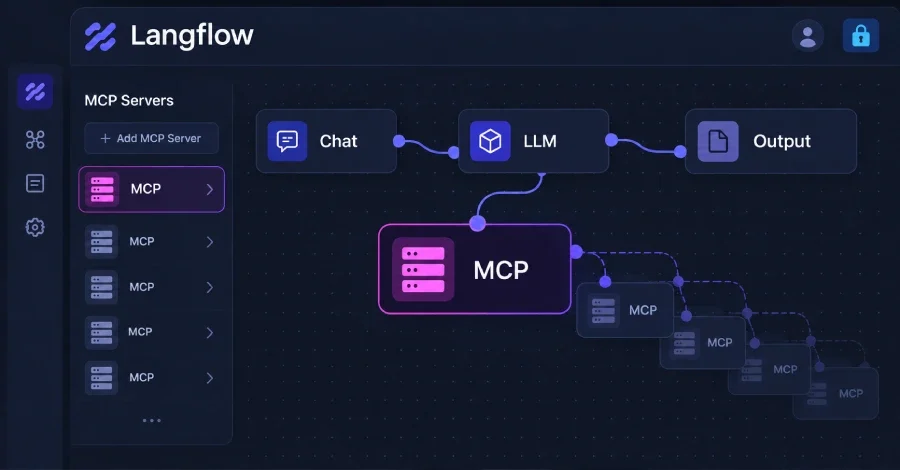
Yapay zeka uygulama geliştirme platformu Langflow'da tespit edilen kritik bir güvenlik açığı, tehdit aktörlerinin aktif saldırılarıyla karşı karşıya. Previdian'ın yayımladığı uyarıya göre, CVE-2026-105740 olarak kayıtlara geçen ve CVSS skoru 9.9 olan bu açık, 1.9.0 sürümünden önceki tüm Langflow sürümlerini etkiliyor. Açık, kimliği doğrulanmış herhangi bir kullanıcının sunucu üzerinde uzaktan kod yürütmesine olanak tanıyor.
Açık Nasıl Çalışıyor?
Güvenlik açığının özü, Langflow'un kullanıcı tarafından sağlanan komutları herhangi bir kısıtlama, izin listesi ya da korumalı alan (sandboxing) mekanizması olmaksızın doğrudan
bash -c "exec {command}" biçiminde çalıştırmasında yatıyor. Sorun, MCP sunucusuna "stdio" taşıma yöntemiyle eklenen bir sunucu yapılandırmasından kaynaklanıyor. Kullanıcı tarafından girilen komut alanı doğrulama yapılmadan sisteme iletiliyor; üstelik
env alanı aracılığıyla LD_PRELOAD veya PATH gibi ortam değişkenlerine keyfi müdahale de mümkün hale geliyor.
Bir saldırı senaryosunda tehdit aktörü önce sıradan, yönetici olmayan bir kullanıcı hesabıyla sisteme giriş yapıyor. Ardından
/api/v2/mcp/servers/{server_name} adresine özel hazırlanmış bir HTTP POST isteği göndererek zararlı bir MCP sunucusu ekliyor; bu istekte komut alanına örneğin bir ters kabuk (reverse shell) yükü yerleştiriyor. Sunucu, saldırganın sağladığı komutu herhangi bir doğrulama yapmadan kabul edip saklıyor. Son adımda saldırgan,
/api/v2/mcp/servers?action_count=true adresine bir HTTP GET isteği göndererek MCP sunucu listesini çağırıyor; bu işlem depolanan komutu otomatik olarak tetikliyor ve kod yürütme gerçekleşiyor.
Saldırının Olası Sonuçları
Langflow'un kendi açıklamasına göre, yönetici olmayan hesaplar dahil kimliği doğrulanmış herhangi bir kullanıcı, Langflow sürecinin sahip olduğu ayrıcalıklarla sunucu üzerinde isteğe bağlı işletim sistemi komutları çalıştırabiliyor. Başarılı bir istismar; tam sunucu ele geçirilmesine, ortam değişkeni enjeksiyonuna, ağ içinde yanal harekete (lateral movement) ve kalıcı bir arka kapı kurulumuna yol açabiliyor. Zararlı MCP sunucu yapılandırması sistemde varlığını sürdürdüğünden, sunucu listesi her yüklendiğinde komut yeniden çalışıyor. Langflow ayrıca bu yapılandırmaların akış editöründe görünür olmayan proje ayarlarında saklandığını, dolayısıyla normal akış incelemelerinde fark edilmesinin güç olduğunu belirtti.
Bal Küpü Verilerine Göre Saldırı Trafiği
Previdian'ın bal küpü sensörlerinden elde edilen verilere göre, 19 Eylül 2026'dan bu yana 27 farklı saldırgan IP adresinden kaynaklanan 1.423 istismar girişimi kayıt altına alındı. Saldırı trafiğinin geldiği ülkeler arasında Belçika, Çin, Almanya, Hong Kong, Japonya, Nijerya, Filipinler, Rusya, Seyşeller, Singapur, Güney Kore, Tayvan, Tanzanya, ABD ve Vietnam yer alıyor. Saldırılar 11 Ekim 2026'dan itibaren belirgin biçimde yoğunlaştı; yalnızca o gün 333 girişim tespit edildi. Haberin yazıldığı tarih olan 15 Ekim 2026 itibarıyla ise 66 girişim gözlemlendi.
IBM'in Bünyesindeki Langflow'dan İkinci Kritik Açık Uyarısı
Langflow, açık kaynaklı bir yapay zeka uygulama ve ajansal iş akışı geliştirme platformu. Şubat 2025'te IBM, Langflow'un ana şirketi DataStax'ı satın aldı. Şirket, söz konusu açığın yanı sıra geçen ay CVE-2026-105697 olarak kayıtlara geçen ve yine 9.9 CVSS skoruna sahip başka bir kritik açığı da kapattı. Bu ikinci açık da MCP stdio sunucu yapılandırması üzerinden işletim sistemi komut enjeksiyonuna imkân tanıyordu.
Önerilen Güvenlik Önlemleri
Acil yama uygulamanın mümkün olmadığı durumlarda LANGFLOW_AUTO_LOGIN değerinin
false olarak ayarlanması, Langflow'un güvenilmeyen ağlara doğrudan açılmaması ve Langflow hesaplarının yalnızca güvenilen kullanıcılara verilmesi tavsiye ediliyor.
Sıkça Sorulan Sorular
CVE-2026-105740 açığı hangi Langflow sürümlerini etkiliyor?
Açık, Langflow'un 1.9.0 sürümünden önceki tüm sürümlerini etkiliyor.
Saldırı gerçekleştirmek için yönetici hesabı gerekiyor mu?
Hayır. Langflow'un kendi açıklamasına göre yönetici olmayan sıradan bir kullanıcı hesabı, bu açığı istismar etmek için yeterli.
Langflow'un ana şirketi kimdir ve IBM ile ilişkisi nedir?
Langflow'un ana şirketi DataStax'tır. Şubat 2025'te IBM, DataStax'ı satın aldı.
Previdian bal küpü verilerine göre saldırılar hangi ülkelerden geliyor?
Saldırı trafiği; Belçika, Çin, Almanya, Hong Kong, Japonya, Nijerya, Filipinler, Rusya, Seyşeller, Singapur, Güney Kore, Tayvan, Tanzanya, ABD ve Vietnam'daki 27 farklı IP adresinden kaynaklanıyor.
Yama yapılamıyorsa hangi geçici önlemler alınabilir?
LANGFLOW_AUTO_LOGIN değerinin false olarak ayarlanması, platformun güvenilmeyen ağlara doğrudan açılmaması ve hesapların yalnızca güvenilen kullanıcılara tanımlanması öneriliyor.

 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.