
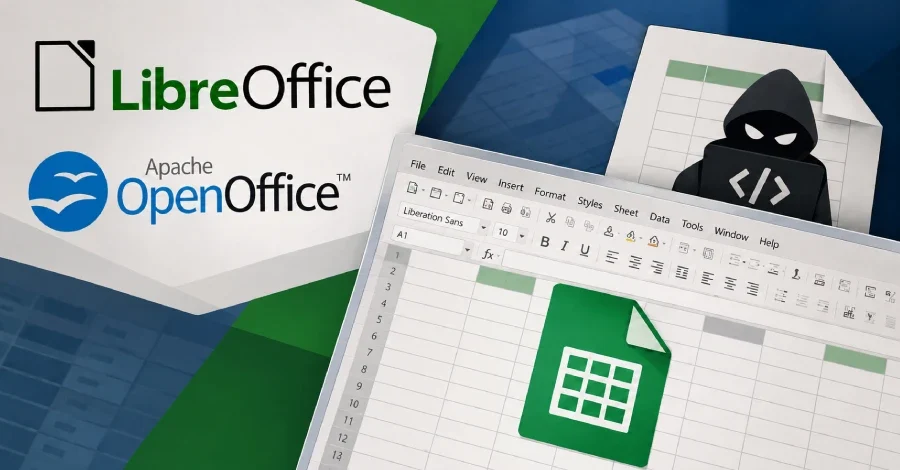
Güvenlik araştırmacıları, LibreOffice ve Apache OpenOffice'te ciddi bir güvenlik açığı keşfetti. Söz konusu açık, kötü amaçlı hazırlanmış bir elektronik tablo dosyasının, kullanıcıya herhangi bir uyarı gösterilmeksizin saldırganın Java kodunu çalıştırmasına olanak tanıyor. Saldırının gerçekleşebilmesi için programın Java desteğinin etkin olması gerekiyor. Şu ana kadar yalnızca kavram kanıtı (proof of concept) düzeyinde gösterildi; gerçek saldırılarda kullanıldığına dair herhangi bir rapor bulunmuyor.
Tablo açıldığında aralık yenileniyor ve program ODB dosyasını ilgili web adresinden indiriyor. ODB dosyası ise bir Java veritabanı sürücüsünü, yani JDBC sürücüsünü ve bu sürücünün kodunun bulunduğu konumu belirtebiliyor. Bu konum, uzak bir sunucudaki JAR dosyası olabiliyor. Program JAR dosyasını indirip sürücüyü başlatıyor; bu sürücü aslında saldırganın kodu oluyor ve doğrudan programın kendi içinde çalışıyor.
Araştırmacılar, güvenlik sorununu şöyle tanımlıyor: Bu özelliklerin birleşimi, programa bir makro çalıştırmadan önce kullanıcıdan onay alması gerektiği gibi, kullanıcıdan belgeye güvenmesini istemeksizin kod yürütülmesine yol açıyor. Kavram kanıtı demostrasyon kapsamında sürücü yalnızca hesap makinesi uygulamasını açtı; ancak aynı yol, saldırganın seçeceği herhangi bir Java kodunu çalıştırmak için kullanılabilir. Araştırmacılar saldırıyı Windows ve Linux üzerinde test etti; belirli bir işletim sistemine özgü olmadığını açıkladı. Gerçek bir saldırıda veritabanı dosyası ve kodun saldırganın kontrolündeki bir sunucuya yerleştirileceği belirtiliyor.
Apache OpenOffice ise CVE-2026-59265 koduyla izlenen eşdeğer açığı henüz kapatmadı. Mevcut kararlı sürüm olan 4.1.16 dahil tüm sürümler etkileniyor. Proje, düzeltmenin hâlâ test aşamasında olan 4.1.17 sürümüyle geleceğini açıkladı. Bu süreçte Apache OpenOffice kullanıcıları, program ayarlarından Java'yı devre dışı bırakarak ya da güvenmedikleri elektronik tablo dosyalarını açmayarak saldırıyı engelleyebilir.
Açık Nasıl Çalışıyor?
Saldırı, her biri kendi başına normal işlev gören birkaç özelliğin bir araya getirilmesiyle ortaya çıkıyor. LibreOffice ve Apache OpenOffice Calc'ta bir elektronik tablo, dışarıdaki bir kaynaktan veri çeken ve kendini otomatik olarak yenileyen "veritabanı aralığı" (database range) adlı bir yapıyı barındırabiliyor. Bu dış kaynak, tablonun içine yazılmış bir web adresiyle işaret edilen ODB uzantılı ayrı bir veritabanı dosyası olabiliyor.Tablo açıldığında aralık yenileniyor ve program ODB dosyasını ilgili web adresinden indiriyor. ODB dosyası ise bir Java veritabanı sürücüsünü, yani JDBC sürücüsünü ve bu sürücünün kodunun bulunduğu konumu belirtebiliyor. Bu konum, uzak bir sunucudaki JAR dosyası olabiliyor. Program JAR dosyasını indirip sürücüyü başlatıyor; bu sürücü aslında saldırganın kodu oluyor ve doğrudan programın kendi içinde çalışıyor.
Araştırmacılar, güvenlik sorununu şöyle tanımlıyor: Bu özelliklerin birleşimi, programa bir makro çalıştırmadan önce kullanıcıdan onay alması gerektiği gibi, kullanıcıdan belgeye güvenmesini istemeksizin kod yürütülmesine yol açıyor. Kavram kanıtı demostrasyon kapsamında sürücü yalnızca hesap makinesi uygulamasını açtı; ancak aynı yol, saldırganın seçeceği herhangi bir Java kodunu çalıştırmak için kullanılabilir. Araştırmacılar saldırıyı Windows ve Linux üzerinde test etti; belirli bir işletim sistemine özgü olmadığını açıkladı. Gerçek bir saldırıda veritabanı dosyası ve kodun saldırganın kontrolündeki bir sunucuya yerleştirileceği belirtiliyor.
LibreOffice Güncelleme Yayınladı, OpenOffice Bekleniyor
LibreOffice, CVE-2026-63277 koduyla takip edilen açığı 5 Ekim tarihinde yayınlanan güncellemelerle kapattı. Kullanıcıların 26.2.5 veya 26.8.0 sürümüne geçmesi öneriliyor; bu sürümlerin öncesindeki tüm sürümler etkileniyor.Apache OpenOffice ise CVE-2026-59265 koduyla izlenen eşdeğer açığı henüz kapatmadı. Mevcut kararlı sürüm olan 4.1.16 dahil tüm sürümler etkileniyor. Proje, düzeltmenin hâlâ test aşamasında olan 4.1.17 sürümüyle geleceğini açıkladı. Bu süreçte Apache OpenOffice kullanıcıları, program ayarlarından Java'yı devre dışı bırakarak ya da güvenmedikleri elektronik tablo dosyalarını açmayarak saldırıyı engelleyebilir.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.