
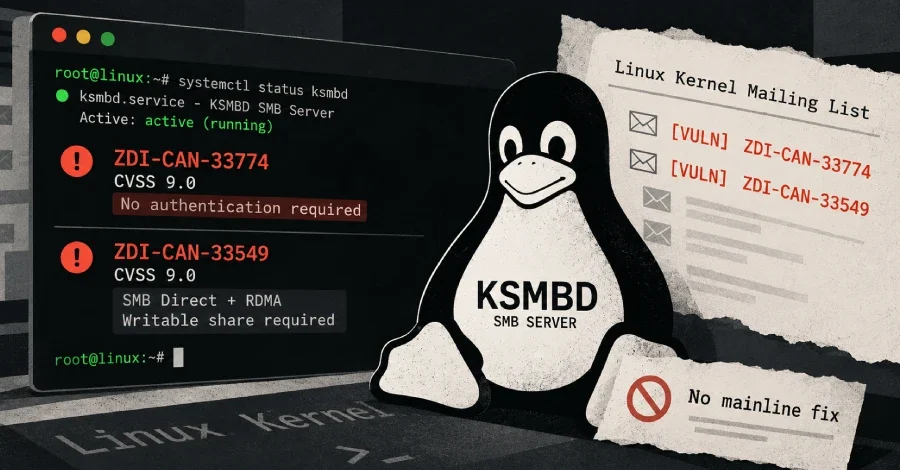
Linux çekirdeğinin yerleşik SMB sunucu bileşeni KSMBD, Trend Micro'nun Zero Day Initiative (ZDI) programı tarafından kamuoyuna duyurulan iki kritik uzaktan kod yürütme (RCE) açığıyla karşı karşıya. Her iki açık da CVSS ölçeğinde 9.0 puan alıyor ve yazının hazırlandığı tarih itibarıyla ana çekirdekte (mainline kernel) ya da linux-next entegrasyon ağacında onaylanmış bir yama bulunmuyor.
Kararlı çekirdek bakımcısı Greg Kroah-Hartman, beş çekirdek raporundan üçüne birbiriyle dakikalar arayla yanıt verdi. VMware GPU sürücüsüne ilişkin rapora şunu yazdı: "Bir nedenden ötürü bunu kamuya açık listelere gönderdiniz ve yama eklemediz, dolayısıyla bununla yapabileceğimiz fazla bir şey yok." NVMe sürücüsü raporuna ise on yedi saniye sonra şu yanıtı verdi: "Yine yama yok ve kamuya açık bir listeye mi gönderildi? Lütfen gönderim sürecinizi düzeltin."
ZDI-CAN-33774: Kimlik Doğrulaması Olmadan Tetiklenebilir
İki açıktan daha geniş bir saldırı yüzeyine sahip olan ZDI-CAN-33774, herhangi bir ağ kimlik doğrulaması gerektirmeksizin tetiklenebiliyor. Bu durum, 445 numaralı portta KSMBD çalıştıran her sunucuyu potansiyel risk altına sokuyor. Açığın temelinde KSMBD'nin işleyici tablosunu atama biçimindeki bir yarış koşulu (race condition) yatıyor. Saldırgan, aynı TCP yazma işlemi içinde kısa SMB1 paketlerinden oluşan bir seli ardından bir SMB2 paketi gönderdiğinde, çalışan işlemler SMB1 verisini SMB2 işleyicisiyle ele alıyor; bu da daha kısa arabelleğin sonunun ötesine okuma yapılmasına yol açıyor. Bir saldırganın paylaşıma erişim sağlamasının ardından arabellek sınırının ötesine yazma yolu da mevcut.ZDI-CAN-33549: SMB Direct ve RDMA Gerektiren Tamsayı Taşması
İkinci açık olan ZDI-CAN-33549 ise KSMBD'nin SMB Direct yolundaki bir tamsayı küçüme (integer underflow) hatasından kaynaklanıyor. İstemci, ilkinin bildirilen yükten daha uzun olduğu RDMA arabellek tanımlayıcıları sunduğunda sunucunun boyut sayacı taşıyor; bu da ardından gerçekleştirilen bellek kopyasının ayrılmış arabelleğin sonunu aşmasına imkân tanıyor. Bu açığın kullanılabilmesi için üç koşulun bir arada bulunması gerekiyor: RDMA destekli bir ağ arabirimi (donanım ya da rxe yazılım sürücüsü), yazılabilir bir KSMBD paylaşımı ve SMB Direct'i müzakere eden bir istemci. Linux haber sitesi Phoronix'in aktardığına göre SMB Direct bakımcısı Stefan Metzmacher, ZDI-CAN-33549 için bir sonraki çekirdek geliştirme döngüsünü hedefleyen bir yama gönderdi; ancak bu bilgi başka bir kaynaktan doğrulanmış değil.Yamalar Ana Çekirdeğe Henüz Ulaşmadı
Her iki açık da henüz bir CVE tanımlayıcısına sahip değil; çünkü çekirdek projesi bu tanımlayıcıları yalnızca kararlı ağaçta (stable tree) bir düzeltme mevcut olduğunda atıyor. Kararlı çekirdeğe ulaşan yamalar, dağıtım çekirdeklerine aktarılmadan önce genellikle haftalar alıyor. Sistemin etkilenip etkilenmediğini anlamak için systemctl status ksmbd ya da lsmod | grep ksmbd komutları kullanılabilir. Red Hat'in destek belgelerine göre Red Hat Enterprise Linux, KSMBD'yi varsayılan olarak içermiyor.ZDI'ın Açıklama Süreci ve Çekirdek Bakımcısının Tepkisi
ZDI raporları, açıkları bulan taraf olarak Trend Micro'nun yapay zeka tarayıcısı TrendAI'ı gösteriyor. Mayıs 2026'da Linus Torvalds'ın yönlendirmeleri doğrultusunda güncellenen Linux çekirdeği güvenlik belgelerine göre yapay zeka araçlarıyla bulunan hatalar tanım gereği kamuya açık kabul ediliyor ve alt sistem geliştirici listelerine gönderilmesi gerekiyor. ZDI de bu mantığı izleyerek raporları özel çekirdek güvenlik adresine kopyalarken kamuya açık posta listelerine de iletti; ancak raporların hiçbirine yama eklenmedi.Kararlı çekirdek bakımcısı Greg Kroah-Hartman, beş çekirdek raporundan üçüne birbiriyle dakikalar arayla yanıt verdi. VMware GPU sürücüsüne ilişkin rapora şunu yazdı: "Bir nedenden ötürü bunu kamuya açık listelere gönderdiniz ve yama eklemediz, dolayısıyla bununla yapabileceğimiz fazla bir şey yok." NVMe sürücüsü raporuna ise on yedi saniye sonra şu yanıtı verdi: "Yine yama yok ve kamuya açık bir listeye mi gönderildi? Lütfen gönderim sürecinizi düzeltin."
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.