
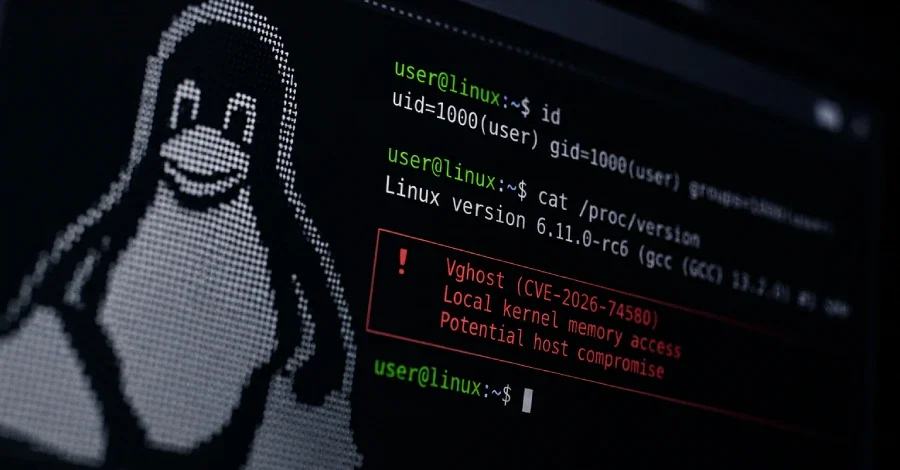
Linux çekirdeğinin vhost alt sisteminde yaklaşık dokuz yıldır var olduğu belirlenen bir güvenlik açığı, yerel kullanıcılara çekirdek belleğini okuma ve yazma, KASLR korumasını aşma ve root yetkisi kazanma imkânı sunuyor. CVE-2026-74580 takip numarasıyla kayıt altına alınan ve Vghost adıyla anılan bu açığı bulan Tencent Zhuque Lab, 3 Ağustos'ta bir yama yayımladı, ardından 12 Ekim'de her iki saldırı senaryosunu da gösteren çalışan demolar eşliğinde ayrıntılı bir teknik rapor kamuoyuyla paylaştı. Açığın henüz aktif olarak istismar edildiğine dair kamuya yansımış bir bulguya rastlanmamış durumda.
Teknik olarak bakıldığında, vhost her sanal halka arkasındaki bellek eşlemelerini ve veri taşımak için kullandığı paylaşımlı kuyrukları küçük bir önbellekte tutuyor. Önbellekte bir eşleşme bulunduğunda bu, ilgili bölgenin daha önce doğrulandığının kanıtı sayılıyor. Önbellek; eşleme güncellendiğinde, geçersiz kılındığında ya da kuyruk sıfırlandığında temizleniyor. Ancak VHOST_SET_VRING_ADDR veya VHOST_SET_VRING_NUM komutları kuyruk canlıyken halkanın adresini ya da boyutunu değiştirdiğinde temizlenmiyor. Bir aygıt IOTLB bağlıyken bu komutlar yeni adresleri doğrulamadan kabul ediyor; doğrulama sonraki bir adıma bırakılıyor. Önbellek dolduğunda ise bu sonraki kontrol hiç çalışmıyor ve vhost eski eşlemeyi kullanarak yeni adresleri çevirmeye devam ediyor. Çekirdek ardından sınır denetimi yapmaksızın veriyi bu işaretçiye kopyalıyor; kullanılan halkaya yapılan bir yazma ya da bir tanımlayıcı okuma, eşlenen bölgenin dışına taşıyor. Bu durum saldırgana çekirdek okuma ve yazma erişimi sağlıyor.
Açığın bu denli uzun süre fark edilmemesinin ardında iki ayrı makul değişikliğin birikimli etkisi yatıyor. 2017'de Linux 4.11 ile gelen bir değişiklik önbelleği ve kısa yol mekanizmasını ekledi. 2020'de Linux 5.9 ile gelen bir başka değişiklik ise adres doğrulamasını komutun içinden çıkarıp sonraki bir adıma taşıdı; bu hamle, eski çeviriyi yakalaması gereken denetimi ortadan kaldırdı.
Düzeltme, commit de845981da67 ile halka açıklandı. Yapılan düzeltme, halka yeniden yapılandırıldığında önbelleği temizliyor. Kararlı dal sürümleri itibarıyla ilk düzeltilmiş sürümler şöyle sıralanıyor: 5.10.y dalı için 5.10.265, 5.15.y için 5.15.216, 6.1.y için 6.1.183, 6.6.y için 6.6.152, 6.12.y için 6.12.104, 6.18.y için 6.18.45, 7.1.y için 7.1.9 ve 7.2 dalı için 7.2. Red Hat, Amazon Linux ve Oracle Linux yamalarını yayımlamış durumda. Ubuntu ise 22.04 için düzeltmeyi sunmuş; 24.04 ve 26.04 çekirdekleri 13 Ekim itibarıyla hâlâ işlemde olarak listeleniyor.
Açığın önem derecesi konusunda farklı değerlendirmeler mevcut. kernel.org CVE ekibi açığı 8.8 olarak puanlıyor ve kapsam değişikliği olduğunu belirtiyor; çünkü konuktan ana makineye yazma, ana makinenin QEMU sürecindeki belleğe ulaşarak konuk ile ana makine arasındaki sınırı aşıyor. Red Hat 7.3 puan veriyor ve kapsamı değişmemiş sayıyor; etkinin ana makinenin kendi güven sınırı içinde kaldığını ve bütünlük etkisinin daha düşük olduğunu değerlendiriyor. Amazon 7.8, Oracle ise 7.3 puan biçiyor.
Vhost Nedir ve Açık Nasıl Çalışıyor?
vhost, Linux çekirdeğinin sanal makineler ve konteynerler için ağ ile diğer giriş/çıkış işlemlerini hızlandıran bileşenidir. Yerel bir kullanıcı bu bileşene genellikle /dev/vhost-net veya /dev/vhost-vsock aygıt düğümlerini açarak erişebilir. Açık, ana makinede ayrıcalıksız bir kullanıcıya herhangi bir çekirdek adresini okuma ve yazma, KASLR'ı devre dışı bırakma ve root'a yükselme imkânı veriyor. Saldırı deterministik nitelikte: bellek düzenlemesine ya da zamanlama şansına ihtiyaç duymuyor.Teknik olarak bakıldığında, vhost her sanal halka arkasındaki bellek eşlemelerini ve veri taşımak için kullandığı paylaşımlı kuyrukları küçük bir önbellekte tutuyor. Önbellekte bir eşleşme bulunduğunda bu, ilgili bölgenin daha önce doğrulandığının kanıtı sayılıyor. Önbellek; eşleme güncellendiğinde, geçersiz kılındığında ya da kuyruk sıfırlandığında temizleniyor. Ancak VHOST_SET_VRING_ADDR veya VHOST_SET_VRING_NUM komutları kuyruk canlıyken halkanın adresini ya da boyutunu değiştirdiğinde temizlenmiyor. Bir aygıt IOTLB bağlıyken bu komutlar yeni adresleri doğrulamadan kabul ediyor; doğrulama sonraki bir adıma bırakılıyor. Önbellek dolduğunda ise bu sonraki kontrol hiç çalışmıyor ve vhost eski eşlemeyi kullanarak yeni adresleri çevirmeye devam ediyor. Çekirdek ardından sınır denetimi yapmaksızın veriyi bu işaretçiye kopyalıyor; kullanılan halkaya yapılan bir yazma ya da bir tanımlayıcı okuma, eşlenen bölgenin dışına taşıyor. Bu durum saldırgana çekirdek okuma ve yazma erişimi sağlıyor.
Açığın bu denli uzun süre fark edilmemesinin ardında iki ayrı makul değişikliğin birikimli etkisi yatıyor. 2017'de Linux 4.11 ile gelen bir değişiklik önbelleği ve kısa yol mekanizmasını ekledi. 2020'de Linux 5.9 ile gelen bir başka değişiklik ise adres doğrulamasını komutun içinden çıkarıp sonraki bir adıma taşıdı; bu hamle, eski çeviriyi yakalaması gereken denetimi ortadan kaldırdı.
İkinci Saldırı Vektörü: Sanal Makineden Ana Makineye Kaçış
İkinci saldırı senaryosu daha dar kapsamlı olmakla birlikte daha ciddi sonuçlar doğurabiliyor. Bir sanal makinenin virtio aygıtı, iommu_platform açık şekilde sanal bir IOMMU'nun arkasına yerleştirildiğinde ve vhost aygıt-IOTLB modunda çalıştığında, güvenilmeyen bir konuk aynı açığı tetikleyerek ana makine çekirdeğinin ana makinenin QEMU sürecine sınır dışı yazmasına yol açabiliyor. Buradan itibaren bir konuk, QEMU içindeki bir fonksiyon işaretçisini üzerine yazarak ana makine sürecinin bir sonraki çalışma noktasını ele geçirebiliyor ya da süreci çökertebiliyor.Hangi Sistemler Etkileniyor?
Açık, Linux 4.11'den 7.2-rc4'e kadar olan çekirdek sürümlerini etkiliyor. Tencent, yerel kullanıcıdan root'a tırmanma zincirini beş dağıtım çekirdeğinde yeniden üretti: Ubuntu 26.04, RHEL 9.8, Amazon Linux 2023, Microsoft Azure Linux 3.0 ve Oracle Linux 10.2. Ubuntu'da aygıt düğümü kvm grubuyla sınırlıydı, dolayısıyla bu dağıtımda başlangıç noktası o grubun üyesi bir kullanıcıydı. Test edilen diğer dört görüntüde ise düğüm 0666 moduyla dünyaya açık durumdaydı; bu da herhangi bir yerel kullanıcının erişebildiği anlamına geliyor.Düzeltme, commit de845981da67 ile halka açıklandı. Yapılan düzeltme, halka yeniden yapılandırıldığında önbelleği temizliyor. Kararlı dal sürümleri itibarıyla ilk düzeltilmiş sürümler şöyle sıralanıyor: 5.10.y dalı için 5.10.265, 5.15.y için 5.15.216, 6.1.y için 6.1.183, 6.6.y için 6.6.152, 6.12.y için 6.12.104, 6.18.y için 6.18.45, 7.1.y için 7.1.9 ve 7.2 dalı için 7.2. Red Hat, Amazon Linux ve Oracle Linux yamalarını yayımlamış durumda. Ubuntu ise 22.04 için düzeltmeyi sunmuş; 24.04 ve 26.04 çekirdekleri 13 Ekim itibarıyla hâlâ işlemde olarak listeleniyor.
Geçici Önlemler ve Yama Öncesi Koruma
Yamalı çekirdek henüz kurulmamışsa, vhost aygıt düğümlerine erişimi kısıtlamak birincil geçici önlem olarak öneriliyor: /dev/vhost-net ve /dev/vhost-vsock dosyalarından dünya erişimi kaldırılmalı, sahip grup güvenilen sanallaştırma hizmetleriyle sınırlandırılmalı ve bu gruba üyelik, savunmasız çekirdek çalışırken bir ayrıcalık olarak ele alınmalı. Konuktan ana makineye kaçış yolu için ise geçici bir geçici çözüm bulunmuyor; bu senaryoda tek çare yamalı çekirdek.Açığı Bulan Yapay Zeka Destekli Sistem: Corvus AI
Açık, Tencent'in çekirdek güvenlik açığı araştırması için geliştirdiği çok etkenli bir yapay zeka sistemi olan Corvus AI'ın yardımıyla bulundu. Yukarı akış yamasının kredi satırı, sistemi Assisted-by nitelemesiyle anıyor; Tencent de açığı bu hattın keşfettiğini belirtiyor. Bu, bir yapay zekanın gerçekleştirdiği bir saldırı değil, makine destekli bir araştırma sürecidir. Aynı ekip ve hattın Ağustos'ta açıklanan 18 yıllık bir SCTP çekirdek açığının da arkasında olduğu bildiriliyor; söz konusu açık da root erişimine ulaşıyor ve testlerde bir konteynerden kaçış sağlıyordu.Açığın önem derecesi konusunda farklı değerlendirmeler mevcut. kernel.org CVE ekibi açığı 8.8 olarak puanlıyor ve kapsam değişikliği olduğunu belirtiyor; çünkü konuktan ana makineye yazma, ana makinenin QEMU sürecindeki belleğe ulaşarak konuk ile ana makine arasındaki sınırı aşıyor. Red Hat 7.3 puan veriyor ve kapsamı değişmemiş sayıyor; etkinin ana makinenin kendi güven sınırı içinde kaldığını ve bütünlük etkisinin daha düşük olduğunu değerlendiriyor. Amazon 7.8, Oracle ise 7.3 puan biçiyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.