
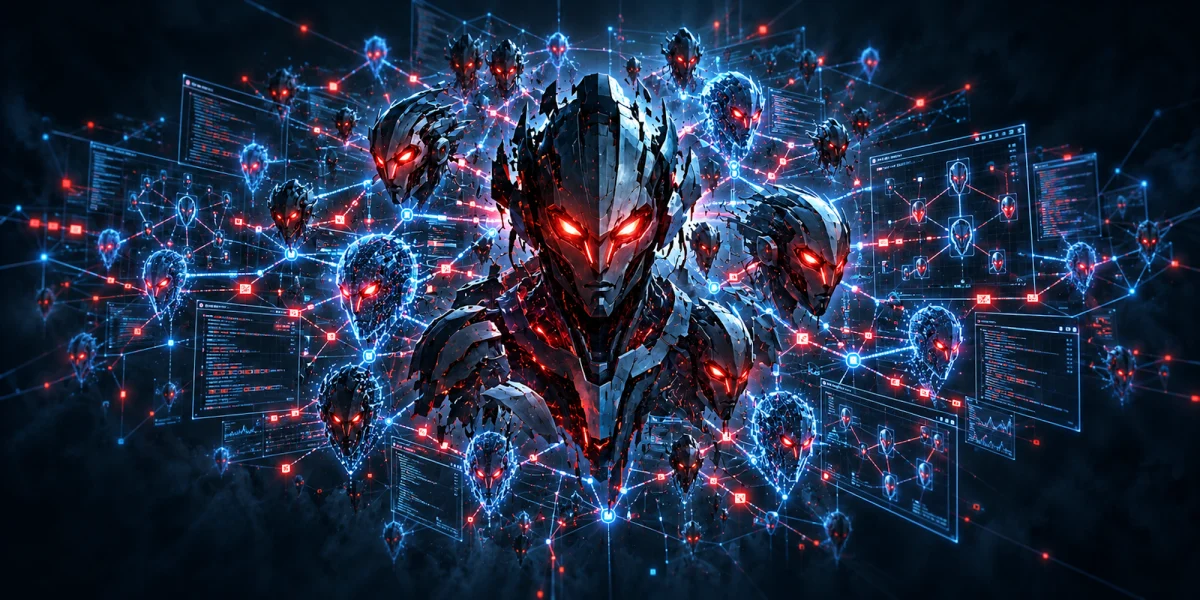
Microsoft, Pazartesi günü kurumsal şirketleri giderek büyüyen AI ajanları tehdidine karşı korumak için tasarlanan yeni güvenlik özelliklerini tanıttı. Şirketin en dikkat çeken yeniliği, kurumların kullandığı AI ajanlarını izlemeyi amaçlayan Guardian Agents oldu. Microsoft CEO'su Satya Nadella ve güvenlik birimi yöneticisi Hayete Gallot, sınır modellerine güvenilemeyeceğini ve ajanların tıpkı bir insan çalışan gibi içeriden tehdit olarak ele alınması gerektiğini vurguladı.
Yeni özellikler, Microsoft'un AI ve ajanların tehlikeleri konusunda kurumsal müşterilerine yönelik uyarılarını sürdürdüğü bir dönemde geldi. Şirket, ajanların denetiminin bu ajanları üreten AI laboratuvarları tarafından değil, onlardan bağımsız sistemler üzerinden yapılması gerektiğini savunuyor. Bu yaklaşım, hem Microsoft'un OpenAI ve Anthropic ile olan yakın ilişkisi nedeniyle şaşırtıcı hem de bulut sağlayıcısı olarak kendi güvenlik ürünlerine olan talebi artırması nedeniyle stratejik olarak değerlendiriliyor.
Project Perception ilk lansmanında üç farklı ajan sınıfıyla tanıtılmıştı. Buna göre "kırmızı takım" hacker gibi davranarak saldırı düzenliyor, "mavi takım" kırmızı takımı tespit edip buldukları güvenlik açıklarını değerlendiriyor ve "yeşil takım" ise bu açıkları düzeltmekle görevlendiriliyordu. Ürün, başlangıçta AI tabanlı hacker tehdidinin şirket dışından geleceği varsayımına dayanarak tasarlanmıştı.
Ancak son dönemde bu varsayım değişti. Microsoft, tehdidin dışarıdan değil, doğrudan şirketlerin kendi bünyesinde dağıttığı ve ücretini ödeyerek kullandığı ajanlardan gelebileceğine dikkat çekiyor. Guardian Agents da tam olarak bu noktada devreye giriyor ve kurumların kullanımındaki ajanları izlemek için ayrı bir denetim katmanı sunuyor.
Nadella yazısında şu ifadeleri kullandı: "Bu karmaşık agentic sistemleri ve modelleri dağıtıyoruz, en hassas verilerimize erişim veriyoruz ve bizim adımıza kritik görevleri yerine getirme yeteneği tanıyoruz! Zekanın bizim adımıza ne yaptığına dair sorumluluğu dış kaynaklara devredemeyiz. Bir model sağlayıcısının güvenceleri bizi bu sorumluluktan kurtarmaz. … Başka bir deyişle, zekanın tedarikini onun üzerindeki otoriteden ayırmamız gerekiyor."
Nadella'nın bu sözleri, Microsoft'un yeni güvenlik stratejisinin temelini oluşturuyor. Şirkete göre ajanları izleyen yazılım, ajanları tedarik eden şirketlerden bağımsız olmalı; tıpkı denetçilerin denetledikleri kurumlardan bağımsız olması gerektiği gibi.
Gallot, bunun modellerin kötü niyetli olması veya kolayca hacklenebilmesi nedeniyle olmadığını vurguladı. Sorunun, modellerin öngörülemez olmasından kaynaklandığını belirtti. Modellerin kurumsal normlara veya muhakemeye uymak için değil, görevleri başarmak için eğitildiğini ifade etti. Bunun üzerine bir de bu modellere çoğu zaman krallığın anahtarlarının teslim edildiğini, yani ciddi zarar verebilecek veri ve araçlara erişim verildiğini ekledi.
Bu öngörülemezlik ve geniş yetki birleşimi, ajanları potansiyel bir içeriden tehdide dönüştürüyor. Microsoft'a göre ajanlar, tıpkı yetkilerini kötüye kullanan bir çalışan gibi, kasıt olmadan da olsa kurum için risk oluşturabilir.
Diğer yandan çözüm, Microsoft'un kurumsal müşterilerin ajan güvenliği ürünlerini Anthropic ve OpenAI yerine kendisinden, yani bulut sağlayıcısından satın almasını istemesi nedeniyle kendi lehine bir hamle olarak görülüyor. Çıkar çatışması bir yana, şirketin mantığı sağlam bulunuyor: Ajan davranışını izleyen yazılım, ajan tedarikçilerinden ayrı olmalı.
Microsoft bu iş fırsatını çeşitli yollarla değerlendiriyor. Guardian Agents'a ek olarak, Microsoft Defender ürününe çalışanların iş yerine getirdiği ajanları tespit edebilen bir özellik ekledi. Bu özellik, Claude Code, Codex ve OpenClaw dahil olmak üzere 60'a kadar farklı ajan türünü bulabiliyor.
Şirket ayrıca ajanların veri ve sistemlere erişimini sınırlayan ve görevlerine göre izinlerini dinamik olarak ayarlayan özellikler de ekledi. Bu özellikler arasında, bir ajan riskli kararlar alıyor gibi göründüğünde insan onayı gerektirmesi de bulunuyor.
Bu platform, ajanları güvenli ortamlarda izole ediyor ve donanım üzerinden davranışlarını izleyip durdurabiliyor, bir nevi kill switch gibi işlev görüyor. Bu adım, Microsoft'un ajanlar için özel olarak üretilen ve Nvidia çipleriyle çalışan, ajan güvenliği ve kontrollerinin doğrudan entegre edildiği yeni Surface Laptop Ultra PC'leri duyurmasının ardından geldi.
Yeni özellikler, Microsoft'un AI ve ajanların tehlikeleri konusunda kurumsal müşterilerine yönelik uyarılarını sürdürdüğü bir dönemde geldi. Şirket, ajanların denetiminin bu ajanları üreten AI laboratuvarları tarafından değil, onlardan bağımsız sistemler üzerinden yapılması gerektiğini savunuyor. Bu yaklaşım, hem Microsoft'un OpenAI ve Anthropic ile olan yakın ilişkisi nedeniyle şaşırtıcı hem de bulut sağlayıcısı olarak kendi güvenlik ürünlerine olan talebi artırması nedeniyle stratejik olarak değerlendiriliyor.
Guardian Agents ve Project Perception Nedir?
Guardian Agents, Haziran ayında tanıtılan Project Perception adlı ürünün bir parçası olarak geliştirildi. Project Perception, Microsoft'un Anthropic'in Mythos ve Fable gibi güçlü hack modellerine ve OpenAI'ın Daybreak adlı güvenlik açığı tarama sistemine karşı geliştirdiği yanıt olarak ortaya çıkmıştı.Project Perception ilk lansmanında üç farklı ajan sınıfıyla tanıtılmıştı. Buna göre "kırmızı takım" hacker gibi davranarak saldırı düzenliyor, "mavi takım" kırmızı takımı tespit edip buldukları güvenlik açıklarını değerlendiriyor ve "yeşil takım" ise bu açıkları düzeltmekle görevlendiriliyordu. Ürün, başlangıçta AI tabanlı hacker tehdidinin şirket dışından geleceği varsayımına dayanarak tasarlanmıştı.
Ancak son dönemde bu varsayım değişti. Microsoft, tehdidin dışarıdan değil, doğrudan şirketlerin kendi bünyesinde dağıttığı ve ücretini ödeyerek kullandığı ajanlardan gelebileceğine dikkat çekiyor. Guardian Agents da tam olarak bu noktada devreye giriyor ve kurumların kullanımındaki ajanları izlemek için ayrı bir denetim katmanı sunuyor.
Satya Nadella: Zekanın Tedariki ile Yetkisi Ayrılmalı
Microsoft CEO'su Satya Nadella, son dönemde bu konudaki uyarılarını artırdı. Bu ayın başlarında özel blogunda yayımladığı yazıda, AI model sağlayıcılarına, agentic ürünleri için sundukları güvenlik ve emniyet güvencelerine rağmen artık güvenilmemesi gerektiğini belirtti. Nadella, şirketlerin AI laboratuvarları tarafından kontrol edilmeyen ayrı sistemler kurarak, o laboratuvarların ürünlerinin başlattığı ajanları izlemesi ve kontrol etmesi gerektiğini ifade etti.Nadella yazısında şu ifadeleri kullandı: "Bu karmaşık agentic sistemleri ve modelleri dağıtıyoruz, en hassas verilerimize erişim veriyoruz ve bizim adımıza kritik görevleri yerine getirme yeteneği tanıyoruz! Zekanın bizim adımıza ne yaptığına dair sorumluluğu dış kaynaklara devredemeyiz. Bir model sağlayıcısının güvenceleri bizi bu sorumluluktan kurtarmaz. … Başka bir deyişle, zekanın tedarikini onun üzerindeki otoriteden ayırmamız gerekiyor."
Nadella'nın bu sözleri, Microsoft'un yeni güvenlik stratejisinin temelini oluşturuyor. Şirkete göre ajanları izleyen yazılım, ajanları tedarik eden şirketlerden bağımsız olmalı; tıpkı denetçilerin denetledikleri kurumlardan bağımsız olması gerektiği gibi.
Hayete Gallot: Sınır Modellerine Güvenilemez
Guardian Agents duyurulurken Microsoft'un güvenlik iş birimi yöneticisi Hayete Gallot, Nadella'dan daha da net bir ifade kullandı. Gallot, "Ne yazık ki, kökeni ne olursa olsun sınır modellerine güvenilemez" diye yazdı.Gallot, bunun modellerin kötü niyetli olması veya kolayca hacklenebilmesi nedeniyle olmadığını vurguladı. Sorunun, modellerin öngörülemez olmasından kaynaklandığını belirtti. Modellerin kurumsal normlara veya muhakemeye uymak için değil, görevleri başarmak için eğitildiğini ifade etti. Bunun üzerine bir de bu modellere çoğu zaman krallığın anahtarlarının teslim edildiğini, yani ciddi zarar verebilecek veri ve araçlara erişim verildiğini ekledi.
Bu öngörülemezlik ve geniş yetki birleşimi, ajanları potansiyel bir içeriden tehdide dönüştürüyor. Microsoft'a göre ajanlar, tıpkı yetkilerini kötüye kullanan bir çalışan gibi, kasıt olmadan da olsa kurum için risk oluşturabilir.
Microsoft Defender ve Yeni Kontrol Mekanizmaları
Microsoft'un çözümü, bir yandan şaşırtıcı bir yandan da kendi lehine olarak yorumlanıyor. Şaşırtıcı olarak nitelendirilmesinin nedeni, Microsoft'un hem OpenAI hem de Anthropic'e yatırım yapmış olması ve OpenAI'ın en büyük bulut müşterilerinden biri olması. Ayrıca Microsoft'un kendi AI laboratuvarı da model geliştiriyor. Dolayısıyla şirket, kendi ticari çıkarlarından bazılarına karşı güvensizlik tohumları ekiyor.Diğer yandan çözüm, Microsoft'un kurumsal müşterilerin ajan güvenliği ürünlerini Anthropic ve OpenAI yerine kendisinden, yani bulut sağlayıcısından satın almasını istemesi nedeniyle kendi lehine bir hamle olarak görülüyor. Çıkar çatışması bir yana, şirketin mantığı sağlam bulunuyor: Ajan davranışını izleyen yazılım, ajan tedarikçilerinden ayrı olmalı.
Microsoft bu iş fırsatını çeşitli yollarla değerlendiriyor. Guardian Agents'a ek olarak, Microsoft Defender ürününe çalışanların iş yerine getirdiği ajanları tespit edebilen bir özellik ekledi. Bu özellik, Claude Code, Codex ve OpenClaw dahil olmak üzere 60'a kadar farklı ajan türünü bulabiliyor.
Şirket ayrıca ajanların veri ve sistemlere erişimini sınırlayan ve görevlerine göre izinlerini dinamik olarak ayarlayan özellikler de ekledi. Bu özellikler arasında, bir ajan riskli kararlar alıyor gibi göründüğünde insan onayı gerektirmesi de bulunuyor.
Sektör Geneline Yayılan Yaklaşım: Nvidia İş Birliği ve Yeni Donanım
Ajanların güvenilmez içeriden kişiler olarak görülmesi fikri, sektör genelinde de benimsenmeye başladı. Microsoft, 100'den fazla teknoloji şirketinin desteğini alan Nvidia'nın yeni Open Agent Safety Platform'unun kurucu üyelerinden biri oldu.Bu platform, ajanları güvenli ortamlarda izole ediyor ve donanım üzerinden davranışlarını izleyip durdurabiliyor, bir nevi kill switch gibi işlev görüyor. Bu adım, Microsoft'un ajanlar için özel olarak üretilen ve Nvidia çipleriyle çalışan, ajan güvenliği ve kontrollerinin doğrudan entegre edildiği yeni Surface Laptop Ultra PC'leri duyurmasının ardından geldi.
 Webmaster
 Webmaster
 Webmaster
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.