
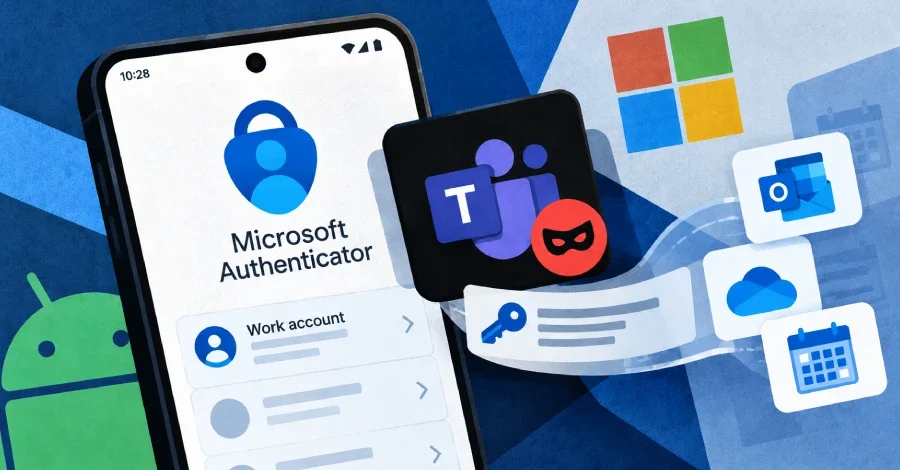
Microsoft, Android için geliştirdiği Authenticator uygulamasında ciddi bir güvenlik açığı keşfedildiğini ve bu açığı kapatan bir güncelleme yayımladığını duyurdu. CVE-2026-80097 olarak takip edilen açık, cihazda herhangi bir izne sahip olmayan kötü amaçlı bir uygulamanın Teams gibi güvenilir bir Microsoft uygulamasına bürünerek kurbanın iş hesabına ait kimlik doğrulama tokenlarını ele geçirmesine imkân tanıyordu. Açık, CVSS ölçeğinde 8,6 puan alarak "Önemli" düzeyinde derecelendirildi.
Açığın özü şuydu: Authenticator, cihüzdaki herhangi bir uygulama tarafından başlatılabilen AccountChooserActivity adlı bir bileşen barındırıyordu. Saldırganın uygulaması bu bileşeni başlattığında, Authenticator token isteğini saldırganın sağladığı değerlerden oluşturuyordu; bu değerler arasında uygulamanın hangi uygulama olduğunu iddia ettiği bilgisi de yer alıyordu. Uygulama kendisini Teams olarak tanıttı ve aracı buna inandı.
Bu noktada devreye girmesi gereken imza denetimi de beklenen korumayı sağlayamadı. Denetim, taklit edilen uygulamanın gerçek imzasını okuyarak isteğin bu imzayla eşleşip eşleşmediğini kontrol ediyordu. Teams cihazda gerçekten yüklü olduğu için imzası okunabilir durumdaydı ve denetim başarıyla geçiliyordu. Güvenlik firması Enclave'in araştırmacıları ayrıca Authenticator'ın isteği gerçekte hangi uygulamanın yaptığını görebildiğini, ancak bu bilgiyi token verme kararında kullanmadığını ortaya koydu.
Microsoft, açığın daha önce kamuoyuna duyurulmadığını ve saldırılarda kullanılmadığını açıkladı. Şirket, açığı Eylül 2026 Patch Tuesday kapsamında ele aldı ve istismar olasılığını "daha az muhtemel" olarak değerlendirdi. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) Bilinen İstismar Edilen Güvenlik Açıkları kataloğunda 26 Ekim 2026 itibarıyla bu açığa yer verilmiyordu.
Açık Nasıl Çalışıyordu?
Android'de Authenticator uygulaması yalnızca altı haneli doğrulama kodları üretmekle kalmıyor; aynı zamanda bir aracı görevi üstleniyor. Teams, Outlook veya başka bir Microsoft uygulaması kullanıcı oturumu açmak istediğinde Authenticator'a başvuruyor ve uygulama, kullanıcının oturum açtığını kanıtlayan dijital bir geçiş belgesi olan tokenı karşı tarafa iletiyordu. Bu aracı mekanizma tüm hesaba erişimi kontrol ettiğinden, hangi uygulamaya token verileceği konusunda son derece dikkatli olması gerekiyordu.Açığın özü şuydu: Authenticator, cihüzdaki herhangi bir uygulama tarafından başlatılabilen AccountChooserActivity adlı bir bileşen barındırıyordu. Saldırganın uygulaması bu bileşeni başlattığında, Authenticator token isteğini saldırganın sağladığı değerlerden oluşturuyordu; bu değerler arasında uygulamanın hangi uygulama olduğunu iddia ettiği bilgisi de yer alıyordu. Uygulama kendisini Teams olarak tanıttı ve aracı buna inandı.
Bu noktada devreye girmesi gereken imza denetimi de beklenen korumayı sağlayamadı. Denetim, taklit edilen uygulamanın gerçek imzasını okuyarak isteğin bu imzayla eşleşip eşleşmediğini kontrol ediyordu. Teams cihazda gerçekten yüklü olduğu için imzası okunabilir durumdaydı ve denetim başarıyla geçiliyordu. Güvenlik firması Enclave'in araştırmacıları ayrıca Authenticator'ın isteği gerçekte hangi uygulamanın yaptığını görebildiğini, ancak bu bilgiyi token verme kararında kullanmadığını ortaya koydu.
Araştırmacıların Bulgularına Göre Erişim Kapsamı
Enclave bünyesinde bir burs programı aracılığıyla çalışan araştırmacı Ofek Levin, teknik ayrıntıları 23 Ekim 2026 tarihinde kamuoyuyla paylaştı. Levin'in testlerinde Teams kimliğine bürünerek Microsoft Graph tokenları talep etmek; posta okuma ve gönderme, dosya okuma ve yazma ile takvim okuma ve yazma gibi izinleri kapsayan erişim hakları sağladı. Microsoft ise konuyu daha genel bir çerçevede tanımlayarak başarılı bir saldırganın oturum açmış kullanıcı kimliğiyle doğrulama yapabileceğini ve o kullanıcının kaynaklarına erişebileceğini belirtti. Söz konusu tokenların, cihazdaki Authenticator'a bağlı iş hesabıyla sınırlı olduğu ve diğer hesapları kapsamadığı vurgulandı.Microsoft ile Enclave Arasındaki Farklı Değerlendirme
İki taraf, açığın nasıl tetiklendiği konusunda birbirinden ayrışan açıklamalar yaptı. Enclave, kavram kanıtı testlerinde tokenların yalnızca cihazda oturum açmış bir hesabın varlığı dışında herhangi bir kullanıcı etkileşimi gerektirmeksizin elde edilebildiğini bildirdi. Microsoft ise güvenlik danışma belgesinde ve CVSS puanlamasında açığın kullanılabilmesi için cihaza kötü amaçlı bir uygulama yüklenmesinin yanı sıra kullanıcının Authenticator'da bir kimlik doğrulama akışını tamamlamasının gerektiğini ifade etti. Bu iki değerlendirme arasındaki fark, okuyucuların dikkate alması gereken bir nokta olarak kayıtlara geçti.Microsoft, açığın daha önce kamuoyuna duyurulmadığını ve saldırılarda kullanılmadığını açıkladı. Şirket, açığı Eylül 2026 Patch Tuesday kapsamında ele aldı ve istismar olasılığını "daha az muhtemel" olarak değerlendirdi. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) Bilinen İstismar Edilen Güvenlik Açıkları kataloğunda 26 Ekim 2026 itibarıyla bu açığa yer verilmiyordu.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.