
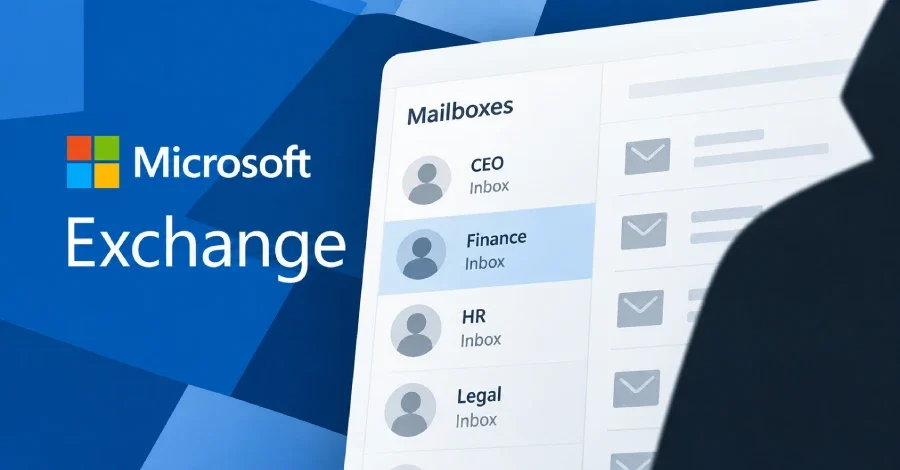
Microsoft, Microsoft Exchange Server'da yüksek önem dereceli bir güvenlik açığını gidermek amacıyla planlı güncelleme döngüsünün dışında, bant dışı (out-of-band) güvenlik güncellemeleri yayımladı. CVE-2026-96940 olarak izlenen bu açık, CVSS puanlama sisteminde 8,8 ile değerlendiriliyor. Açığın kötüye kullanılması durumunda, kuruluş içinde geçerli kimlik bilgilerine sahip bir saldırgan, ağ üzerinden diğer kullanıcıların posta kutularına yetkisiz erişim elde edebiliyor ve e-posta iletileri ile eklerini okuyabiliyor.
Açığı keşfeden ve Microsoft'a bildiren kişi, Microsoft bünyesinde çalışan güvenlik araştırmacısı Jan Mitchell olarak kayıtlara geçti. Microsoft, Mitchell'ın katkısını resmi danışma belgesinde teyit etti.
Exchange Online müşterileri ise herhangi bir işlem yapmak zorunda değil. Microsoft, bulut tabanlı hizmet için ilgili servis tarafı düzeltmesini zaten devreye aldığını duyurdu. Dolayısıyla bu güncelleme yükümlülüğü yalnızca şirket içi (on-premises) Exchange Server kurulumlarını kullananları kapsıyor.
Açık Nasıl Çalışıyor?
Microsoft'un 2 Ekim 2026 tarihinde yayımladığı güvenlik danışma belgesine göre açığın temelinde zayıf yetkilendirme mekanizması yatıyor. Şirket, "Microsoft Exchange Server'daki zayıf yetkilendirme, kimliği doğrulanmış bir saldırganın ağ üzerinden ayrıcalıklarını yükseltmesine olanak tanıyor" ifadesini kullandı. Önemli bir ayrıntı olarak Microsoft, açığın kiracılar arası (cross-tenant) erişime izin vermediğini özellikle vurguladı. Yani saldırgan yalnızca kendi kuruluşu içindeki diğer kullanıcıların verilerine ulaşabiliyor; farklı kuruluşların posta kutularına erişim mümkün değil.Açığı keşfeden ve Microsoft'a bildiren kişi, Microsoft bünyesinde çalışan güvenlik araştırmacısı Jan Mitchell olarak kayıtlara geçti. Microsoft, Mitchell'ın katkısını resmi danışma belgesinde teyit etti.
Hangi Sürümler Etkileniyor?
Microsoft'un açıklamalarına göre aşağıdaki Exchange Server sürümleri bu güvenlik açığından etkileniyor:- Microsoft Exchange Server Subscription Edition RTM
- Microsoft Exchange Server 2016 Cumulative Update 23
- Microsoft Exchange Server 2019 Cumulative Update 15
- Microsoft Exchange Server 2019 Cumulative Update 14
Exchange Online müşterileri ise herhangi bir işlem yapmak zorunda değil. Microsoft, bulut tabanlı hizmet için ilgili servis tarafı düzeltmesini zaten devreye aldığını duyurdu. Dolayısıyla bu güncelleme yükümlülüğü yalnızca şirket içi (on-premises) Exchange Server kurulumlarını kullananları kapsıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.