
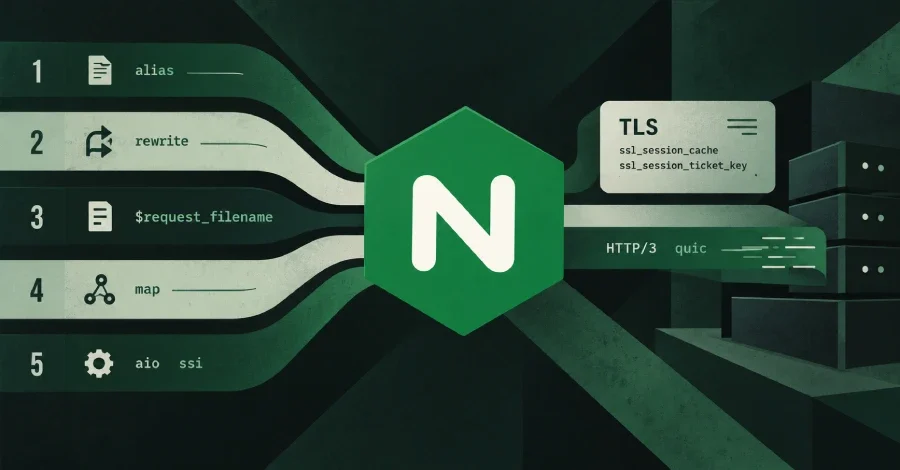
NGINX, 14 Ekim'de iki yeni sürüm yayımlayarak beş güvenlik açığını kapattı. Sürümler 1.30.6 ve 1.31.7 olarak duyuruldu. Açıklardan biri Mayıs 2005'ten bu yana tüm sürümleri etkiliyor. NGINX'in arkasındaki şirket F5, açıkların her birinin tetiklenebilmesi için sunucunun belirli bir yapılandırmayla çalışıyor olması gerektiğini belirtti.
CVE-2026-15176 olarak tanımlanan açık, bir location bloğunda alias kullanılması, bir rewrite kuralının URI'yi değiştirmesi ve ardından $request_filename değişkeninin okunmasıyla tetiklenen bir yığın taşmasıdır. URI yeniden yazıldıktan sonra NGINX bir sonraki konumu seçmeden önce geçen kısa süre içinde, konum ön ekinin yeniden yazılmış URI'den uzun olması durumunda dosya yolu eşlemesi bir tamponu taşırıyor. Bu açık, 0.1.29 ile 1.31.6 arasındaki tüm sürümleri etkiliyor.
CVE-2026-93479, Temmuz 2025'te yayımlanan bir yamanın ardından ortaya çıktı. Temmuz güncellemesi, regex haritasındaki yakalamalar üzerinden ulaşılan bir yığın taşmasını gidermişti; ancak o yamada eklenen koruma, verilerin ayrılmış bir alana taşmasını engelleyemedi. Ardından gelen ikinci bir Temmuz yaması, taşan uzunluğu temel alarak son dizeyi boyutlandırdığından dize kendi tamponunu aşabiliyor. F5, bu açığı bildiren araştırmacılar Matt Suiche ve Mateusz Gierblinski olarak kaydetti. Açık 1.30.0–1.30.5 ile 1.31.2–1.31.6 sürümlerini kapsıyor.
CVE-2026-97205 ise aio etkinleştirilmiş ve include virtual komutları içeren SSI sayfalarının sunulduğu yapılandırmalarda ortaya çıkan bir use-after-free hatasıdır. Bekleyen her asenkron işlem, bir istekte 8 bitlik sayacı bir artırıyor; 256 işlem birikince sayaç sıfırlanıyor ve istek, o işlemler hâlâ belleğine işaret ederken serbest bırakılabiliyor. Araştırmacı Cyberlanc3r bu açığı F5'e bildirdi. 0.8.11'den 1.31.6'ya kadar tüm sürümler etkileniyor.
F5, bu sahte oturumun istemci sertifikası doğrulamasını atlatmak için kullanılabileceğini açıkladı; ancak sahteciliğin deterministik olmadığını ve saldırganın kontrolü dışında gerçekleştiğini vurguladı. Açık, NGINX belgelerinin örnek yapılandırmasında yer alan ssl_session_cache shared:SSL:10m direktifiyle etkinleşiyor; ssl_session_tickets off ayarı yapılmış sunucular bu açıktan etkilenmiyor. Açık 1.23.2–1.31.6 arasındaki sürümleri kapsıyor ve PhiNode Labs tarafından bildirildi. CVSS v4.0 puanı 8.3.
Yükseltme yapılamayan durumlarda F5, her açık için geçici çözümler sunuyor: alias bulunan konumda $request_filename kullanmamak, regex haritasında adlandırılmış yakalama gruplarına geçmek, aio'yu kapatmak ya da SSI sayfalarını sunmamak, proxy_request_buffering off ayarlamak ve paylaşımlı önbellek direktifini kaldırmak ya da ssl_session_ticket_key ile bir dosyadan anahtar yüklemek bunların başında geliyor.
Kararlı dalda 1.30.6, ana hat dalında ise 1.31.7 sürümüne yükseltme yapılması öneriliyor. 1.28 gibi eski dallar etkilenen sürüm aralıklarının içinde kalmaya devam ediyor; dağıtım paketleri ancak ilgili dağıtım yamayı geri taşımışsa güvenli sayılabiliyor. NGINX Plus, F5 Ingress Controller, Gateway Fabric, Instance Manager ve WAF ürünlerinin kullanıcılarının F5'in kendi duyurularını incelemesi gerekiyor; bazı ürünler için 15 Ekim itibarıyla henüz düzeltilmiş bir derleme bulunmuyordu.
Aynı gün NGINX, JavaScript modülündeki iki orta önem düzeyindeki XML işleme açığını (CVE-2026-101025 ve CVE-2026-101019) gideren njs 1.0.2 sürümünü de yayımladı. Bu yayın, NGINX'in 2026 yılındaki sekizinci güvenlik güncellemesini oluşturuyor.
Bellek Hataları: Çökme ve Kod Çalıştırma Riski
Açıklanan beş güvenlik açığının üçü bellek yönetimiyle ilgili. F5, bu üç hatanın bir çalışan sürecini çökertebileceğini ya da bazı durumlarda saldırgana kod çalıştırma imkânı tanıyabileceğini açıkladı. CVSS v4.0 puanlamasına göre üçü de 9.2 puan alarak Kritik olarak sınıflandırıldı.CVE-2026-15176 olarak tanımlanan açık, bir location bloğunda alias kullanılması, bir rewrite kuralının URI'yi değiştirmesi ve ardından $request_filename değişkeninin okunmasıyla tetiklenen bir yığın taşmasıdır. URI yeniden yazıldıktan sonra NGINX bir sonraki konumu seçmeden önce geçen kısa süre içinde, konum ön ekinin yeniden yazılmış URI'den uzun olması durumunda dosya yolu eşlemesi bir tamponu taşırıyor. Bu açık, 0.1.29 ile 1.31.6 arasındaki tüm sürümleri etkiliyor.
CVE-2026-93479, Temmuz 2025'te yayımlanan bir yamanın ardından ortaya çıktı. Temmuz güncellemesi, regex haritasındaki yakalamalar üzerinden ulaşılan bir yığın taşmasını gidermişti; ancak o yamada eklenen koruma, verilerin ayrılmış bir alana taşmasını engelleyemedi. Ardından gelen ikinci bir Temmuz yaması, taşan uzunluğu temel alarak son dizeyi boyutlandırdığından dize kendi tamponunu aşabiliyor. F5, bu açığı bildiren araştırmacılar Matt Suiche ve Mateusz Gierblinski olarak kaydetti. Açık 1.30.0–1.30.5 ile 1.31.2–1.31.6 sürümlerini kapsıyor.
CVE-2026-97205 ise aio etkinleştirilmiş ve include virtual komutları içeren SSI sayfalarının sunulduğu yapılandırmalarda ortaya çıkan bir use-after-free hatasıdır. Bekleyen her asenkron işlem, bir istekte 8 bitlik sayacı bir artırıyor; 256 işlem birikince sayaç sıfırlanıyor ve istek, o işlemler hâlâ belleğine işaret ederken serbest bırakılabiliyor. Araştırmacı Cyberlanc3r bu açığı F5'e bildirdi. 0.8.11'den 1.31.6'ya kadar tüm sürümler etkileniyor.
TLS Oturum Anahtarı Rotasyonundaki Açık
CVE-2026-97629, TLS oturum bileti anahtarlarının otomatik rotasyonunda keşfedildi. Sürüm 1.23.2'den itibaren paylaşılan bir oturum önbelleği yapılandırıldığında NGINX, bir dosyadan anahtar yüklenmediği sürece bilet anahtarlarını kendisi üretiyor ve döndürüyor. Her çalışan süreç üç anahtar yuvası tutuyor; ancak rotasyon sırasında yalnızca iki yuva kopyalanıyordu. Üçüncü yuvada başlatılmamış bellek içeriği kalıyordu ve bu yuvayı işaret eden bir bilet, söz konusu başlatılmamış anahtar malzemesiyle doğrulanıp şifresi çözülebiliyordu.F5, bu sahte oturumun istemci sertifikası doğrulamasını atlatmak için kullanılabileceğini açıkladı; ancak sahteciliğin deterministik olmadığını ve saldırganın kontrolü dışında gerçekleştiğini vurguladı. Açık, NGINX belgelerinin örnek yapılandırmasında yer alan ssl_session_cache shared:SSL:10m direktifiyle etkinleşiyor; ssl_session_tickets off ayarı yapılmış sunucular bu açıktan etkilenmiyor. Açık 1.23.2–1.31.6 arasındaki sürümleri kapsıyor ve PhiNode Labs tarafından bildirildi. CVSS v4.0 puanı 8.3.
HTTP/3 İsteğine Fazladan Bayt Ekleme
CVE-2026-95101, HTTP/3 desteğinin etkin olduğu ve varsayılan değer olan proxy_request_buffering on ayarının kullanıldığı sunucuları etkiliyor. Açık, bir ayrıştırıcı alanının iki farklı amaç için kullanılmasından kaynaklanıyor: bilinmeyen bir çerçevenin atlanmasında kalan uzunluğu tutmak ve istek gövdesi olarak iletilecek DATA bayt sayısını saklamak. Bilinmeyen bir çerçeve iki okuma arasında bölündüğünde kalan sayaç gövde verisi olarak yorumlanıyor ve client_max_body_size denetimi atlanarak arka uca iletiliyor. Açık 1.25.0–1.31.6 sürümlerini etkiliyor; GOTROOT'tan araştırmacı Hansol Lee tarafından bildirildi. CVSS v4.0 puanı 6.9.Hangi Yapılandırmalar Risk Altında?
Beş açığın tümü belirli yapılandırma direktiflerinin varlığına bağlı. Alias'ın bir rewrite ile birlikte kullanılması, regex haritasının çıktısının root veya log_format tarafından referans alınması, aio ile SSI sayfalarının bir arada bulunması, paylaşımlı TLS oturum önbelleği ya da HTTP/3 etkinleştirilmesi bu açıkları tetikleyebilecek koşullar arasında sayılıyor. NGINX'in kendi belgelerinde paylaşımlı oturum önbelleği ve istek tamponlama önerilmekte; HTTP/3 açığının diğer koşulu ise varsayılan olarak açık geliyor.Yükseltme yapılamayan durumlarda F5, her açık için geçici çözümler sunuyor: alias bulunan konumda $request_filename kullanmamak, regex haritasında adlandırılmış yakalama gruplarına geçmek, aio'yu kapatmak ya da SSI sayfalarını sunmamak, proxy_request_buffering off ayarlamak ve paylaşımlı önbellek direktifini kaldırmak ya da ssl_session_ticket_key ile bir dosyadan anahtar yüklemek bunların başında geliyor.
Güncelleme ve Ürün Kapsamı
F5 ve NGINX, 15 Ekim itibarıyla beş açığın hiçbirinin CISA'nın Bilinen İstismar Edilen Güvenlik Açıkları kataloğunda yer almadığını ve herhangi bir saldırı raporunun bulunmadığını açıkladı. NGINX tüm açıkları orta önem düzeyinde değerlendirirken F5'in CVSS v4.0 puanları bellek hatalarını kritik olarak sınıflandırıyor.Kararlı dalda 1.30.6, ana hat dalında ise 1.31.7 sürümüne yükseltme yapılması öneriliyor. 1.28 gibi eski dallar etkilenen sürüm aralıklarının içinde kalmaya devam ediyor; dağıtım paketleri ancak ilgili dağıtım yamayı geri taşımışsa güvenli sayılabiliyor. NGINX Plus, F5 Ingress Controller, Gateway Fabric, Instance Manager ve WAF ürünlerinin kullanıcılarının F5'in kendi duyurularını incelemesi gerekiyor; bazı ürünler için 15 Ekim itibarıyla henüz düzeltilmiş bir derleme bulunmuyordu.
Aynı gün NGINX, JavaScript modülündeki iki orta önem düzeyindeki XML işleme açığını (CVE-2026-101025 ve CVE-2026-101019) gideren njs 1.0.2 sürümünü de yayımladı. Bu yayın, NGINX'in 2026 yılındaki sekizinci güvenlik güncellemesini oluşturuyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.