
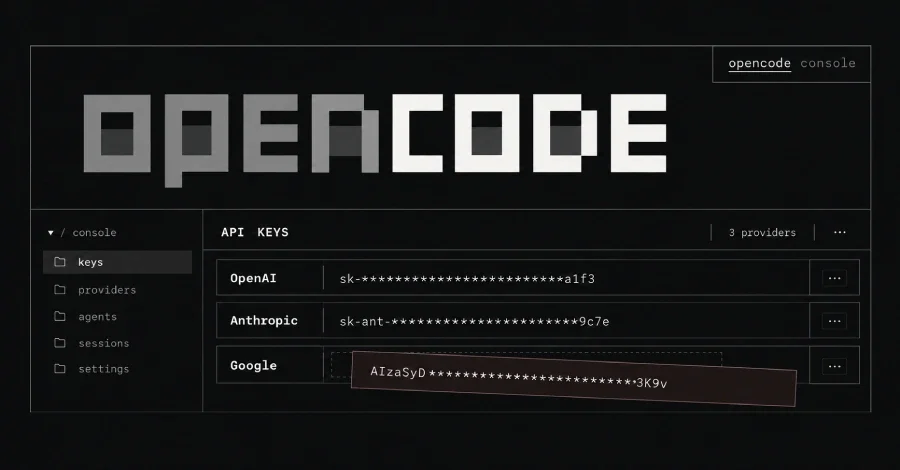
OpenCode, 16 Ekim gecesi eski bir sisteme yetkisiz erişim sağlandığını ve bu durumun kullanıcıların Console platformunda sakladığı üçüncü taraf yapay zeka sağlayıcı anahtarlarını tehlikeye atmış olabileceğini duyurdu. Şirket, etkilenen grubun Console kullanıcılarının yüzde 1,4'ünü oluşturduğunu belirtti; bu kullanıcıların tamamı, platformda kayıtlı harici bir sağlayıcı anahtarına sahip.
OpenCode Console, isteğe bağlı olarak sunulan barındırmalı bir hizmettir. Bu sistemde bir çalışma alanı, kendi OpenAI, Anthropic veya Google anahtarını platforma kaydeder; Console da ekip üyelerinin anahtarı doğrudan görmeksizin ilgili modelleri kullanabilmesi için bu anahtar aracılığıyla sağlayıcıya bağlanır. İhlal yalnızca Console'u kapsıyor: OpenCode'un komut satırı ve masaüstü uygulamalarında, kullanıcı cihazına eklenen anahtarlar yerel bir SQLite veritabanında tutuluyor ve bu anahtarlar şirkete iletilmiyor.
Etkilenen kullanıcılara yönelik önerilen adımlar şunlar: İlk olarak, anahtarı sağlayıcının kendi yönetim panelinden iptal edip OpenAI, Anthropic veya Google'ın yönlendirmeleri doğrultusunda yeni bir anahtar oluşturmak. Ardından eski anahtarı kullanan tüm uygulama ve betikleri güncellemek. Son olarak, en az 16 Ekim tarihine kadar geriye dönük biçimde sağlayıcıdaki kullanım ve fatura kayıtlarını inceleyerek yetkisiz işlem yapılıp yapılmadığını kontrol etmek. Şirket ayrıca her araç için ayrı bir anahtar tanımlanmasını ve sağlayıcı tarafında harcama limiti ya da uyarı kurulmasını tavsiye etti.
Bu noktada önemli bir teknik ayrıntıyı hatırlatmak gerekiyor: Bir API anahtarı, taşıyıcı kimlik bilgisi niteliği taşır. Anahtara sahip olan herkes, sağlayıcı tarafından iptal edilene kadar hesap sahibinin adına ücretli istek gönderebilir. Anahtarı yalnızca Console'dan silmek anahtarı iptal etmez; Console bütçesi de bu kullanımı sınırlayamaz, çünkü Console yalnızca kendi ağ geçidinden geçen istekleri görebilir.
Dax Raad, 18 Ekim'de X'te yaptığı paylaşımda saldırganların sistemlere girmeye çalışmayı sürdürdüğünü, son 48 saatte aralıksız saldırılar gerçekleştirildiğini ve bunun bir yan etkisi olarak sistemlerin giderek daha sağlam hale getirildiğini belirtti. OpenCode, yetkisiz erişimin ne zaman başladığını, etkilenen eski sistemin ne olduğuna dair ayrıntıları, kaç anahtarın tutulduğunu veya yüzde 1,4'ün kaç kullanıcıya karşılık geldiğini kamuoyuyla paylaşmadı. Şirketin kendi ifadesiyle anahtarlar yalnızca "açığa çıkmış olabilir"; herhangi bir anahtarın kopyalandığı ya da kullanıldığı henüz doğrulanmış değil.
OpenCode Console, isteğe bağlı olarak sunulan barındırmalı bir hizmettir. Bu sistemde bir çalışma alanı, kendi OpenAI, Anthropic veya Google anahtarını platforma kaydeder; Console da ekip üyelerinin anahtarı doğrudan görmeksizin ilgili modelleri kullanabilmesi için bu anahtar aracılığıyla sağlayıcıya bağlanır. İhlal yalnızca Console'u kapsıyor: OpenCode'un komut satırı ve masaüstü uygulamalarında, kullanıcı cihazına eklenen anahtarlar yerel bir SQLite veritabanında tutuluyor ve bu anahtarlar şirkete iletilmiyor.
Kullanıcılara "Acil Eylem Gerekli" Uyarısı Gönderildi
OpenCode, 17 Ekim sabahı etkilenen kullanıcılara "Acil Eylem Gerekli: Olası sağlayıcı anahtarı ihlali" konu başlıklı bir e-posta gönderdi. Şirket, bu e-postayı almayan kullanıcıların ihlalden etkilenmediğini aynı gün X platformundaki bir paylaşımla duyurdu. OpenCode'un kurucu ortağı Dax Raad da X'teki bir yanıtta ihlalın "OpenCode'un kendisini değil, OpenCode Console'u" kapsadığını ve söz konusu anahtarların şirkete hiçbir zaman ulaşmadığını vurguladı.Etkilenen kullanıcılara yönelik önerilen adımlar şunlar: İlk olarak, anahtarı sağlayıcının kendi yönetim panelinden iptal edip OpenAI, Anthropic veya Google'ın yönlendirmeleri doğrultusunda yeni bir anahtar oluşturmak. Ardından eski anahtarı kullanan tüm uygulama ve betikleri güncellemek. Son olarak, en az 16 Ekim tarihine kadar geriye dönük biçimde sağlayıcıdaki kullanım ve fatura kayıtlarını inceleyerek yetkisiz işlem yapılıp yapılmadığını kontrol etmek. Şirket ayrıca her araç için ayrı bir anahtar tanımlanmasını ve sağlayıcı tarafında harcama limiti ya da uyarı kurulmasını tavsiye etti.
Kullanıcılar Yetkisiz Kullanımdan Kaynaklanan Maddi Kayıplar Bildirdi
Bazı kullanıcılar ihlal öncesinde veya sürecinde yetkisiz kullanımdan kaynaklanan mali kayıplar yaşadıklarını bildirdi. Dealroom'un aktardığına göre Colin Parsons, OpenAI anahtarı için 281 dolar ve Anthropic anahtarı için 168 dolarlık, Preston Zeller ise 1.700 dolarlık kayıp yaşadığını X'te paylaştı. Notebookcheck'in aktardığı bilgilere göre bir Reddit kullanıcısı Anthropic hesabında 400 dolarlık, bir diğeri ise Google hesabında yaklaşık 200 Euro'luk yetkisiz kullanım olduğunu belirterek projesinin askıya alındığını ifade etti.Bu noktada önemli bir teknik ayrıntıyı hatırlatmak gerekiyor: Bir API anahtarı, taşıyıcı kimlik bilgisi niteliği taşır. Anahtara sahip olan herkes, sağlayıcı tarafından iptal edilene kadar hesap sahibinin adına ücretli istek gönderebilir. Anahtarı yalnızca Console'dan silmek anahtarı iptal etmez; Console bütçesi de bu kullanımı sınırlayamaz, çünkü Console yalnızca kendi ağ geçidinden geçen istekleri görebilir.
İhlal "Büyük Ölçekli Bir Damıtma Saldırısıyla" İlişkilendirildi
OpenCode, 17 Ekim'deki açıklamasında olayın hâlâ devam ettiğini belirterek Anthropic, OpenAI ve Google ile birlikte çalıştığını duyurdu. Şirket ayrıca ihlali "büyük ölçekli bir damıtma saldırısıyla ilgili" olarak tanımladı. Damıtma, yapay zeka modeli sağlayıcılarının, bir modelin yanıtlarını büyük miktarda toplayarak rakip bir modeli eğitmek amacıyla yürütülen kampanyaları tanımlamak için kullandığı bir terimdir. Anthropic, Eylül ayında bu tür kampanyaların arkasındaki aktörlerin çalınan kredi kartları, oturum açma bilgileri ve ele geçirilmiş API anahtarlarıyla oluşturulan sahte hesap ağları üzerinden modellere eriştiğini açıklamıştı.Dax Raad, 18 Ekim'de X'te yaptığı paylaşımda saldırganların sistemlere girmeye çalışmayı sürdürdüğünü, son 48 saatte aralıksız saldırılar gerçekleştirildiğini ve bunun bir yan etkisi olarak sistemlerin giderek daha sağlam hale getirildiğini belirtti. OpenCode, yetkisiz erişimin ne zaman başladığını, etkilenen eski sistemin ne olduğuna dair ayrıntıları, kaç anahtarın tutulduğunu veya yüzde 1,4'ün kaç kullanıcıya karşılık geldiğini kamuoyuyla paylaşmadı. Şirketin kendi ifadesiyle anahtarlar yalnızca "açığa çıkmış olabilir"; herhangi bir anahtarın kopyalandığı ya da kullanıldığı henüz doğrulanmış değil.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.