
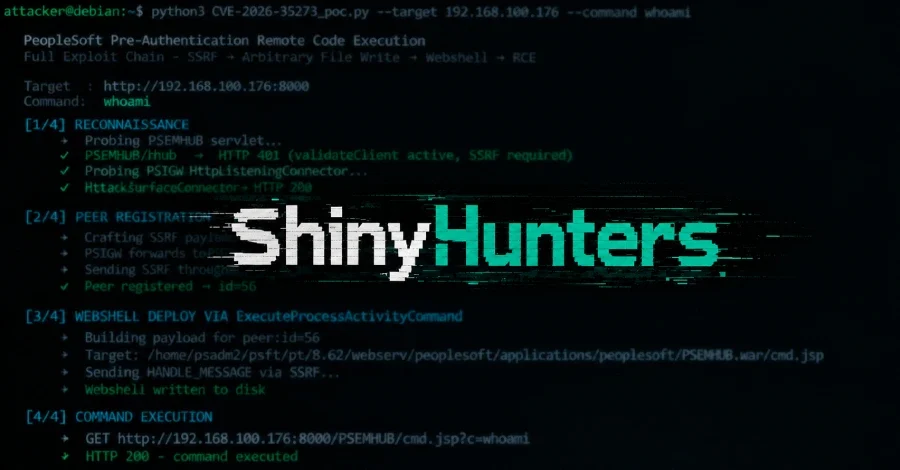
Zero Day Initiative'den (ZDI) araştırmacı Bobby Gould'un bu hafta yaptığı teknik açıklama, Oracle PeopleSoft'ta Haziran ayında yamalanan kritik güvenlik açığının aslında iki farklı bileşeni etkileyen üç ayrı zafiyetten meydana geldiğini gözler önüne serdi. Oracle, tüm bu zafiyetleri tek bir tanımlayıcı altında, CVE-2026-35273 olarak yayımladı; ancak ZDI, her birine ayrı bir CVE atanması için Oracle ile görüşmelerini sürdürdüğünü belirtiyor. Bu hafta itibarıyla kayıtlarda yalnızca Haziran tarihli tek tanımlayıcı yer alıyor.
Söz konusu açık, PeopleSoft Enterprise PeopleTools'un 8.61 ve 8.62 sürümlerini etkiliyor; CVSS puanı 9,8 olarak belirlendi. Bu derece yüksek bir puan, ağ üzerinden kimlik doğrulaması yapılmadan sunucunun tamamen ele geçirilmesine imkân tanıyan açıklar için veriliyor. Oracle, yamasını 10 Haziran'da olağan döngü dışında yayımladı. CISA da açığı Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi.
Zincirin ilk halkası PSIGW'deki sunucu taraflı istek sahteciliği (SSRF) açığı. Saldırgan, PSIGW'nin dinleme bağlayıcısına bir istek gönderiyor; isteğin yönlendirileceği adresi ve taşınan içeriği tamamen kendisi belirliyor. Bağlayıcı, hedefin meşru bir adres olup olmadığını denetlemiyor. Tek başına bu durum sınırlı bir tehdit oluşturabilirdi; asıl tehlike PSEMHUB'ın güven modelinden kaynaklanıyor.
PSEMHUB, hangi kaynaklara güveneceğini allowedhosts.properties adlı bir dosyadaki listeye bakarak belirliyor. Bu dosya, kurulum sırasında yerel geri döngü adresi olan 127.0.0.1'i zaten güvenilir olarak içeriyor. Saldırgan SSRF açığını kullanarak isteği 127.0.0.1'e yönlendirdiğinde, istek makinenin kendisinden geliyormuş gibi görünüyor ve güven denetimi geçiliyor. Dışarıdan erişilmesi engellenmiş olması gereken yönetim arayüzü böylece ağ üzerinden ulaşılabilir hale geliyor.
Buradan kod çalıştırmanın iki yolu var. Birincisi, PSEMHUB'daki bir günlük yazma komutunu kötüye kullanmak: saldırgan hem dosya içeriğini hem de disk üzerindeki tam yolu kontrol edebildiğinden, uygulama dizinine bir web kabuğu (web shell) yerleştirip PeopleSoft servis hesabı yetkileriyle komut çalıştırabiliyor. İkinci yol ise servis yeniden başlatıldığında PSEMHUB'ın Java'nın XMLDecoder'ı aracılığıyla okuduğu bir XML dosyasına zararlı kod yerleştirmek. Bu ikinci yöntem, web kabuğu bırakmadığı için standart algılama mekanizmalarına daha az iz bırakıyor.
ZDI'ın vurguladığı tasarım kararı şu: Geri döngü adresine varsayılan olarak güvenilmesi, SSRF açığı bir kez var olduğunda güven denetimini işlevsiz kılıyor. Güvenlik duvarı kurallarının yeterli koruma sağladığını düşünen savunucular için bu önemli bir uyarı niteliği taşıyor.
Mandiant'ın Eylül ayında yayımladığı takip raporunda ise çok daha kapsamlı ikinci bir dalga belgelendi. Bu yeni saldırılar eğitim sektörünün ötesine geçerek teknoloji, BT hizmetleri, sağlık, tarım, ulaşım ve kamu kurumlarını da kapsadı; dünya genelinde onlarca sistem etkilendi. Mandiant, ShinyHunters'ın Eylül dalgasında WAF kurallarını atlatmak için URL kodlamasından yararlandığını da tespit etti: /PSEMHUB/ yolunu doğrudan istemek yerine tek bir karakteri URL ile kodlayarak /%50SEMHUB/ biçiminde istek gönderdi. Pek çok WAF kuralı düz metin eşleştirmesi yaparken PeopleSoft sunucusu URL kodlamasını çözümleyerek sayfayı sundu.
ShinyHunters, veri çalarak ardından ödeme talep etme yöntemiyle bilinen bir grup. Etkilenen kuruluşların bu nedenle gasp girişimine hazırlıklı olması gerekiyor.
Yamayı henüz uygulayamayanlar için Oracle'ın kendi uyarısında verdiği tavsiye şu: Çok sunuculu yapılarda Environment Management Hub servisini devre dışı bırakmak ya da tek sunuculu yapılarda PSEMHUB uygulamasını kaldırmak. Bu yönetim uç noktalarının kısıtlanması normal kullanıcı oturumlarını etkilemiyor.
Sistemin daha önce ele geçirilmiş olabileceğini düşünenler içinse Mandiant'ın önerisi daha kapsamlı: Web kabuğu bulunan her ana bilgisayara ele geçirilmiş gözüyle bakılması, kanıtların korunması ve PeopleSoft katmanından erişilebilen tüm kimlik bilgilerinin yenilenmesi. Kaynakların hiçbirinin net biçimde yanıtlamadığı bir nokta da şu: Yamanın uygulanması, saldırganın daha önce elde ettiği erişimi sona erdirip erdirmediği. Oracle'ın uyarısında bu konu ele alınmıyor; Mandiant'ın kimlik bilgilerini yenileme ve web kabuğu arama tavsiyesi ise yamanın bunu otomatik olarak çözmediğini varsayıyor. Yama kapıyı kapatıyor; içeri girmiş birini kendiliğinden dışarı atmıyor.
Söz konusu açık, PeopleSoft Enterprise PeopleTools'un 8.61 ve 8.62 sürümlerini etkiliyor; CVSS puanı 9,8 olarak belirlendi. Bu derece yüksek bir puan, ağ üzerinden kimlik doğrulaması yapılmadan sunucunun tamamen ele geçirilmesine imkân tanıyan açıklar için veriliyor. Oracle, yamasını 10 Haziran'da olağan döngü dışında yayımladı. CISA da açığı Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi.
Üç Zafiyetin Zinciri Nasıl İşliyor?
ZDI'ın analizi, saldırı zincirinin nasıl kurulduğunu adım adım ortaya koyuyor. İki PeopleSoft bileşeni devreye giriyor: dış sistemlerle mesaj alışverişi yapan Integration Gateway (PSIGW) ve yalnızca güvenilir iç kaynaklardan gelen isteklere yanıt vermesi tasarlanan Environment Management Hub (PSEMHUB).Zincirin ilk halkası PSIGW'deki sunucu taraflı istek sahteciliği (SSRF) açığı. Saldırgan, PSIGW'nin dinleme bağlayıcısına bir istek gönderiyor; isteğin yönlendirileceği adresi ve taşınan içeriği tamamen kendisi belirliyor. Bağlayıcı, hedefin meşru bir adres olup olmadığını denetlemiyor. Tek başına bu durum sınırlı bir tehdit oluşturabilirdi; asıl tehlike PSEMHUB'ın güven modelinden kaynaklanıyor.
PSEMHUB, hangi kaynaklara güveneceğini allowedhosts.properties adlı bir dosyadaki listeye bakarak belirliyor. Bu dosya, kurulum sırasında yerel geri döngü adresi olan 127.0.0.1'i zaten güvenilir olarak içeriyor. Saldırgan SSRF açığını kullanarak isteği 127.0.0.1'e yönlendirdiğinde, istek makinenin kendisinden geliyormuş gibi görünüyor ve güven denetimi geçiliyor. Dışarıdan erişilmesi engellenmiş olması gereken yönetim arayüzü böylece ağ üzerinden ulaşılabilir hale geliyor.
Buradan kod çalıştırmanın iki yolu var. Birincisi, PSEMHUB'daki bir günlük yazma komutunu kötüye kullanmak: saldırgan hem dosya içeriğini hem de disk üzerindeki tam yolu kontrol edebildiğinden, uygulama dizinine bir web kabuğu (web shell) yerleştirip PeopleSoft servis hesabı yetkileriyle komut çalıştırabiliyor. İkinci yol ise servis yeniden başlatıldığında PSEMHUB'ın Java'nın XMLDecoder'ı aracılığıyla okuduğu bir XML dosyasına zararlı kod yerleştirmek. Bu ikinci yöntem, web kabuğu bırakmadığı için standart algılama mekanizmalarına daha az iz bırakıyor.
ZDI'ın vurguladığı tasarım kararı şu: Geri döngü adresine varsayılan olarak güvenilmesi, SSRF açığı bir kez var olduğunda güven denetimini işlevsiz kılıyor. Güvenlik duvarı kurallarının yeterli koruma sağladığını düşünen savunucular için bu önemli bir uyarı niteliği taşıyor.
ShinyHunters'ın Saldırı Dalgaları
Mandiant ve Google Threat Intelligence Group (GTIG), bu açığı istismar eden kampanyayı UNC6240 olarak takip ettikleri gruba, kamuoyunda ise ShinyHunters adıyla bilinen yapıya atfediyor. Grup, açığı Oracle'ın yamasını yayımladığı 10 Haziran'dan önce, 27 Mayıs ile 9 Haziran tarihleri arasında kullandı; bu da söz konusu süre boyunca saldırıların sıfırıncı gün (zero-day) niteliği taşıdığı anlamına geliyor. İlk dalga ağırlıklı olarak üniversiteleri hedef aldı.Mandiant'ın Eylül ayında yayımladığı takip raporunda ise çok daha kapsamlı ikinci bir dalga belgelendi. Bu yeni saldırılar eğitim sektörünün ötesine geçerek teknoloji, BT hizmetleri, sağlık, tarım, ulaşım ve kamu kurumlarını da kapsadı; dünya genelinde onlarca sistem etkilendi. Mandiant, ShinyHunters'ın Eylül dalgasında WAF kurallarını atlatmak için URL kodlamasından yararlandığını da tespit etti: /PSEMHUB/ yolunu doğrudan istemek yerine tek bir karakteri URL ile kodlayarak /%50SEMHUB/ biçiminde istek gönderdi. Pek çok WAF kuralı düz metin eşleştirmesi yaparken PeopleSoft sunucusu URL kodlamasını çözümleyerek sayfayı sundu.
ShinyHunters, veri çalarak ardından ödeme talep etme yöntemiyle bilinen bir grup. Etkilenen kuruluşların bu nedenle gasp girişimine hazırlıklı olması gerekiyor.
Yamayı Uygulayamayanlar İçin Öneriler
Oracle ve Mandiant'ın önerileri, ZDI'ın teknik analizinin değil, doğrudan resmi uyarı belgelerinin ürünü. Öncelikle Oracle'ın CVE-2026-35273 için yayımladığı yamanın uygulanması ve desteklenen bir PeopleTools sürümünde kalınması gerekiyor. Mandiant, yol tabanlı WAF engellemesinin yamaya alternatif olmadığını açıkça belirtiyor.Yamayı henüz uygulayamayanlar için Oracle'ın kendi uyarısında verdiği tavsiye şu: Çok sunuculu yapılarda Environment Management Hub servisini devre dışı bırakmak ya da tek sunuculu yapılarda PSEMHUB uygulamasını kaldırmak. Bu yönetim uç noktalarının kısıtlanması normal kullanıcı oturumlarını etkilemiyor.
Sistemin daha önce ele geçirilmiş olabileceğini düşünenler içinse Mandiant'ın önerisi daha kapsamlı: Web kabuğu bulunan her ana bilgisayara ele geçirilmiş gözüyle bakılması, kanıtların korunması ve PeopleSoft katmanından erişilebilen tüm kimlik bilgilerinin yenilenmesi. Kaynakların hiçbirinin net biçimde yanıtlamadığı bir nokta da şu: Yamanın uygulanması, saldırganın daha önce elde ettiği erişimi sona erdirip erdirmediği. Oracle'ın uyarısında bu konu ele alınmıyor; Mandiant'ın kimlik bilgilerini yenileme ve web kabuğu arama tavsiyesi ise yamanın bunu otomatik olarak çözmediğini varsayıyor. Yama kapıyı kapatıyor; içeri girmiş birini kendiliğinden dışarı atmıyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.