
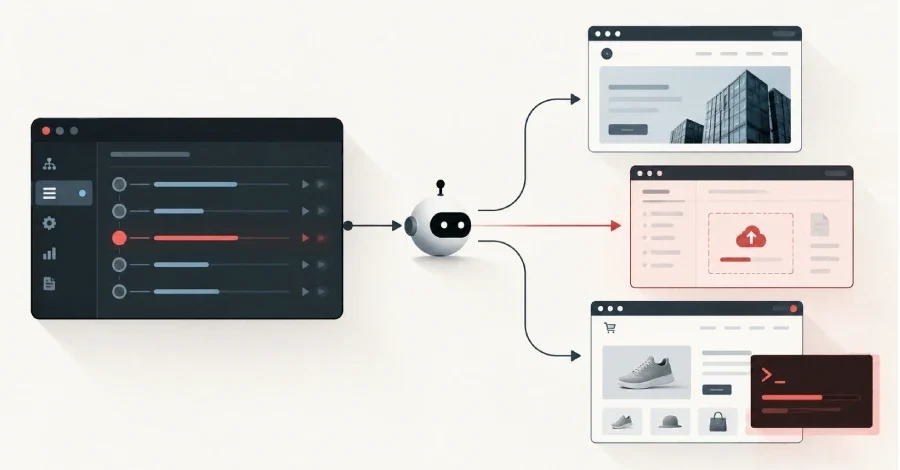
Güvenlik firması NorForge'dan araştırmacı Snorre Fagerland, Ekim 2024'ün başında internet üzerinde açıkta kalan yapay zeka kontrol panellerini tararken beklenmedik bir şeyle karşılaştı: Çince konuşan bir saldırgan, otonom yapay zeka ajanlarını yüzlerce şirket web sitesine salmış ve bu sürecin neredeyse tamamını makinelere bırakmıştı. Fagerland'ın tespitlerine göre ajanlar 1.200'den fazla siteyi denedi; tarım ekipmanı üreticisi Deere, ev aletleri şirketi SharkNinja ve motor üreticisi Cummins dahil 100'den fazla şirketin sitelerine ulaştı. Reuters, kurbanları saldırganın kendi kayıtlarını inceleyerek belirledi.
Fagerland, 2 Ekim civarında yaklaşık iki düzine Cairn örneğinin kötü amaçlı biçimde kullanıldığını fark etti. Kontrol panellerinin internete açık bırakılmış olması, araştırmacının saldırganların çalışmalarını gerçek zamanlı olarak izlemesine imkân tanıdı. NorForge, açıktaki panelleri üç kümeye ayırdı ve bunların 20'den fazlasının kötü amaçlı olduğuna hükmetti.
NorForge, büyük bir donanım parçaları satıcısındaki bir saldırıyı bizzat kontrol etti ve web kabuğunun hâlâ aktif olduğunu gördü. Araştırmacılar ayrıca çok büyük bir ABD perakendecisinin de ele geçirildiğini bağımsız biçimde doğruladı; bu vakada ajanlar, güvenlik açığı bulunan arka uç sunucuyu seçen tek bir çerez ayarını keşfetti. Belgelenen bir başka saldırıda ise ajanlar memcached oturum deposuna yetkisiz yazma erişimi, kaydedilmiş PHP nesnelerinin güvensiz işlenmesi ve eski Zend Framework kodundaki bir zayıflık üzerinden ilerledi. Her kurban için izlenen yol farklıydı; bu nedenle tek bir yöntemden değil, çeşitli saldırı zincirlerinden söz etmek gerekiyor.
Maliyet tarafında da rakamlar çarpıcı. NorForge, başarısız veya erken sonlanan girişimler dahil görev başına ortalama maliyeti yaklaşık 5 dolar olarak hesapladı; ancak bu tahminde belirsizlik payının büyük olduğunu da belirtti. Fagerland, Reuters'a verdiği ayrı açıklamada tüm kampanyanın toplam yaklaşık 5.000 dolarlık token kullandığını, başarılı sızma başına maliyetin ise 50 dolar civarında kaldığını söyledi. AIA0001 kümesindeki tüm görevler "claudecode_deepseek-v4.1-flash" adlı bir çalışan altında yürütüldü; bu isim, Anthropic'in Claude Code'u tarafından yönlendirilen bir DeepSeek V4.1 Flash modeline işaret edebilir. Ne araştırmacılar ne de Reuters modelleri kesin olarak doğruladı.
İngilizce konuşan ikinci küme ise daha da ileri giderek operatörlerin kendi SSH giriş bilgilerini hazırlama sunucularında açığa çıkardı. NorForge bu bilgileri kullanarak sisteme giriş yapmadığını açıkladı. Sorun yalnızca suç örgütleriyle sınırlı değildi: Araştırmacılar, gerçek müşteri testlerini güvensiz panellerde açıkta bırakan meşru sızma testi firmalarına da rastladı; bu durum söz konusu firmaların müşteri verilerini de aynı riske maruz bırakıyordu.
NorForge, bu araştırmayı Eylül 2024'te Gambit Security'nin yayımladığı ayrı bir raporun ardından başlattı; söz konusu rapor, farklı bir saldırganın kredi kartı çalmak amacıyla Cairn'i iki başka yapay zeka aracıyla birlikte kullandığını ortaya koymuştu. İki operasyon arasında herhangi bir bağlantı bulunmuyor. Araştırmacılar, savunma amaçlı olarak birkaç noktanın kontrol edilmesini önerdi: 8000 numaralı portta oturum açma gerektirmeden yanıt veren kontrol panelleri, gizli dizinlerde beklenmedik dosya yükleme formları ve kritik bir Magento açığı olan StyleSmuggler (CVE-2026-75650) için Adobe'nin yayımladığı düzeltme yaması bunların başında geliyor. NorForge, kurbanları uyarmak için Reuters ile birlikte çalıştığını ve barındırma firmalarından panellerin kaldırılmasını talep ettiğini, ancak bu sürecin firmaların yanıtına bağlı olduğunu vurguladı.
Cairn Aracı ve Açık Kalan Kontrol Panelleri
Saldırıların omurgasını, yetkili sızma testleri için geliştirilmiş açık kaynaklı bir yapay zeka aracı olan Cairn oluşturuyordu. Cairn, yapay zeka ajanlarına bir başlangıç noktası ve hedef tanımlayarak onların adım adım ilerlemesine olanak tanıyor; ajanlar bulduklarını ortak bir panoya yazıyor, insan operatör ise gerektiğinde ipuçları ekleyebiliyor. Aracın geliştiricisi, "le1xia0" takma adıyla Reuters'a yaptığı açıklamada aracın saldırı amacıyla tasarlanmadığını ve zararlı kullanımın kendi niyeti olmadığını belirtti.Fagerland, 2 Ekim civarında yaklaşık iki düzine Cairn örneğinin kötü amaçlı biçimde kullanıldığını fark etti. Kontrol panellerinin internete açık bırakılmış olması, araştırmacının saldırganların çalışmalarını gerçek zamanlı olarak izlemesine imkân tanıdı. NorForge, açıktaki panelleri üç kümeye ayırdı ve bunların 20'den fazlasının kötü amaçlı olduğuna hükmetti.
AIA0001 Kümesi: 1.100'den Fazla Saldırı Projesi
En yoğun küme olan AIA0001, Çince arayüzlüydü ve 14 paneli 1.100'den fazla saldırı projesine bağlıyordu. NorForge'un değerlendirmesine göre bu kümenin amacı, mağaza ve ödeme sistemlerine kalıcı erişim sağlamaktı; hedefler arasında Amerika Birleşik Devletleri, Japonya ve Avustralya'daki siteler yer alıyordu. Tipik bir görev, ajanlara bir mağazada kod çalıştırmanın yolunu bulmalarını ve ardından bir web kabuğu yükleyici yerleştirmelerini söylüyordu. Bu yükleyici, komut çalıştırmak yerine dosya kaydeden bir form niteliği taşıyor; ancak saldırganlar istedikleri zaman daha tehlikeli bir şeyle değiştirebiliyor.NorForge, büyük bir donanım parçaları satıcısındaki bir saldırıyı bizzat kontrol etti ve web kabuğunun hâlâ aktif olduğunu gördü. Araştırmacılar ayrıca çok büyük bir ABD perakendecisinin de ele geçirildiğini bağımsız biçimde doğruladı; bu vakada ajanlar, güvenlik açığı bulunan arka uç sunucuyu seçen tek bir çerez ayarını keşfetti. Belgelenen bir başka saldırıda ise ajanlar memcached oturum deposuna yetkisiz yazma erişimi, kaydedilmiş PHP nesnelerinin güvensiz işlenmesi ve eski Zend Framework kodundaki bir zayıflık üzerinden ilerledi. Her kurban için izlenen yol farklıydı; bu nedenle tek bir yöntemden değil, çeşitli saldırı zincirlerinden söz etmek gerekiyor.
Hız, Maliyet ve Denetim Düzeyi
Operasyonun dikkat çeken boyutlarından biri, insan müdahalesinin son derece sınırlı kalmasıydı. Reuters'ın aktardığına göre Çince konuşan operatör, tercih ettiği taktikleri 100 Çince karakterden kısa bir metinle özetledi ve gerisini ajanlara bıraktı. NorForge'un bulgularına göre başarılı sızmaların ortalama süresi yaklaşık 23 saatti; gözlemlenen araçlar genelinde başarı oranı ise yaklaşık yüzde 10 olarak hesaplandı. Araştırmacılar, kümelerin farklı hedefler peşinde olduğunu ve bu nedenle oranların doğrudan karşılaştırılamayacağını vurguladı.Maliyet tarafında da rakamlar çarpıcı. NorForge, başarısız veya erken sonlanan girişimler dahil görev başına ortalama maliyeti yaklaşık 5 dolar olarak hesapladı; ancak bu tahminde belirsizlik payının büyük olduğunu da belirtti. Fagerland, Reuters'a verdiği ayrı açıklamada tüm kampanyanın toplam yaklaşık 5.000 dolarlık token kullandığını, başarılı sızma başına maliyetin ise 50 dolar civarında kaldığını söyledi. AIA0001 kümesindeki tüm görevler "claudecode_deepseek-v4.1-flash" adlı bir çalışan altında yürütüldü; bu isim, Anthropic'in Claude Code'u tarafından yönlendirilen bir DeepSeek V4.1 Flash modeline işaret edebilir. Ne araştırmacılar ne de Reuters modelleri kesin olarak doğruladı.
Açık Panellerin Ek Riski: Sırlar ve Kimlik Bilgileri
Kontrol panellerinin açıkta kalması, sızmaların ötesinde bağımsız bir güvenlik sorunu oluşturuyordu. Bu paneller, hangi sitelerin hedef alındığını, hangi açıkların bulunduğunu ve hangi kimlik bilgileriyle anahtarların ele geçirildiğini gözler önüne seriyordu. NorForge, panel verilerini sır tarayıcısı Trufflehog ile inceledi ve yüzlerce sıra ulaştı; bunların yüzde 11'inin hâlâ geçerli olduğu doğrulandı. Paneller ayrıca projeleri başlatıp durdurmak, yeni veri girmek ve ajanları farklı hedeflere yönlendirmek gibi araç kontrollerini de görünür kılıyordu. NorForge, bu kontrollerin oturum açmadan çalışıp çalışmadığını test etmediğini belirtti.İngilizce konuşan ikinci küme ise daha da ileri giderek operatörlerin kendi SSH giriş bilgilerini hazırlama sunucularında açığa çıkardı. NorForge bu bilgileri kullanarak sisteme giriş yapmadığını açıkladı. Sorun yalnızca suç örgütleriyle sınırlı değildi: Araştırmacılar, gerçek müşteri testlerini güvensiz panellerde açıkta bırakan meşru sızma testi firmalarına da rastladı; bu durum söz konusu firmaların müşteri verilerini de aynı riske maruz bırakıyordu.
Şirketlerin Açıklamaları ve Savunma Önerileri
Adı geçen üç büyük şirket Reuters'a açıklama yaptı. Deere, sorunu gidermek için adım attığını ve hassas bilgilere erişildiğine dair bir belirti olmadığını söyledi. SharkNinja, saldırının bağımsız bir ürün destek sitesini etkilediğini ve tehdidi kontrol altına aldığını belirtti. Cummins ise satıcılarından birine ait bir web sitesinde olası bir saldırıya ilişkin raporu incelediğini aktardı. Reuters'ın ulaştığı iki küçük işletme de ele geçirildiklerini kabul etti.NorForge, bu araştırmayı Eylül 2024'te Gambit Security'nin yayımladığı ayrı bir raporun ardından başlattı; söz konusu rapor, farklı bir saldırganın kredi kartı çalmak amacıyla Cairn'i iki başka yapay zeka aracıyla birlikte kullandığını ortaya koymuştu. İki operasyon arasında herhangi bir bağlantı bulunmuyor. Araştırmacılar, savunma amaçlı olarak birkaç noktanın kontrol edilmesini önerdi: 8000 numaralı portta oturum açma gerektirmeden yanıt veren kontrol panelleri, gizli dizinlerde beklenmedik dosya yükleme formları ve kritik bir Magento açığı olan StyleSmuggler (CVE-2026-75650) için Adobe'nin yayımladığı düzeltme yaması bunların başında geliyor. NorForge, kurbanları uyarmak için Reuters ile birlikte çalıştığını ve barındırma firmalarından panellerin kaldırılmasını talep ettiğini, ancak bu sürecin firmaların yanıtına bağlı olduğunu vurguladı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.