
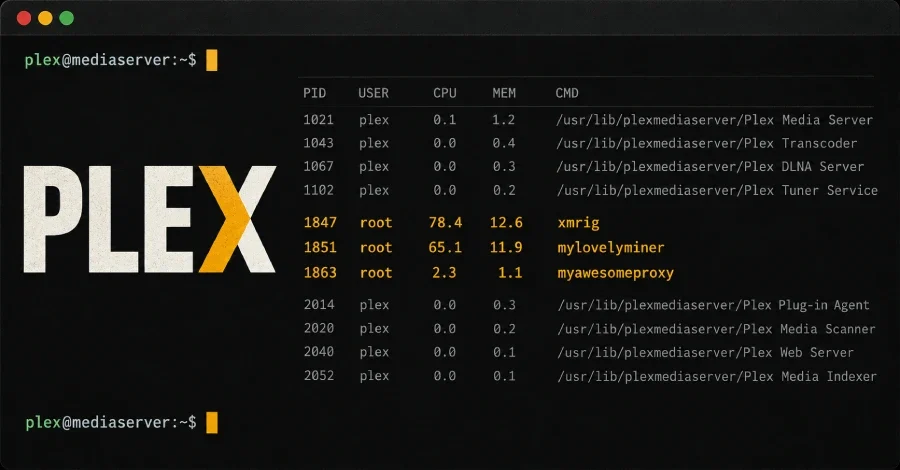
Plex Media Server kullanıcıları ciddi bir siber tehdidle karşı karşıya. Güvenlik araştırmacıları, dört farklı güvenlik açığını birbirine zincirleyen ve toplu olarak Plex2Shell adıyla anılan bir saldırı yönteminin aktif biçimde kullanıldığını tespit etti. Saldırılar, kavram kanıtı (PoC) kodunun 16 Ekim 2026'da kamuoyuyla paylaşılmasının hemen ardından, yalnızca bir gün içinde başladı. Hedef sistemlere hem kripto para madencisi hem de gizli bir Linux arka kapısı yükleniyor.
Bu dört açık sırasıyla zincirlendiğinde, savunmasız Plex Media Server örneklerinde kimlik doğrulaması gerektirmeksizin uzaktan kod yürütme mümkün hâle geliyor. Zincire ek olarak CVE-2026-96651 (CVSS: 7.1) numaralı beşinci bir açık da aynı araştırmacı tarafından raporlandı. Tüm açıklar, güvenlik araştırmacısı Zach Main tarafından 27 Temmuz 2026'da Plex'e bildirildi ve 3 Ağustos 2026'da yayımlanan Plex Media Server 1.43.3.10861 sürümüyle yamalandı.
Madencinin yanı sıra saldırılar, "myawesomeproxy" adlı ikinci bir zararlı yazılımı da sisteme yerleştiriyor. VirusTotal verilerine göre bu yazılım, gizli bir Linux arka kapısı ve ters proxy (reverse proxy) işlevi görüyor. Program çalıştırıldığında şu mesajı gösteriyor: "Bu yazılımı herhangi bir cihazınızda çalıştırmanız, internet trafiğinizin harici kullanımına olası onay vermeniz anlamına gelir."
Saldırıların kaynağı olarak tespit edilen IP adresleri şunlar: 91.92.40[.]202, 176.65.139[.]228, 45.194.92[.]222 ve yine 176.65.139[.]228. Reddit'teki paylaşımlar, birden fazla Plex kullanıcısının aynı "mylovelyminer" yüküyle sistemlerinin ele geçirildiğini ortaya koyuyor; ancak bu vakaların tamamının Plex2Shell açıklarından mı kaynaklandığı henüz netlik kazanmadı.
Haberin yayımlandığı sırada The Hacker News, Plex'e yorum için ulaşmıştı; şirketin yanıtı henüz gelmemişti. Ayrıca Plex'in, Plex2Shell açıklarından bir ay önce yayımladığı ve ayrıntı vermeksizin birden fazla güvenlik açığını kapattığını duyurduğu bir güncelleme uyarısı yaptığı da bilinmekte; ancak o uyarının bu açıklarla ilgili olup olmadığı netleşmiş değil.
Plex2Shell Nedir ve Hangi Açıkları Kapsıyor?
Plex2Shell zinciri, dört farklı güvenlik açığını sıralı biçimde kullanarak kimlik doğrulaması yapılmamış uzaktan kod yürütme imkânı sağlıyor. boredhackerblog takma adıyla bilinen araştırmacının bulgularına göre zinciri oluşturan açıklar şunlar:- CVE-2026-96652 (CVSS: 5.3) — "/player/timeline" uç noktası üzerinden gerçekleşen kimlik doğrulamasız sunucu taraflı istek sahteciliği (SSRF) açığı. "Protocol" parametresinin herhangi bir doğrulama yapılmadan URL'ye eklenmesi, saldırganın Plex sunucusunu seçtiği bir hedefe POST isteği göndermeye zorlamasına olanak tanıyor.
- CVE-2026-96654 (CVSS: 6.9) — "searchOne" uç noktasındaki URL değerlerinin hatalı nötralizasyonu. Bu açık, saldırganın diğer eklentilerin işlevlerini çağırmasına ve sunucu sahibinin yönetici belirtecini (admin token) ele geçirmesine izin veriyor.
- CVE-2026-96655 (CVSS: 5.3) — Kimliği doğrulanmış bir kullanıcının (ele geçirilen sahip belirteciyle) "/video/:/transcode/universal" yolu üzerinden saldırgan kontrolündeki bir sunucudan kötü amaçlı ELF yükü barındıran video da dahil olmak üzere iç veya dış adreslere istek göndermesine olanak tanıyan ikinci bir SSRF açığı.
- CVE-2026-96656 (CVSS: 8.6) — ELF paylaşımlı nesnesinin Codecs dizinine saldırgan tarafından belirlenen bir yola yazılmasına ve ardından çalıştırılmasına izin veren dosya adı/yolu dış kontrolü açığı.
Bu dört açık sırasıyla zincirlendiğinde, savunmasız Plex Media Server örneklerinde kimlik doğrulaması gerektirmeksizin uzaktan kod yürütme mümkün hâle geliyor. Zincire ek olarak CVE-2026-96651 (CVSS: 7.1) numaralı beşinci bir açık da aynı araştırmacı tarafından raporlandı. Tüm açıklar, güvenlik araştırmacısı Zach Main tarafından 27 Temmuz 2026'da Plex'e bildirildi ve 3 Ağustos 2026'da yayımlanan Plex Media Server 1.43.3.10861 sürümüyle yamalandı.
Saldırıların Teknik Detayları: Madenci ve Arka Kapı
Aktif saldırılarda tespit edilen ilk zararlı yük, uzak bir sunucudan (217.60.194[.]116) indirilen bir kripto para madencisi. Söz konusu madenci, "mylovelyminer" adıyla çalışan bir XMRig sürecidir ve madencilik sunucusu olarak "ota.proxystream[.]st" adresini kullanıyor. Dikkat çekici biçimde, aynı alan adının farklı bir alt alan adı olan "global.relay.proxystream[.]st", Ağustos 2026'da Bitsight tarafından AISURU DDoS ve proxyware botnet altyapısıyla bağlantılı olduğu gerekçesiyle işaretlenmişti.Madencinin yanı sıra saldırılar, "myawesomeproxy" adlı ikinci bir zararlı yazılımı da sisteme yerleştiriyor. VirusTotal verilerine göre bu yazılım, gizli bir Linux arka kapısı ve ters proxy (reverse proxy) işlevi görüyor. Program çalıştırıldığında şu mesajı gösteriyor: "Bu yazılımı herhangi bir cihazınızda çalıştırmanız, internet trafiğinizin harici kullanımına olası onay vermeniz anlamına gelir."
Saldırıların kaynağı olarak tespit edilen IP adresleri şunlar: 91.92.40[.]202, 176.65.139[.]228, 45.194.92[.]222 ve yine 176.65.139[.]228. Reddit'teki paylaşımlar, birden fazla Plex kullanıcısının aynı "mylovelyminer" yüküyle sistemlerinin ele geçirildiğini ortaya koyuyor; ancak bu vakaların tamamının Plex2Shell açıklarından mı kaynaklandığı henüz netlik kazanmadı.
Yama Zaten Yayımlandı: Kullanıcılar Ne Yapmalı?
Plex, söz konusu güvenlik açıklarını 3 Ağustos 2026'da yayımladığı 1.43.3.10861 sürümüyle kapattı. Aktif istismar girişimleri göz önüne alındığında, kullanıcıların Plex Media Server kurulumlarını en kısa sürede bu sürüme ya da daha yenisine güncellemeleri büyük önem taşıyor.Haberin yayımlandığı sırada The Hacker News, Plex'e yorum için ulaşmıştı; şirketin yanıtı henüz gelmemişti. Ayrıca Plex'in, Plex2Shell açıklarından bir ay önce yayımladığı ve ayrıntı vermeksizin birden fazla güvenlik açığını kapattığını duyurduğu bir güncelleme uyarısı yaptığı da bilinmekte; ancak o uyarının bu açıklarla ilgili olup olmadığı netleşmiş değil.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.