
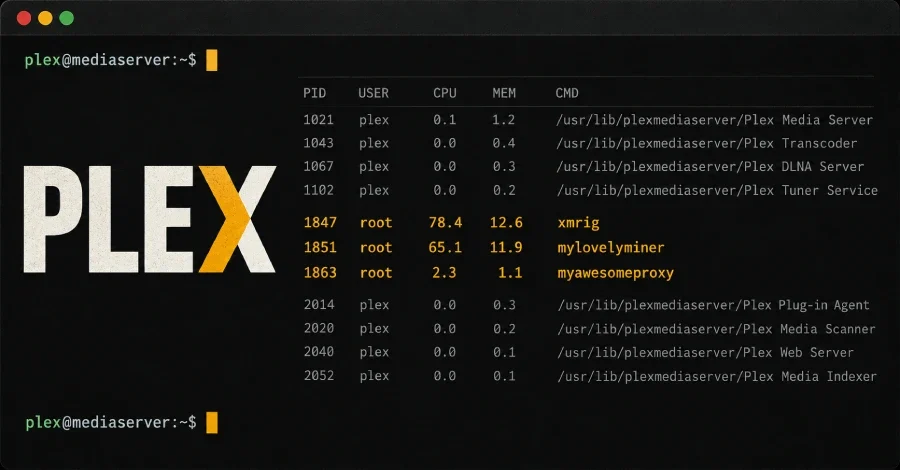
Tehdit aktörleri, Plex Media Server'daki dört güvenlik açığını zincirleyerek oluşturulan Plex2Shell saldırılarını aktif olarak sömürmeye başladı. Sömürü faaliyetleri, zincire ilişkin kavram kanıtının (PoC) kamuya açıklanmasından yalnızca bir gün sonra tespit edildi. Saldırılarda kripto para madencileri ve ters proxy yazılımlarının hedef sistemlere dağıtıldığı bildirildi.
Araştırmayı çevrimiçi ortamda boredhackerblog takma adını kullanan bir araştırmacı duyurdu. Buna göre saldırganlar, dört farklı zafiyeti belirli bir sırayla birleştirerek savunmasız Plex Media Server örneklerinde kimlik doğrulaması olmadan uzaktan kod çalıştırmayı başarıyor. Zincirin teknik detayları 16 Ekim 2026 tarihinde kamuya açıldı ve vahşi ortamdaki ilk sömürü girişimleri hemen ertesi gün kayıtlara geçti.
Zincirde yer alan zafiyetler ve teknik özellikleri kaynakta şu şekilde sıralanıyor:
boredhackerblog'un paylaşımına göre myawesomeproxy çalıştırıldığında şu mesajı gösteriyor: Running this software on any of your devices makes you agree to the potential external use of your internet traffic. Bu ifade, yazılımın internet trafiğinin harici kullanımına onay verdiği yönünde bir bilgilendirme içeriyor.
İkinci ve eş zamanlı olarak dağıtılan yük ise "mylovelyminer" olarak tanımlanan bir XMRig madenci süreci oldu. Madenci yazılımının madencilik sunucusu olarak "ota.proxystream[.]st" adresini kullandığı belirlendi. Aynı alana bağlı bir diğer alt alan adı olan "global.relay.proxystream[.]st" ise Ağustos 2026'da Bitsight tarafından AISURU DDoS ve proxyware botneti ile bağlantılı olarak işaretlenmişti. Bu bağlantı, mevcut madenci ve proxy faaliyetlerinin daha geniş bir proxyware altyapısıyla ilişkili olabileceğine dair kaynakta yer alan bağlamı oluşturuyor.
Öte yandan Reddit üzerindeki paylaşımlar, birden fazla Plex kullanıcısının örneklerinin aynı "mylovelyminer" yüküyle ele geçirildiğini gösteriyor. Ancak bu ele geçirmelerin Plex2Shell zafiyetlerinin sömürülmesinden kaynaklanıp kaynaklanmadığı mevcut aşamada bilinmiyor. Kaynak, bu noktada doğrudan bir ilişkilendirme yapmıyor ve konunun henüz doğrulanmadığını belirtiyor.
The Hacker News, konuya ilişkin yorum almak için Plex ile iletişime geçtiğini ve yanıt gelmesi halinde haberi güncelleyeceğini bildirdi. Aktif sömürü ışığında kullanıcılara Plex kurulumlarını güncel tutmaları tavsiye ediliyor. Yayımlanan 1.43.3.10861 sürümünün, Zach Main tarafından bildirilen zafiyetleri kapatan sürüm olduğu kaynakta açıkça belirtiliyor.
Güvenlik araştırmacıları, PoC'nin kamuya açılmasıyla birlikte yama yapmayan sistemlerin kısa sürede hedef haline geldiğine dikkat çekiyor. Mevcut bulgular, saldırganların hem kripto para madenciliği hem de proxy backdoor üzerinden trafik yönlendirme amacıyla Plex sunucularını kötüye kullandığını gösteriyor.
Araştırmayı çevrimiçi ortamda boredhackerblog takma adını kullanan bir araştırmacı duyurdu. Buna göre saldırganlar, dört farklı zafiyeti belirli bir sırayla birleştirerek savunmasız Plex Media Server örneklerinde kimlik doğrulaması olmadan uzaktan kod çalıştırmayı başarıyor. Zincirin teknik detayları 16 Ekim 2026 tarihinde kamuya açıldı ve vahşi ortamdaki ilk sömürü girişimleri hemen ertesi gün kayıtlara geçti.
Plex2Shell Zinciri ve Dört Kritik Açık
Plex2Shell olarak adlandırılan zincir, birbirini tamamlayan dört zafiyetten oluşuyor. Bu zafiyetler tek başına sınırlı etkiye sahip olsa da birlikte kullanıldığında yetkisiz uzaktan kod yürütmeye imkan veriyor. Güvenlik araştırmacısı Zach Main tarafından 27 Temmuz 2026 tarihinde Plex'e bildirilen zafiyetler, CVE-2026-96651 ile birlikte raporlandı. Plex, bu açıkları 3 Ağustos 2026 tarihinde yayımlanan Plex Media Server 1.43.3.10861 sürümüyle kapattı.Zincirde yer alan zafiyetler ve teknik özellikleri kaynakta şu şekilde sıralanıyor:
- CVE-2026-96652 (CVSS skoru: 5.3) - "/player/timeline" uç noktası üzerinden kimlik doğrulaması gerektirmeyen sunucu taraflı istek sahteciliği (SSRF). "protocol" parametresinin programatik olarak oluşturulan oynatıcı URL'sine herhangi bir doğrulama olmadan eklenmesinden kaynaklanıyor ve saldırganın Plex sunucusunu istediği hedefe POST isteği göndermeye zorlamasına olanak tanıyor.
- CVE-2026-96654 (CVSS skoru: 6.9) - "searchOne" uç noktasında URL değerlerinin hatalı şekilde etkisizleştirilmesi. Saldırganın diğer eklentilerin işlevlerini çağırmasına ve kendi parametrelerini ileterek sunucu sahibine ait yönetici jetonunu elde etmesine imkan veriyor.
- CVE-2026-96655 (CVSS skoru: 5.3) - Kimliği doğrulanmış bir kullanıcının, yani sahip jetonuna sahip birinin, '/video/:/transcode/universal' yol parametresi üzerinden rastgele iç veya dış adreslere istek göndermesine olanak tanıyan SSRF zafiyeti. Bu yöntemle saldırganın barındırdığı, zararlı ELF yükünü taşıyan bir taşıyıcı videonun talep edilmesi örnek olarak gösteriliyor.
- CVE-2026-96656 (CVSS skoru: 8.6) - Dosya adı veya yolunun dışarıdan kontrolü zafiyeti. ELF paylaşılan nesnesinin Codecs dizininde saldırganın seçtiği bir yola yazılmasına ve çalıştırılmasına olanak sağlıyor.
Zararlı Yükler: XMRig Madenci ve myawesomeproxy
Sahada gözlemlenen saldırılarda iki ana zararlı yükün dağıtıldığı tespit edildi. İlk yük, 217.60.194[.]116 adresindeki uzak bir sunucudan indirilen madenci yazılımı oldu. Eş zamanlı olarak "myawesomeproxy" adlı bir dosya da hedef sistemlere bırakıldı. VirusTotal kayıtlarına göre myawesomeproxy, gizli bir Linux arka kapısı ve ters proxy olarak sınıflandırılıyor.boredhackerblog'un paylaşımına göre myawesomeproxy çalıştırıldığında şu mesajı gösteriyor: Running this software on any of your devices makes you agree to the potential external use of your internet traffic. Bu ifade, yazılımın internet trafiğinin harici kullanımına onay verdiği yönünde bir bilgilendirme içeriyor.
İkinci ve eş zamanlı olarak dağıtılan yük ise "mylovelyminer" olarak tanımlanan bir XMRig madenci süreci oldu. Madenci yazılımının madencilik sunucusu olarak "ota.proxystream[.]st" adresini kullandığı belirlendi. Aynı alana bağlı bir diğer alt alan adı olan "global.relay.proxystream[.]st" ise Ağustos 2026'da Bitsight tarafından AISURU DDoS ve proxyware botneti ile bağlantılı olarak işaretlenmişti. Bu bağlantı, mevcut madenci ve proxy faaliyetlerinin daha geniş bir proxyware altyapısıyla ilişkili olabileceğine dair kaynakta yer alan bağlamı oluşturuyor.
PoC Sonrası Hızlı Sömürü ve Saldırı Kaynakları
Teknik detayların 16 Ekim 2026'da kamuya açıklanmasının ardından sömürü girişimlerinin hızla başlaması dikkat çekti. Kaynakta, vahşi ortamdaki saldırıların PoC'nin yayınlanmasından bir gün sonra kaydedildiği vurgulanıyor. Saldırı çabalarının gözlemlendiği IP adresleri ise şöyle listelendi:- 91.92.40[.]202
- 176.65.139[.]228
- 45.194.92[.]222
- 176.65.139[.]228
Öte yandan Reddit üzerindeki paylaşımlar, birden fazla Plex kullanıcısının örneklerinin aynı "mylovelyminer" yüküyle ele geçirildiğini gösteriyor. Ancak bu ele geçirmelerin Plex2Shell zafiyetlerinin sömürülmesinden kaynaklanıp kaynaklanmadığı mevcut aşamada bilinmiyor. Kaynak, bu noktada doğrudan bir ilişkilendirme yapmıyor ve konunun henüz doğrulanmadığını belirtiyor.
Güncelleme Çağrısı ve Mevcut Durum
Gelişme, Plex'in bir aydan uzun bir süre önce kullanıcılarına örneklerini en son sürüme güncellemeleri yönünde yaptığı çağrının ardından geldi. Şirket, birden fazla belirtilmemiş güvenlik açığını gideren bir güncellemeyi yayımladığını duyurmuştu. Söz konusu duyurunun Plex2Shell kapsamındaki zafiyetleri içerip içermediği ise belirsizliğini koruyor.The Hacker News, konuya ilişkin yorum almak için Plex ile iletişime geçtiğini ve yanıt gelmesi halinde haberi güncelleyeceğini bildirdi. Aktif sömürü ışığında kullanıcılara Plex kurulumlarını güncel tutmaları tavsiye ediliyor. Yayımlanan 1.43.3.10861 sürümünün, Zach Main tarafından bildirilen zafiyetleri kapatan sürüm olduğu kaynakta açıkça belirtiliyor.
Güvenlik araştırmacıları, PoC'nin kamuya açılmasıyla birlikte yama yapmayan sistemlerin kısa sürede hedef haline geldiğine dikkat çekiyor. Mevcut bulgular, saldırganların hem kripto para madenciliği hem de proxy backdoor üzerinden trafik yönlendirme amacıyla Plex sunucularını kötüye kullandığını gösteriyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.