
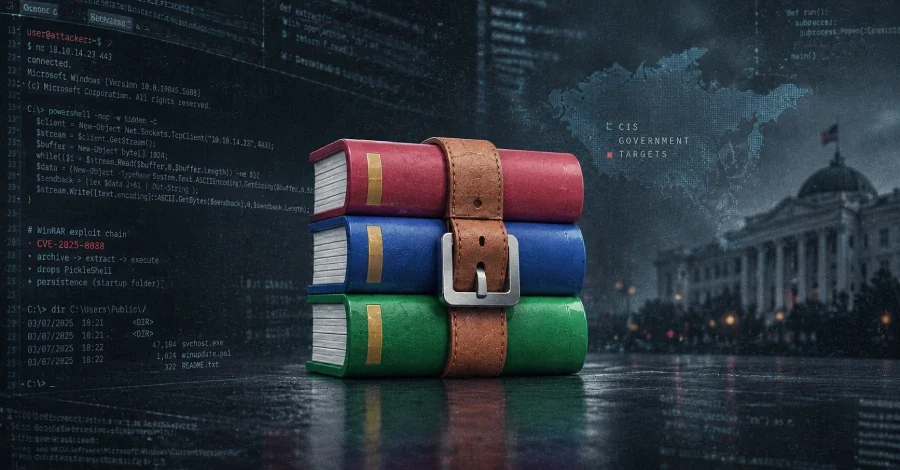
Merkezi Asya ve Bağımsız Devletler Topluluğu (BDT) genelindeki devlet kurumlarını hedef alan Silent Lynx tehdit grubu, faaliyetlerini yeni tekniklerle genişletti. Cisco Talos ve Recorded Future Insikt Group'un UAT-6275 ve TAG-193 takma adlarıyla izlediği kampanya, Haziran 2025'ten Ağustos 2026'ya uzanan süreçte dört farklı enfeksiyon zinciri kullandı. Bu zincirler arasında makro içeren belgeler, PS2EXE indirme araçları, GitHub üzerinde barındırılan PowerShell betikleri ve WinRAR'daki CVE-2025-8088 açığını sömüren özel arşiv dosyaları yer alıyor.
Saldırılarda kullanılan kimlik avı e-postaları, ele geçirilmiş devlet hesaplarından gönderiliyor ve resmi görünümlü belgeler içeriyor. Diplomatik ilişkiler, uluslararası ticaret, enerji ve havacılık temalarını işleyen bu belgeler, sosyal mühendislik saldırısına güvenilirlik kazandırmak amacıyla kullanılıyor.
Ekim 2025'te RAR arşivi içinde kötü amaçlı bir kısayol (LNK) dosyası kullanıldı. Bu dosya, GitHub üzerinde barındırılan ve uzaktan kabuk erişimi sağlayan bir betiği alıp çalıştırmakla sorumlu bir PowerShell başlatıyordu. Sonraki yinelemeler aynı zamanda PickleShell'i indirerek Windows Başlangıç klasörüne yerleştirdi; böylece kullanıcı sisteme her giriş yaptığında zararlı yazılım otomatik olarak başlatılıyordu. Nisan 2026'daki dördüncü yöntemde ise WinRAR'daki CVE-2025-8088 açığını sömüren bir RAR arşivi doğrudan PickleShell'i Windows Başlangıç klasörüne bıraktı. Bu son zincir, UAT-6275'in kötü amaçlı yazılım dağıtımında ilk kez bir güvenlik açığını silah olarak kullandığına işaret ediyor.
Araştırmacılar, UAT-6275'in YoroTrooper (diğer adlarıyla Comrade Saiga, ShadowSilk ve SturgeonPhisher), ShadowSilk, Cavalry Werewolf ve Tomiris gibi başka küme adlarıyla da örtüştüğünü belirtiyor. Her iki grubun daha geniş bir faaliyet kümesinin parçası olduğundan şüphelenilse de iki grup arasında doğrudan bir gösterge veya araç seti örtüşmesi henüz gözlemlenmedi. Öte yandan VMRay'in Hydra Saiga olarak takip ettiği tehdit kümesinin Aralık 2024'ten bu yana sekiz ülkede en az 34 kuruluşu ele geçirdiği ve dünya genelinde 200'den fazla ek hedef üzerinde keşif çalışmaları yürüttüğü de ayrıca kamuoyuyla paylaşıldı. Comrade Saiga ve Hydra Saiga'nın aynı tehdit aktörünü ifade ettiği belirtiliyor.
Hangi Ülkeler Hedef Alındı?
Cisco Talos araştırmacısı Ashley Shen'in açıklamasına göre UAT-6275'in hedefleme odağı Orta Asya ve daha geniş BDT bölgesinde yoğunlaşıyor. İncelenen kampanyalarda tespit edilen kurbanlar ve kullanılan yem belgelerinin temaları dokuz ülkeyi kapsıyor: Kazakistan, Kırgızistan, Tacikistan, Türkmenistan, Özbekistan, Ermenistan, Azerbaycan, Rusya ve Belarus. Recorded Future'ın paylaştığı bulgulara göre kullanılan yem belgeler arasında Ermenistan Dışişleri Bakanlığı'na hitap eden diplomatik bir mektup, Türkmenistan hava sahası başvuru formu ve Rusya'nın Orsk Petrol Rafinerisi'ne ilişkin bir iş teklifi yer alıyor.Saldırılarda kullanılan kimlik avı e-postaları, ele geçirilmiş devlet hesaplarından gönderiliyor ve resmi görünümlü belgeler içeriyor. Diplomatik ilişkiler, uluslararası ticaret, enerji ve havacılık temalarını işleyen bu belgeler, sosyal mühendislik saldırısına güvenilirlik kazandırmak amacıyla kullanılıyor.
Dört Farklı Enfeksiyon Zinciri
Kampanya boyunca dört ayrı saldırı yöntemi belgelendi. Haziran 2025'teki ilk yöntemde makro etkin Word belgeleri, ikinci aşama bir ikili dosyayı indirip çalıştırmak için kullanıldı. Temmuz 2025'te ise PowerShell betiklerini Windows yürütülebilir dosyası olarak paketleyen PS2EXE aracıyla oluşturulan indirme yazılımları devreye girdi; bu yazılımlar ters kabuk yüklerini çekiyor ve kalıcılık için zamanlanmış görevler oluşturuyordu.Ekim 2025'te RAR arşivi içinde kötü amaçlı bir kısayol (LNK) dosyası kullanıldı. Bu dosya, GitHub üzerinde barındırılan ve uzaktan kabuk erişimi sağlayan bir betiği alıp çalıştırmakla sorumlu bir PowerShell başlatıyordu. Sonraki yinelemeler aynı zamanda PickleShell'i indirerek Windows Başlangıç klasörüne yerleştirdi; böylece kullanıcı sisteme her giriş yaptığında zararlı yazılım otomatik olarak başlatılıyordu. Nisan 2026'daki dördüncü yöntemde ise WinRAR'daki CVE-2025-8088 açığını sömüren bir RAR arşivi doğrudan PickleShell'i Windows Başlangıç klasörüne bıraktı. Bu son zincir, UAT-6275'in kötü amaçlı yazılım dağıtımında ilk kez bir güvenlik açığını silah olarak kullandığına işaret ediyor.
Kullanılan Zararlı Yazılımlar ve Arka Plan
Saldırılar sonucunda FoalShell, Chvost, Laplas ve PickleShell adlı özel ters kabuklar konuşlandırıldı. Bu araçlar, ele geçirilen sistemlere etkileşimli uzaktan erişim imkânı tanıyor. Silent Lynx, ilk kez 2025'in başında Seqrite Labs tarafından kamuoyuna duyurulmuştu; o dönemde grubun Kırgızistan ve Türkmenistan'daki büyükelçilik, avukatlık bürosu, devlet destekli banka ve düşünce kuruluşlarına yönelik saldırıları belgelenmişti. Grup, en az 2020'den bu yana aktif olan ve Kazakistan bağlantılı olduğu değerlendirilen bir tehdit aktörü olarak tanımlanıyor.Araştırmacılar, UAT-6275'in YoroTrooper (diğer adlarıyla Comrade Saiga, ShadowSilk ve SturgeonPhisher), ShadowSilk, Cavalry Werewolf ve Tomiris gibi başka küme adlarıyla da örtüştüğünü belirtiyor. Her iki grubun daha geniş bir faaliyet kümesinin parçası olduğundan şüphelenilse de iki grup arasında doğrudan bir gösterge veya araç seti örtüşmesi henüz gözlemlenmedi. Öte yandan VMRay'in Hydra Saiga olarak takip ettiği tehdit kümesinin Aralık 2024'ten bu yana sekiz ülkede en az 34 kuruluşu ele geçirdiği ve dünya genelinde 200'den fazla ek hedef üzerinde keşif çalışmaları yürüttüğü de ayrıca kamuoyuyla paylaşıldı. Comrade Saiga ve Hydra Saiga'nın aynı tehdit aktörünü ifade ettiği belirtiliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.