
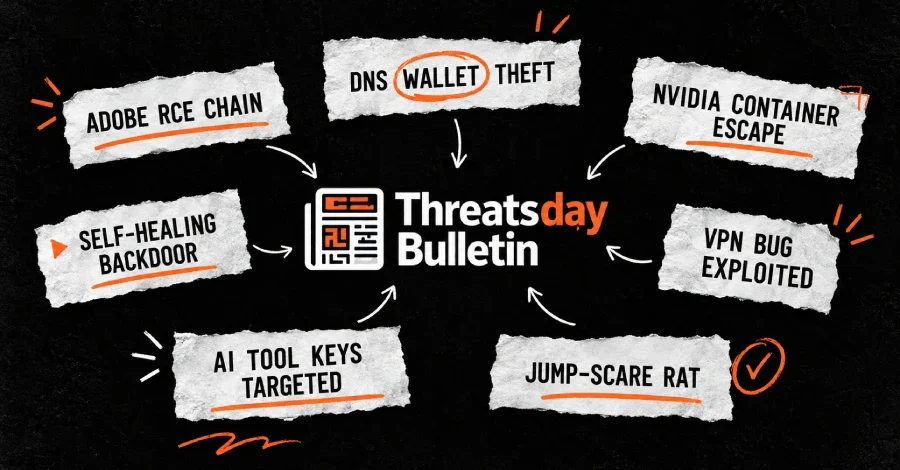
Haftalık ThreatsDay bülteninin yeni sayısı, fidye yazılımı saldırılarından kritik güvenlik açıklarına, kimlik bilgisi hırsızlığından yeni zararlı yazılımlara kadar geniş bir tehdit yelpazesini gündeme taşıdı. Bültende Adobe Experience Manager'da kimlik doğrulamasız uzaktan kod yürütme zincirinden NVIDIA GPU sürücüsündeki Linux yetki yükseltme ve konteyner kaçışına, DNS kayıtlarını kullanan cüzdan boşaltıcı kitten Discord üzerinden komuta kontrol sağlayan RAT'lara kadar 27 farklı başlık ele alındı. Tehditlerin ortak noktası ise çoğu zaman küçük bir iznin, çalınmış bir giriş bilgisinin veya unutulmuş bir ayarın büyük bir ihlale dönüşmesi oldu.
Infoblox tarafından analiz edilen ve kendini Noir olarak adlandıran kripto para cüzdan boşaltıcı kiti ise DNS TXT kayıtlarını kullanarak Cloudflare Pages üzerinde çalışan havuzunun yerini tespit ediyor. Yükleyici, hangi arka uç havuzunun aktif olduğunu öğrenmek için herkese açık DoH hizmetleri üzerinden TXT kaydını sorguluyor. Infoblox, boşaltıcının seed phrase, parola veya özel anahtara ihtiyaç duymadığını, ilk okuma izinlerini aldıktan sonra kullanıcıya özel içerik uyarlayarak cüzdan için bir plan geliştirdiğini, ardından doğrudan transferden daha az alarm verici görünebilen harcama izinleri elde ederek hırsızlığı saldırgan kontrollü altyapı üzerinden gerçekleştirdiğini aktardı. Zararlı yazılımın yapay zeka yardımıyla oluşturulduğu ve sürdürüldüğü şüphesi dile getirildi.
Group-IB'e göre 2025 sonlarından bu yana yeraltı forumlarında pazarlanan KGB RAT adlı Windows RAT, tamamen tespit edilemez olduğu iddiasıyla satılıyor. Dahili crypter, HVNC, kimlik bilgisi hırsızlığı, fidye yazılımı ve alışılmadık psikolojik taciz yetenekleri içeriyor. Group-IB, yazılımın sessiz ve kalıcı kontrol sağlamasının yanı sıra geliştiricilerin "eğlenceli ayarlar" olarak tanımladığı çığlık fonksiyonları, ani korkutma ve zorunlu mavi ekran gibi özelliklerle kurban kaygısını silah haline getirdiğini belirtti. 0.1 sürümündeki bir KGB RAT sunucusuna atıf yapan halka açık bir ifşanın Ocak 2022 sonlarına tarihlenmesi, geliştiricinin yazılımı piyasaya sürmeden yıllarca test ettiğini gösteriyor.
Point Wild tarafından kod adı BotHelper RAT verilen .NET tabanlı başka bir RAT ise çok aşamalı bir bulaşma zinciriyle yayılıyor. İlk aşama, yerel x64 stager olarak bilgisayar adı, oturum açmış kullanıcı, işlemci yapılandırması ve yüklü belleği parmak izi gibi topluyor, ardından TLS sertifika doğrulamasını devre dışı bırakarak easyllms.xyz adresine HTTPS üzerinden bağlanıp uzun onaltılık tanımlayıcıyla korunan bir yoldan payload.bin adlı dosyayı indiriyor. İkinci aşama olan BotHelper RAT, kendisini gizli bir konuma kopyalıyor, her 30 dakikada bir yeniden başlatmak için zamanlanmış görev oluşturuyor, Antimalware Scan Interface'i yamıyor ve aynı sunucuya kaydolduktan sonra görev için bir dizi PHP uç noktasını yokluyor.
Netskope'a göre XWorm zararlı yazılımı ise bilgi hırsızından tam teşekküllü gözetim platformuna dönüştü. Eklenti sayısı 35'ten 46'ya çıktı. Temmuz 2025'ten bu yana tespit edilen son sürümler V6.4, V6.5 "XWorm Reborn", V7.2 ve V7.4 oldu. Maps eklentisi kullanıcı istemi olmadan GPS konumu sağlarken, Microphone eklentisi canlı ses akışı yapıyor, HBrowser kimlik bilgilerine dokunmadan kimliği doğrulanmış tarayıcı oturumlarının etkileşimli kontrolünü sağlayarak MFA'yı atlatıyor ve isteğe bağlı web kamerası yakalama da sunuluyor.
Samsung'ın deney takibi için kullanılan QA-Board aracındaki CVE-2026-110392 numaralı kritik açık CVSS 9.8 puanıyla kimlik doğrulamasız RCE'ye izin veriyor. Kullanıcı kontrollü verinin yetersiz nötralizasyonundan kaynaklanan kabuk komut enjeksiyonu sorunu Anthropic'in Claude Opus 5.5 modeli tarafından bildirildi ve yamalandı.
Güvenlik araştırmacısı Ziyi Guo'nun açıkladığı NVIDIA GPU Display Driver for Linux'taki CVE-2026-47595 numaralı açık ise CVSS 7.5 puanıyla Bad UVM olarak anılıyor. Bellek izinlerinin korunmaması nedeniyle ayrıcalıksız bir kullanıcının salt okunur belleğe yazmasına izin veren açık, kod yürütme, ayrıcalık yükseltme, hizmet reddi, bilgi ifşası, veri tahrifatı ve konteyner kaçışına yol açabiliyor. Araştırmacı, nvidia-persistenced sürecine exploit kodu enjekte ederek önce UVM tabanlı yerel ayrıcalık yükseltmeyi tetiklediklerini, ardından ayrıcalık bariyeri aşıldıktan sonra ana makinede tam root yetkisiyle komut çalıştırma elde ettiklerini anlattı.
Diğer altyapı açıkları arasında Harbor'daki GHSA-2phj-cp9f-qq6w numaralı SSRF açığı bulunuyor. CVSS 8.5 puanlı açık, kayıtlı herhangi bir kullanıcının proje oluşturarak webhook'u bulut meta veri uç noktasına yönlendirmesiyle sunucunun IAM kimlik bilgilerini çalmasına izin veriyor. OX Security tarafından bildirilen açık, CNCF açık kaynak konteyner kayıt defterini etkiliyor. EG Secure Solutions SiteGuard Server Edition'daki CVE-2026-106931 numaralı komut enjeksiyonu açığı ise 2.20 ve üzeri sürümlerde istatistik özelliği varsayılan olarak açık olan müşterileri etkiliyor ve root veya SYSTEM yetkileriyle rastgele işletim sistemi komutu çalıştırmaya izin veriyor; açık aktif olarak istismar ediliyor. Rapid7'nin açıkladığı Channel Software WebAlliance eCommerce'deki CVE-2026-108065 numaralı SQL enjeksiyonu CVSS 9.8 puanıyla veritabanından hassas verilerin okunmasına ve yüksek ayrıcalıklı veritabanı kullanıcısı durumunda sistem komutları çalıştırılmasına olanak tanıyor, henüz yama duyurulmadı. NSD DNS sunucusundaki dört yüksek şiddetli açık CVE-2026-101341, CVE-2026-101339, CVE-2026-101338 ve CVE-2026-101337, Palo Alto Networks'ten Qifan Zhang ve Gaurang Maheta'ya atfedildi ve NSD 4.15.3 ve üzerinde yamalandı. Xen projesindeki CVE-2026-79610 numaralı grant-table yarış durumu ise 4.0'dan itibaren tüm Xen sürümlerini etkiliyor, ayrıcalıksız misafirin host yetkisine yükselmesine izin verebiliyor; xsa517.patch ile düzeltildi ve geçici önlem olarak "gnttab=max-ver:1" önerildi. Keşif Anthropic Claude Opus'a, güvenlik teşhisi Vates'ten Teddy Astie'ye atfedildi. Quarkslab'e göre MyReport Updater 2.1.1'deki açık ise standart kullanıcı yetkisine sahip saldırganın TCP 9095 üzerinden gRPC ile referans sunucu ayarlayarak NT AUTHORITY\SYSTEM yetkileriyle istenen dizine dosya yazmasına ve ayrıcalıklı sürecin yükleyeceği DLL ile tam kontrol sağlamasına izin veriyor.
Google ayrıca Chrome hata ödül programında bellek güvenliği açıkları için taban ödülleri 500 dolardan 2000 dolara dört katına çıkardı; tarayıcı, GPU ve ağ süreçlerindeki açıklar için araştırmacılar 20 bin dolara kadar kazanabiliyor. Anthropic, Fable 5.1 ve Opus 5.5 modellerinde korunan düşünme, iki aşamalı sınıflandırıcılar ve Claude yanıt vermeden önce engellenen istekler için ücretlendirme gibi önlemlerle damıtma saldırıları yoluyla veri toplamanın yaklaşık yüzde 90 ila 99 oranında azaltıldığını açıkladı. Mozilla, katı güvenlik, yönetişim ve uyumluluk gereksinimleri olan kuruluşlar için Firefox Enterprise'ı tanıttı. Microsoft ise kuruluşları sertifika sistemlerini kuantum sonrası kimlik doğrulamaya hazırlamaya çağırarak PKI, HSM ve güvenlik cihazlarının dağıtım öncesi test edilmesi gerektiğini, sertifika bağımlılıklarının envanterinin çıkarılmasını ve üretim dışı test ortamları oluşturulmasını önerdi.
Wordfence, must-use WordPress eklentisi olarak yüklenen ve kaldırılmaya karşı kendini onaran mekanizmalara sahip bir zararlı yazılımı detaylandırdı. EtherHiding tekniğiyle komuta kanalını Ethereum blok zincirindeki akıllı sözleşme arkasına gizleyen yazılım, yönetici erişimi oluşturma, sahte yönetici hesabını gizleme, yönetici parolalarını toplama, uzaktan site değiştirme, veri sızdırma ve dosya sistemindeki diğer WordPress kurulumlarına yayılma yeteneğine sahip. Meta ise birkaç hafta önce tespit edilen ve bir çalışanın çalınan kimlik bilgileriyle bazı GitHub depolarına girilmesiyle gerçekleşen ihlal sonrası çoğu ABD'deki kendi çalışanı olan yaklaşık 1500 kişiyi bilgilendirdiğini, erişimin kapatıldığını SecurityWeek aktardı.
Flashpoint'e göre Nisan 2026'da ilk kez keşfedilen C# tabanlı CastleStealer'ın yeni sürümleri Chromium tabanlı tarayıcılarda uygulamaya bağlı şifrelemeyi atlatabiliyor, uzaktan komut yürütebiliyor ve çalınan bilgileri tek büyük arşiv yerine küçük şifreli iletimlerle sızdırabiliyor.
Symantec Tehdit Avcısı ekibine göre Aoki olarak da bilinen Aokigahara hırsızı ise Claude, OpenAI Codex, Cursor, Codeium ve Gemini gibi yapay zeka kodlama asistanlarının kullandığı kimlik ve oturum dosyalarını hedefliyor. API anahtarları ve OAuth veya oturum jetonlarının meşru geliştirici kimliği ve API kotası altında kötü amaçlı faaliyet yürütmeye, bağlı depolar, bulut hizmetleri ve CI/CD hatlarına erişmeye ve güvenilir kullanıcıdan geldiği varsayılan istekleri atlatmaya olanak tanıdığı belirtildi. Google'a ait Wiz'in geçen ay yayımladığı raporda yapay zeka hizmet sağlayıcı API anahtarlarının oldukça kazançlı olduğu, saldırganların bu anahtarlarla kendi iş yüklerini çalıştırabildiği veya erişimi yasa dışı LLM yeniden satış pazarında satabildiği ifade edildi.
K7 Labs ise Nuitka veya PyInstaller ile webhook yapılandırması entegre edilmiş özelleştirilmiş Windows yürütülebilir dosyaları üreten Python tabanlı bir oluşturucuyu inceledi. Hizmet olarak zararlı yazılım modeliyle satılan oluşturucu, tek başına hırsız betiği olarak çalışmak yerine operatörlerin anti-analiz, kalıcılık, kimlik bilgisi toplama ve veri sızdırma yeteneklerine sahip hırsız yükünü gömmesine olanak tanıyor.
PAN-OS Açığı Üzerinden Fidye Yazılımı İstismarı
Qilin ve Settra fidye yazılımı gruplarının, PAN-OS GlobalProtect ve Prisma Access ürünlerindeki CVE-2026-0257 numaralı kimlik doğrulama atlatma açığını aktif olarak istismar ettiği bildirildi. Mayıs 2026'da açıklanan açık, o tarihten bu yana aktif saldırılara konu oluyor. ReliaQuest, bu erişimin kurumun kendi VPN'i üzerinden gerçekleştiği için kötü amaçlı faaliyetin meşru uzaktan çalışmaymış gibi görünebileceğini ve kimlik bilgisi hırsızlığı, yanal hareket, veri hırsızlığı veya fidye yazılımı dağıtımı başlayana kadar fark edilmeyebileceğini belirtti. Kuruluşlara etkilenen dağıtımları derhal güncellemeleri, gerekli olmayan yerlerde kimlik doğrulama geçersiz kılma çerezlerini devre dışı bırakmaları, yama sonrası tüm aktif GlobalProtect oturumlarını sonlandırmaları ve "kali" gibi ana bilgisayar adlarını kullanan oturumlar dahil beklenmedik bağlantıları araştırmaları önerildi. Yalnızca yama yapmanın, düzeltme öncesi oluşturulan erişimi ortadan kaldırmayabileceği vurgulandı.Rusya'nın Hibrit Savaşı ve DNS Tabanlı Cüzdan Hırsızlığı
Recorded Future değerlendirmesine göre Rusya, Şubat 2022'de Ukrayna'yı tam ölçekli işgalinin ardından Avrupa genelinde hibrit ve asimetrik savaş kullanımını tırmandırdı. Açıklamada bu faaliyetlerin bir ülkenin sınırından asker geçirmeyi veya bir devletin ordusunun düşman başkentini bombalamasını içermediği, bunun yerine psikolojik, siber ve fiziksel taktiklerden oluşan karmaşık bir set olduğu ifade edildi. Amaçlar arasında düşmanın savunma kabiliyetlerini test etmek, kritik altyapıyı zayıflatmak ve hükümet ile toplumda korku ortamı oluşturarak yanıt verme yeteneğini azaltmak sıralandı.Infoblox tarafından analiz edilen ve kendini Noir olarak adlandıran kripto para cüzdan boşaltıcı kiti ise DNS TXT kayıtlarını kullanarak Cloudflare Pages üzerinde çalışan havuzunun yerini tespit ediyor. Yükleyici, hangi arka uç havuzunun aktif olduğunu öğrenmek için herkese açık DoH hizmetleri üzerinden TXT kaydını sorguluyor. Infoblox, boşaltıcının seed phrase, parola veya özel anahtara ihtiyaç duymadığını, ilk okuma izinlerini aldıktan sonra kullanıcıya özel içerik uyarlayarak cüzdan için bir plan geliştirdiğini, ardından doğrudan transferden daha az alarm verici görünebilen harcama izinleri elde ederek hırsızlığı saldırgan kontrollü altyapı üzerinden gerçekleştirdiğini aktardı. Zararlı yazılımın yapay zeka yardımıyla oluşturulduğu ve sürdürüldüğü şüphesi dile getirildi.
Discord, Korku Yazılımı ve Canlı Ekran Gözetimi
Darktrace tarafından tespit edilen Rust tabanlı CikaBika Bot adlı uzaktan erişim truva atı, içinde kötü amaçlı LNK dosyası ve gömülü yük içeren PDF barındıran belge temalı bir yemle dağıtılıyor. Zararlı yazılım, Discord'u komuta kontrol için kullanmadan önce Nim yükleyici, PowerShell UAC atlatma ve DLL arama sırası ele geçirme tekniklerini kullanıyor. Keşif, uzaktan yürütme ve ngrok üzerinden veri sızdırma yeteneklerine sahip olan yazılım, ekran görüntüsü alma ve dosya transferini de destekliyor.Group-IB'e göre 2025 sonlarından bu yana yeraltı forumlarında pazarlanan KGB RAT adlı Windows RAT, tamamen tespit edilemez olduğu iddiasıyla satılıyor. Dahili crypter, HVNC, kimlik bilgisi hırsızlığı, fidye yazılımı ve alışılmadık psikolojik taciz yetenekleri içeriyor. Group-IB, yazılımın sessiz ve kalıcı kontrol sağlamasının yanı sıra geliştiricilerin "eğlenceli ayarlar" olarak tanımladığı çığlık fonksiyonları, ani korkutma ve zorunlu mavi ekran gibi özelliklerle kurban kaygısını silah haline getirdiğini belirtti. 0.1 sürümündeki bir KGB RAT sunucusuna atıf yapan halka açık bir ifşanın Ocak 2022 sonlarına tarihlenmesi, geliştiricinin yazılımı piyasaya sürmeden yıllarca test ettiğini gösteriyor.
Point Wild tarafından kod adı BotHelper RAT verilen .NET tabanlı başka bir RAT ise çok aşamalı bir bulaşma zinciriyle yayılıyor. İlk aşama, yerel x64 stager olarak bilgisayar adı, oturum açmış kullanıcı, işlemci yapılandırması ve yüklü belleği parmak izi gibi topluyor, ardından TLS sertifika doğrulamasını devre dışı bırakarak easyllms.xyz adresine HTTPS üzerinden bağlanıp uzun onaltılık tanımlayıcıyla korunan bir yoldan payload.bin adlı dosyayı indiriyor. İkinci aşama olan BotHelper RAT, kendisini gizli bir konuma kopyalıyor, her 30 dakikada bir yeniden başlatmak için zamanlanmış görev oluşturuyor, Antimalware Scan Interface'i yamıyor ve aynı sunucuya kaydolduktan sonra görev için bir dizi PHP uç noktasını yokluyor.
Netskope'a göre XWorm zararlı yazılımı ise bilgi hırsızından tam teşekküllü gözetim platformuna dönüştü. Eklenti sayısı 35'ten 46'ya çıktı. Temmuz 2025'ten bu yana tespit edilen son sürümler V6.4, V6.5 "XWorm Reborn", V7.2 ve V7.4 oldu. Maps eklentisi kullanıcı istemi olmadan GPS konumu sağlarken, Microphone eklentisi canlı ses akışı yapıyor, HBrowser kimlik bilgilerine dokunmadan kimliği doğrulanmış tarayıcı oturumlarının etkileşimli kontrolünü sağlayarak MFA'yı atlatıyor ve isteğe bağlı web kamerası yakalama da sunuluyor.
Adobe, Samsung, NVIDIA ve Altyapıdaki Kritik Açıklar
Adobe Experience Manager'ın yalnızca bulut sürümünü etkileyen dört açığın birleşimi kimlik doğrulamasız uzaktan kod yürütmeye imkan veriyor. Zincir, kimlik doğrulamasız DAM toplu içe aktarma, depolanmış siteler arası betik çalıştırma, güvenli olmayan XML ayrıştırma ve /bin/asynccommand üzerinden Groovy yürütmeyi içeriyor. Açıklar yamalandı.Samsung'ın deney takibi için kullanılan QA-Board aracındaki CVE-2026-110392 numaralı kritik açık CVSS 9.8 puanıyla kimlik doğrulamasız RCE'ye izin veriyor. Kullanıcı kontrollü verinin yetersiz nötralizasyonundan kaynaklanan kabuk komut enjeksiyonu sorunu Anthropic'in Claude Opus 5.5 modeli tarafından bildirildi ve yamalandı.
Güvenlik araştırmacısı Ziyi Guo'nun açıkladığı NVIDIA GPU Display Driver for Linux'taki CVE-2026-47595 numaralı açık ise CVSS 7.5 puanıyla Bad UVM olarak anılıyor. Bellek izinlerinin korunmaması nedeniyle ayrıcalıksız bir kullanıcının salt okunur belleğe yazmasına izin veren açık, kod yürütme, ayrıcalık yükseltme, hizmet reddi, bilgi ifşası, veri tahrifatı ve konteyner kaçışına yol açabiliyor. Araştırmacı, nvidia-persistenced sürecine exploit kodu enjekte ederek önce UVM tabanlı yerel ayrıcalık yükseltmeyi tetiklediklerini, ardından ayrıcalık bariyeri aşıldıktan sonra ana makinede tam root yetkisiyle komut çalıştırma elde ettiklerini anlattı.
Diğer altyapı açıkları arasında Harbor'daki GHSA-2phj-cp9f-qq6w numaralı SSRF açığı bulunuyor. CVSS 8.5 puanlı açık, kayıtlı herhangi bir kullanıcının proje oluşturarak webhook'u bulut meta veri uç noktasına yönlendirmesiyle sunucunun IAM kimlik bilgilerini çalmasına izin veriyor. OX Security tarafından bildirilen açık, CNCF açık kaynak konteyner kayıt defterini etkiliyor. EG Secure Solutions SiteGuard Server Edition'daki CVE-2026-106931 numaralı komut enjeksiyonu açığı ise 2.20 ve üzeri sürümlerde istatistik özelliği varsayılan olarak açık olan müşterileri etkiliyor ve root veya SYSTEM yetkileriyle rastgele işletim sistemi komutu çalıştırmaya izin veriyor; açık aktif olarak istismar ediliyor. Rapid7'nin açıkladığı Channel Software WebAlliance eCommerce'deki CVE-2026-108065 numaralı SQL enjeksiyonu CVSS 9.8 puanıyla veritabanından hassas verilerin okunmasına ve yüksek ayrıcalıklı veritabanı kullanıcısı durumunda sistem komutları çalıştırılmasına olanak tanıyor, henüz yama duyurulmadı. NSD DNS sunucusundaki dört yüksek şiddetli açık CVE-2026-101341, CVE-2026-101339, CVE-2026-101338 ve CVE-2026-101337, Palo Alto Networks'ten Qifan Zhang ve Gaurang Maheta'ya atfedildi ve NSD 4.15.3 ve üzerinde yamalandı. Xen projesindeki CVE-2026-79610 numaralı grant-table yarış durumu ise 4.0'dan itibaren tüm Xen sürümlerini etkiliyor, ayrıcalıksız misafirin host yetkisine yükselmesine izin verebiliyor; xsa517.patch ile düzeltildi ve geçici önlem olarak "gnttab=max-ver:1" önerildi. Keşif Anthropic Claude Opus'a, güvenlik teşhisi Vates'ten Teddy Astie'ye atfedildi. Quarkslab'e göre MyReport Updater 2.1.1'deki açık ise standart kullanıcı yetkisine sahip saldırganın TCP 9095 üzerinden gRPC ile referans sunucu ayarlayarak NT AUTHORITY\SYSTEM yetkileriyle istenen dizine dosya yazmasına ve ayrıcalıklı sürecin yükleyeceği DLL ile tam kontrol sağlamasına izin veriyor.
Android ve Chrome'da Yeni Korumalar, Kurumsal Savunmalar
Google, Android kullanıcılarını mobil dolandırıcılığa karşı korumak için Google Mesajlar ve üçüncü taraf mesajlaşma uygulamalarında çok katmanlı korumaları kullanıma sunduğunu açıkladı. Private AI Compute ile geliştirilmiş Dolandırıcılık Tespiti, Gemini Nano ile bağlantı güvenliği kontrolleri ve bilinmeyen bağlantılara dokunmadan önce yeniden tasarlanmış uyarılar bu kapsamda yer alıyor. Bildirim gölgesinden şüpheli mesaj uyarıları, yerel uygulamalarda, Chrome'da ve Android WebView'de hassas bilgileri gizleyen otomatik ekran paylaşımı gizliliği, uygulamaların arka planda sessizce çağrı yönlendirmeyi etkinleştirmesini engelleme ve Banco do Brasil ile Itaú Unibanco iş birliğinde banka aramaları için gerçek zamanlı doğrulama da duyuruldu. Google, Android'in gelen aramaları bankanın gerçekten arama başlatıp başlatmadığını gerçek zamanlı kontrol ettiğini, doğrulamadan geçemeyen aramaların kapatılıp kullanıcının uyarıldığını belirtti. Haziran 2026'dan bu yana yalnızca bu iki bankadan gelen 3 milyondan fazla sahte aramanın engellendiği bildirildi.Google ayrıca Chrome hata ödül programında bellek güvenliği açıkları için taban ödülleri 500 dolardan 2000 dolara dört katına çıkardı; tarayıcı, GPU ve ağ süreçlerindeki açıklar için araştırmacılar 20 bin dolara kadar kazanabiliyor. Anthropic, Fable 5.1 ve Opus 5.5 modellerinde korunan düşünme, iki aşamalı sınıflandırıcılar ve Claude yanıt vermeden önce engellenen istekler için ücretlendirme gibi önlemlerle damıtma saldırıları yoluyla veri toplamanın yaklaşık yüzde 90 ila 99 oranında azaltıldığını açıkladı. Mozilla, katı güvenlik, yönetişim ve uyumluluk gereksinimleri olan kuruluşlar için Firefox Enterprise'ı tanıttı. Microsoft ise kuruluşları sertifika sistemlerini kuantum sonrası kimlik doğrulamaya hazırlamaya çağırarak PKI, HSM ve güvenlik cihazlarının dağıtım öncesi test edilmesi gerektiğini, sertifika bağımlılıklarının envanterinin çıkarılmasını ve üretim dışı test ortamları oluşturulmasını önerdi.
Wordfence, must-use WordPress eklentisi olarak yüklenen ve kaldırılmaya karşı kendini onaran mekanizmalara sahip bir zararlı yazılımı detaylandırdı. EtherHiding tekniğiyle komuta kanalını Ethereum blok zincirindeki akıllı sözleşme arkasına gizleyen yazılım, yönetici erişimi oluşturma, sahte yönetici hesabını gizleme, yönetici parolalarını toplama, uzaktan site değiştirme, veri sızdırma ve dosya sistemindeki diğer WordPress kurulumlarına yayılma yeteneğine sahip. Meta ise birkaç hafta önce tespit edilen ve bir çalışanın çalınan kimlik bilgileriyle bazı GitHub depolarına girilmesiyle gerçekleşen ihlal sonrası çoğu ABD'deki kendi çalışanı olan yaklaşık 1500 kişiyi bilgilendirdiğini, erişimin kapatıldığını SecurityWeek aktardı.
Yapay Zeka Araçlarını Hedef Alan Hırsız Yazılımlar
Gen Digital'e göre Rust ile yazılan ve hizmet olarak zararlı yazılım modeliyle satılan Warden Stealer, kendi yükleyicisi ve yerleşik kripto para kırpıcısıyla geliyor ve yapay zeka asistanları ile ajan kodlama araçlarına ait yapılandırma dosyalarını ve yerel verileri hedefleyen ilk bilgi hırsızlarından biri olarak öne çıkıyor. Yapıları yoğun şekilde gizlenmiş ve düzenli olarak güncelleniyor.Flashpoint'e göre Nisan 2026'da ilk kez keşfedilen C# tabanlı CastleStealer'ın yeni sürümleri Chromium tabanlı tarayıcılarda uygulamaya bağlı şifrelemeyi atlatabiliyor, uzaktan komut yürütebiliyor ve çalınan bilgileri tek büyük arşiv yerine küçük şifreli iletimlerle sızdırabiliyor.
Symantec Tehdit Avcısı ekibine göre Aoki olarak da bilinen Aokigahara hırsızı ise Claude, OpenAI Codex, Cursor, Codeium ve Gemini gibi yapay zeka kodlama asistanlarının kullandığı kimlik ve oturum dosyalarını hedefliyor. API anahtarları ve OAuth veya oturum jetonlarının meşru geliştirici kimliği ve API kotası altında kötü amaçlı faaliyet yürütmeye, bağlı depolar, bulut hizmetleri ve CI/CD hatlarına erişmeye ve güvenilir kullanıcıdan geldiği varsayılan istekleri atlatmaya olanak tanıdığı belirtildi. Google'a ait Wiz'in geçen ay yayımladığı raporda yapay zeka hizmet sağlayıcı API anahtarlarının oldukça kazançlı olduğu, saldırganların bu anahtarlarla kendi iş yüklerini çalıştırabildiği veya erişimi yasa dışı LLM yeniden satış pazarında satabildiği ifade edildi.
K7 Labs ise Nuitka veya PyInstaller ile webhook yapılandırması entegre edilmiş özelleştirilmiş Windows yürütülebilir dosyaları üreten Python tabanlı bir oluşturucuyu inceledi. Hizmet olarak zararlı yazılım modeliyle satılan oluşturucu, tek başına hırsız betiği olarak çalışmak yerine operatörlerin anti-analiz, kalıcılık, kimlik bilgisi toplama ve veri sızdırma yeteneklerine sahip hırsız yükünü gömmesine olanak tanıyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.