
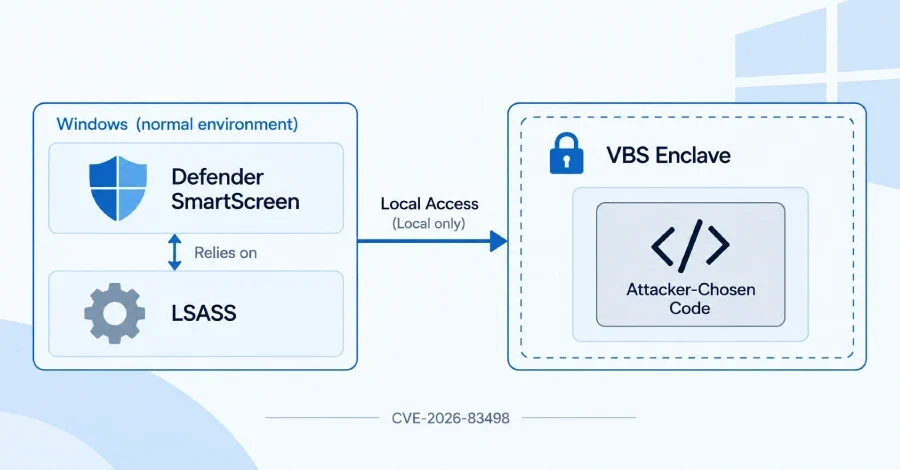
Güvenlik firması Doyensec'ten araştırmacılar, Windows 11'in en güvenilir bellek bölgesi olarak tasarlanan VBS enklav yapısını kırarak bu alanda kendi kodlarını çalıştırmayı başardı. Söz konusu enklav, Windows'un kimlik avına karşı koruma özelliğini destekleyen ve kullanıcı parolasının karma biçimde saklandığı bileşeni barındırıyor. Çalışma bir kavram kanıtı olarak laboratuvar ortamında gerçekleştirildi, gerçek saldırılarda kullanıldığına dair herhangi bir bulgu yok. Microsoft, açığı CVE-2026-83498 koduyla takip ederek 8 Eylül 2026 tarihli toplu güncellemede kapattı.
Araştırmacıların hedef aldığı enklav, Microsoft Defender SmartScreen bünyesindeki Gelişmiş Kimlik Avı Koruması'nın arkasındaki bileşen olan SFAPE.dll'dir. Bu özellik, kullanıcının yazdığı veya yapıştırdığı metni izler; Windows oturum açma parolasının Notepad gibi güvensiz bir alana ya da bir kimlik avı sayfasına girilmesi durumunda uyarı verir. Parolayı açığa çıkarmadan bu karşılaştırmayı yapabilmek için Windows, oturum açma sırasında parolayı keser ve karma biçimde enklav içinde saklar. Windows 11 sistemlerde bu enklavı yükleyen program, oturum açma kimlik bilgilerini yöneten ve SYSTEM olarak çalışan lsass.exe'dir.
Buradan itibaren başka bir işlevdeki zamanlama hatası denetimli bir silme işlemini tetikliyor. Bu silme, enklavın saklı bir nesneyi nasıl aradığını yönlendiriyor; ortaya çıkan okuma ve yazma işlemleri araştırmacıların enklavın hangi kodları çalıştırabileceğine karar veren tabloyu değiştirmesine olanak tanıyor. Sonuç olarak saldırgan seçimli kod enklav içinde çalışıyor. Araştırma enklavın yalıtımını kırdı; bir kullanıcının parolasının okunduğunu ya da çalındığını göstermedi. Microsoft'un danışma belgesi de etkiyi enklav içinden veri sızıntısı veya kod yürütme olarak tanımlıyor.
Bununla birlikte bu düzeltmenin ötesinde süregelen bir boşluk var. Windows'un açıklı sürücüler için tuttuğu engelleme listesinin bir benzeri açıklı enklav için mevcut değil; Eylül ilkesi yalnızca eski SFAPE dosyasını engelliyor. Doyensec, 2023 tarihli CVE-2023-36880 açığına sahip eski bir Microsoft Edge enklavının hâlâ yüklenebilir durumda olduğunu belirtti. Bunun kasıtlı bir tercih mi yoksa bir gözden kaçırma mı olduğu belirsiz. Bu durum önem taşıyor; çünkü imzalı ama açıklı bir enklavı yüklemek, daha önce Akamai ve Outflank'ın araştırmalarında da gündeme gelen ve güvenlik araçlarından kod ile veriyi gizlemek için kullanılan bilinen bir yöntem. Bir açıklı enklavı engellerken diğerini yüklenebilir bırakmak bu yöntemi kullanılabilir kılmaya devam ediyor.
Araştırma, Doyensec tarafından yamanın yayımlanmasından bir ayı aşkın süre sonra, 13 Ekim'de kamuoyuyla paylaşıldı.
VBS Enklav Nedir ve Neden Önemlidir?
VBS (Sanallaştırma Tabanlı Güvenlik) enklav, normal bir Windows programının yüklediği ancak çalışmaya başladıktan sonra okuyamadığı veya değiştiremediği imzalı bir kütüphanedir. Windows hipervizörü, enklav belleğini VTL1 ya da Yalıtılmış Kullanıcı Modu olarak adlandırılan daha güvenilir bir katmanda tutar; normal dünya olarak bilinen VTL0'daki sıradan kod buraya ulaşamaz. Bu mimari, bir saldırgan normal çekirdeği ele geçirmiş ya da SYSTEM ayrıcalıklarıyla çalışıyor olsa bile enklav içindeki verileri korumayı amaçlar. Doyensec'in araştırması bu güvenceyi fiilen kırarak saldırgan seçimli kodun o güvenilir katmanda çalıştırılabildiğini gösterdiği için dikkat çekicidir.Araştırmacıların hedef aldığı enklav, Microsoft Defender SmartScreen bünyesindeki Gelişmiş Kimlik Avı Koruması'nın arkasındaki bileşen olan SFAPE.dll'dir. Bu özellik, kullanıcının yazdığı veya yapıştırdığı metni izler; Windows oturum açma parolasının Notepad gibi güvensiz bir alana ya da bir kimlik avı sayfasına girilmesi durumunda uyarı verir. Parolayı açığa çıkarmadan bu karşılaştırmayı yapabilmek için Windows, oturum açma sırasında parolayı keser ve karma biçimde enklav içinde saklar. Windows 11 sistemlerde bu enklavı yükleyen program, oturum açma kimlik bilgilerini yöneten ve SYSTEM olarak çalışan lsass.exe'dir.
Saldırının Teknik Adımları
Doyensec, saldırıyı küçük bir hatadan başlatarak adım adım genişletti. Enklavın Initialize işlevi ikinci kez çağrıldığında, çağıran programın denetlediği bir adrese sabit dört baytlık bir hata değeri yazıyor; üstelik bu ikinci çağrıda ilk çağrının gerçekleştirdiği adres denetimi atlanıyor. Araştırmacılar bu durumu açıklarken bunu keyfi bir yazma işlemi olarak nitelendirmenin büyük bir abartı olacağını bizzat belirtiyor. Ancak bu tek yazma, doğru noktaya yönlendirildiğinde enklavın kendi belleğini ana sistemin belleğinden ayırt etmek için kullandığı değeri bozuyor ve güvenlik denetimi çalışmaz hale geliyor.Buradan itibaren başka bir işlevdeki zamanlama hatası denetimli bir silme işlemini tetikliyor. Bu silme, enklavın saklı bir nesneyi nasıl aradığını yönlendiriyor; ortaya çıkan okuma ve yazma işlemleri araştırmacıların enklavın hangi kodları çalıştırabileceğine karar veren tabloyu değiştirmesine olanak tanıyor. Sonuç olarak saldırgan seçimli kod enklav içinde çalışıyor. Araştırma enklavın yalıtımını kırdı; bir kullanıcının parolasının okunduğunu ya da çalındığını göstermedi. Microsoft'un danışma belgesi de etkiyi enklav içinden veri sızıntısı veya kod yürütme olarak tanımlıyor.
Saldırının Sınırları ve Gerekli Koşullar
Saldırı uzaktan çalışmıyor. Makinede halihazırda çalışan ve enklavı yükleyip çağıran bir programa ihtiyaç duyuyor; SFAPE için bu program LSASS'tır. Microsoft'un kendi değerlendirmesi de aynı noktaya işaret ediyor: saldırı vektörü yerel, saldırganın düşük düzeyde erişime ihtiyacı var ve kullanıcıdan herhangi bir yardım gerekmiyor. Kısaca bu yöntem, dışarıdan içeri girmek için değil, halihazırda bir dayanak noktası edinmiş kodun yanındaki daha güvenilir katmana ulaşması için bir yol sunuyor. Microsoft açığı Kritik olarak değerlendiriyor, CVSS puanı 7.8 ve yetki yükseltme sınıfında yer alıyor. Şirket, açığın istismar edilmediğini ve düzeltme yapılmadan önce kamuoyuna açıklanmadığını belirtiyor; aynı sorunu şirket içinde de tespit ettiğini de aktarıyor.Microsoft'un Düzeltmesi ve Kalan Boşluk
Microsoft, açığı Windows 11 sürümleri 24H2 ve 25H2 için 8 Eylül 2026 tarihli KB5124008 toplu güncellemesiyle kapattı. Doyensec eski ve yeni dosyaları karşılaştırdığında yamalı enklavın artık ilk yazma işleminden önce adresi denetlediğini ve zamanlama hatasının dayandığı işlevi sıkılaştırdığını tespit etti. Güncelleme ayrıca eski, açıklı enklavın hiç yüklenmemesini sağlayan yeni bir ilkeyle birlikte geliyor; böylece yamalı bir sistem bu dosyayı çalıştıramıyor. Uygulanacak ayrı bir geçici çözüm bulunmuyor; yapılması gereken tek şey güncellemeyi yüklemek.Bununla birlikte bu düzeltmenin ötesinde süregelen bir boşluk var. Windows'un açıklı sürücüler için tuttuğu engelleme listesinin bir benzeri açıklı enklav için mevcut değil; Eylül ilkesi yalnızca eski SFAPE dosyasını engelliyor. Doyensec, 2023 tarihli CVE-2023-36880 açığına sahip eski bir Microsoft Edge enklavının hâlâ yüklenebilir durumda olduğunu belirtti. Bunun kasıtlı bir tercih mi yoksa bir gözden kaçırma mı olduğu belirsiz. Bu durum önem taşıyor; çünkü imzalı ama açıklı bir enklavı yüklemek, daha önce Akamai ve Outflank'ın araştırmalarında da gündeme gelen ve güvenlik araçlarından kod ile veriyi gizlemek için kullanılan bilinen bir yöntem. Bir açıklı enklavı engellerken diğerini yüklenebilir bırakmak bu yöntemi kullanılabilir kılmaya devam ediyor.
Araştırma, Doyensec tarafından yamanın yayımlanmasından bir ayı aşkın süre sonra, 13 Ekim'de kamuoyuyla paylaşıldı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.