
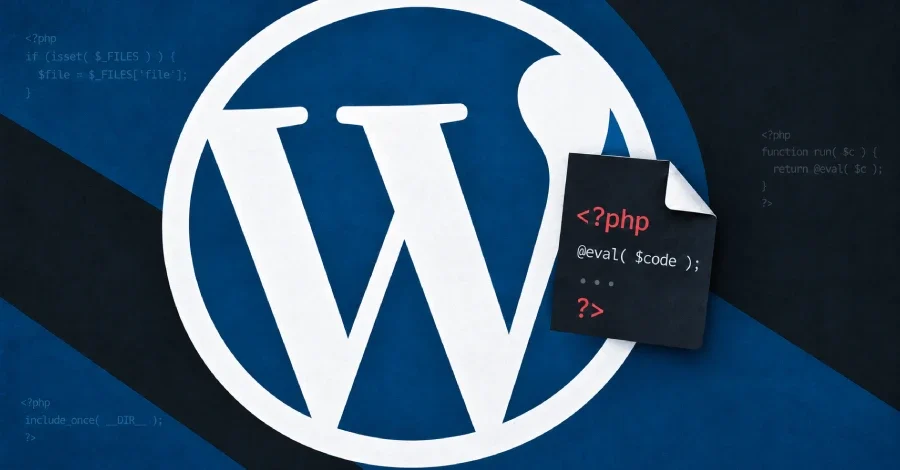
WordPress için geliştirilen Bricksforge eklentisinde maksimum ciddiyet düzeyinde bir güvenlik açığı tespit edildi ve bu açığın gerçek dünya saldırılarında aktif biçimde kullanıldığı belirlendi. CVE-2026-85097 olarak kayıt altına alınan ve CVSS puanı 10.0 olan açık, herhangi bir kimlik doğrulaması yapılmadan saldırganların etkilenen WordPress sitelerine keyfi PHP kodu yükleyip çalıştırmasına imkân veriyor. WordPress güvenlik şirketi Patchstack, bu açığa yönelik ilk saldırı girişimlerini 7 Ekim 2026 tarihinde saat 21:47 UTC itibarıyla tespit ettiğini açıkladı.
Saldırı süreci dört adımda gerçekleşiyor: İlk olarak saldırgan, kimlik doğrulaması gerektirmeyen bricksforge_regenerate_nonce AJAX uç noktasından geçerli bir nonce değeri alıyor. Ardından hem geçerli bir resim hem de PHP kodu barındıran GIF/PHP poliglot dosyasını geçici yükleme dizinine gönderiyor; bu dosya MIME denetimini geçiyor. Sonraki adımda saldırgan, file yolunun doğrulanmış GIF dosyasını gösterdiği ancak url alanının .php uzantısıyla bittiği özel bir form gönderiyor. Bricksforge, gönderilen meta veriye güvenerek dosya içeriğini PHP konumuna yerleştiriyor ve ilgili dosya talep edildiğinde gömülü kod çalıştırılıyor.
Wordfence'in açıklamasına göre saldırganlar, uzantı filtreleme mekanizmalarını aşmak için birden fazla yöntem deniyor: .php5, .php7 veya .phtml gibi alternatif PHP uzantıları, .PHP, .Php veya .pHp gibi büyük-küçük harf manipülasyonları ve .%70hp, %2ephp gibi kodlanmış uzantılar bunların başında geliyor.
Toplamda 63 benzersiz kaynak IP adresinden gerçekleştirilen saldırılarda altı adres tüm isteklerin yaklaşık yüzde 46'sını oluşturuyor. Bu adresler şunlar: 177.75.57[.]20, 23.97.62[.]146, 84.247.60[.]125, 38.154.185[.]97, 150.109.16[.]166 ve 153.75.90[.]146.
Saldırılar; /wp-json/bricksforge/v1/form_submit REST API uç noktasını ya da bricksforge_form_submit eylemiyle birlikte /wp-admin/admin-ajax.php uç noktasını hedef alıyor ve her iki durumda da özel hazırlanmış bir temporaryFileUploads parametresi kullanılıyor.
Site sahiplerine, temporaryFileUploads parametresi içeren /wp-json/bricksforge/v1/form_submit uç noktasına gelen istekleri denetlemeleri tavsiye ediliyor. Bunun yanı sıra tekrarlanan form gönderimleri ile /wp-content/uploads/bricksforge/tmp/ dizininde beklenmedik PHP dosyalarının varlığı da incelenmeli.
Patchstack'e göre söz konusu yük, oturum açmış bir yöneticinin tarayıcısı içinde çalışmak üzere tasarlanmış bir WordPress saldırı sonrası kalıcılık aracı niteliği taşıyor. Tetiklendiğinde kurbanın kimliği doğrulanmış wp-admin oturumunu kötüye kullanarak kötü amaçlı bir WordPress eklentisi yüklüyor, yeni bir yönetici hesabı oluşturuyor, ek bir gizli kalıcılık mekanizması devreye sokuyor ve sonuçları saldırgan kontrolündeki altyapıya bildiriyor. Eklenti ayrıca Kullanıcılar ekranında görünmeyen gizli bir WordPress yöneticisi oluşturuyor ve sitenin en eski yöneticisi olarak kimlik doğrulaması yapan bir sihirli giriş URL'si kuruyor.
WPC Product Bundles for WooCommerce için 8.6.7, Ninja Forms için ise 3.15.4 sürümlerine güncelleme yapılması daha fazla istismarı engelliyor; ancak mevcut bir enfeksiyonu temizlemiyor. Bu nedenle site sahiplerinin gizli yönetici hesapları için veritabanını doğrudan sorgulamaları, zorunlu eklenti dizinini kontrol etmeleri ve web sunucu günlüklerini incelemeleri gerekiyor.
Bu dönemde saldırganların en çok hedef aldığı beş açık şunlar: LiteSpeed Cache eklentisini etkileyen CVE-2024-28000 (CVSS: 9.8), WPGraphQL'i etkileyen CVE-2019-9879 (CVSS: 9.8), Frontend File Manager ve N-Media Post Front-end Form eklentilerini etkileyen CVE-2016-15042 (CVSS: 9.8), WooCommerce Payments'ı etkileyen CVE-2023-28121 (CVSS: 9.8) ve SureTriggers'ı etkileyen CVE-2025-3102 (CVSS: 8.1). Saldırı kaynaklı IP adreslerinin büyük çoğunluğu ABD'den geliyor; bunu Almanya, Çekya, Avustralya, Norveç, Fransa, Ukrayna, Hollanda, İsviçre ve Brezilya izliyor.
Açık Nasıl Çalışıyor?
Güvenlik açığının temelinde, form gönderimi sırasında temporaryFileUploads parametresi içindeki url alanının yetersiz biçimde doğrulanması yatıyor. Bricksforge, bir dosya ilk yüklendiğinde MIME türünü denetliyor; ancak form daha sonra gönderildiğinde, istemcinin sunduğu dosya meta verilerine güveniyor ve temporaryFileUploads parametresi içindeki url alanını doğrulamıyor.Saldırı süreci dört adımda gerçekleşiyor: İlk olarak saldırgan, kimlik doğrulaması gerektirmeyen bricksforge_regenerate_nonce AJAX uç noktasından geçerli bir nonce değeri alıyor. Ardından hem geçerli bir resim hem de PHP kodu barındıran GIF/PHP poliglot dosyasını geçici yükleme dizinine gönderiyor; bu dosya MIME denetimini geçiyor. Sonraki adımda saldırgan, file yolunun doğrulanmış GIF dosyasını gösterdiği ancak url alanının .php uzantısıyla bittiği özel bir form gönderiyor. Bricksforge, gönderilen meta veriye güvenerek dosya içeriğini PHP konumuna yerleştiriyor ve ilgili dosya talep edildiğinde gömülü kod çalıştırılıyor.
Wordfence'in açıklamasına göre saldırganlar, uzantı filtreleme mekanizmalarını aşmak için birden fazla yöntem deniyor: .php5, .php7 veya .phtml gibi alternatif PHP uzantıları, .PHP, .Php veya .pHp gibi büyük-küçük harf manipülasyonları ve .%70hp, %2ephp gibi kodlanmış uzantılar bunların başında geliyor.
Saldırı Örüntüleri ve Kaynak IP'ler
Patchstack'in telemetri verilerine göre saldırı faaliyetlerinde iki ayrı küme öne çıkıyor. Birinci kümede 44 IP adresi, birbirinin aynısı yüklerle saniyeler içinde 56 istek gönderdi. İkinci kümede ise üç IP adresi, aynı geçici dosyaya karşı PHP uzantılarının ve kodlamalarının 25 farklı varyasyonunu denedi. Her iki örüntü de dönen proxy'ler veya dağıtık altyapı üzerinden otomatikleştirilmiş saldırıya işaret ediyor; ancak Patchstack, bu faaliyetin tek bir tehdit aktörüne atfedilmesini mümkün kılmadığını vurguluyor.Toplamda 63 benzersiz kaynak IP adresinden gerçekleştirilen saldırılarda altı adres tüm isteklerin yaklaşık yüzde 46'sını oluşturuyor. Bu adresler şunlar: 177.75.57[.]20, 23.97.62[.]146, 84.247.60[.]125, 38.154.185[.]97, 150.109.16[.]166 ve 153.75.90[.]146.
Saldırılar; /wp-json/bricksforge/v1/form_submit REST API uç noktasını ya da bricksforge_form_submit eylemiyle birlikte /wp-admin/admin-ajax.php uç noktasını hedef alıyor ve her iki durumda da özel hazırlanmış bir temporaryFileUploads parametresi kullanılıyor.
Etkilenen Sürümler ve Yama Bilgisi
Güvenlik açığı, Bricksforge'un 3.1.8.9 dahil tüm önceki sürümlerini etkiliyor. Düzeltme ilk olarak 3.1.8.10 sürümünde yayımlandı. Kullanıcıların mevcut tehdidi tamamen ortadan kaldırmak için eklentiyi 4.0.1 sürümüne güncellemeleri öneriliyor. Başarılı bir saldırı; saldırganın WordPress sitesinin kontrolünü ele geçirmesine, web shell yerleştirmesine, hassas verileri okumasına ve kalıcı erişim sağlamasına yol açabilir.Site sahiplerine, temporaryFileUploads parametresi içeren /wp-json/bricksforge/v1/form_submit uç noktasına gelen istekleri denetlemeleri tavsiye ediliyor. Bunun yanı sıra tekrarlanan form gönderimleri ile /wp-content/uploads/bricksforge/tmp/ dizininde beklenmedik PHP dosyalarının varlığı da incelenmeli.
WPC Product Bundles ve Ninja Forms Eklentilerinde de Aktif Saldırı
Bricksforge açığının yanı sıra tehdit aktörleri, birbiriyle ilişkisiz iki WordPress eklentisindeki siteler arası betik çalıştırma (XSS) açıklarını da kullanıyor. WPC Product Bundles for WooCommerce eklentisindeki CVE-2026-93836 ve Ninja Forms eklentisindeki CVE-2026-94504 açıklarının her ikisi de 7.1 CVSS puanı taşıyor. Saldırganlar bu açıklar aracılığıyla, arka kapı eklentisi yükleyip sahte yönetici hesapları oluşturabilen bir JavaScript yükü olan x.js dosyasını dağıtıyor.Patchstack'e göre söz konusu yük, oturum açmış bir yöneticinin tarayıcısı içinde çalışmak üzere tasarlanmış bir WordPress saldırı sonrası kalıcılık aracı niteliği taşıyor. Tetiklendiğinde kurbanın kimliği doğrulanmış wp-admin oturumunu kötüye kullanarak kötü amaçlı bir WordPress eklentisi yüklüyor, yeni bir yönetici hesabı oluşturuyor, ek bir gizli kalıcılık mekanizması devreye sokuyor ve sonuçları saldırgan kontrolündeki altyapıya bildiriyor. Eklenti ayrıca Kullanıcılar ekranında görünmeyen gizli bir WordPress yöneticisi oluşturuyor ve sitenin en eski yöneticisi olarak kimlik doğrulaması yapan bir sihirli giriş URL'si kuruyor.
WPC Product Bundles for WooCommerce için 8.6.7, Ninja Forms için ise 3.15.4 sürümlerine güncelleme yapılması daha fazla istismarı engelliyor; ancak mevcut bir enfeksiyonu temizlemiyor. Bu nedenle site sahiplerinin gizli yönetici hesapları için veritabanını doğrudan sorgulamaları, zorunlu eklenti dizinini kontrol etmeleri ve web sunucu günlüklerini incelemeleri gerekiyor.
WordPress'te Q2 2026 Güvenlik Açığı Eğilimleri
Wordfence verilerine göre 2026 yılının ikinci çeyreğinde WordPress ile ilgili toplam 2.073 güvenlik açığı yayımlandı. Yüksek tehdit düzeyindeki açık sayısı bir önceki çeyreğe kıyasla yüzde 15,2 artarak 182'ye ulaştı. Aynı dönemde yaklaşık 573.000 WordPress sitesinin ele geçirildiği belirlendi.Bu dönemde saldırganların en çok hedef aldığı beş açık şunlar: LiteSpeed Cache eklentisini etkileyen CVE-2024-28000 (CVSS: 9.8), WPGraphQL'i etkileyen CVE-2019-9879 (CVSS: 9.8), Frontend File Manager ve N-Media Post Front-end Form eklentilerini etkileyen CVE-2016-15042 (CVSS: 9.8), WooCommerce Payments'ı etkileyen CVE-2023-28121 (CVSS: 9.8) ve SureTriggers'ı etkileyen CVE-2025-3102 (CVSS: 8.1). Saldırı kaynaklı IP adreslerinin büyük çoğunluğu ABD'den geliyor; bunu Almanya, Çekya, Avustralya, Norveç, Fransa, Ukrayna, Hollanda, İsviçre ve Brezilya izliyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.