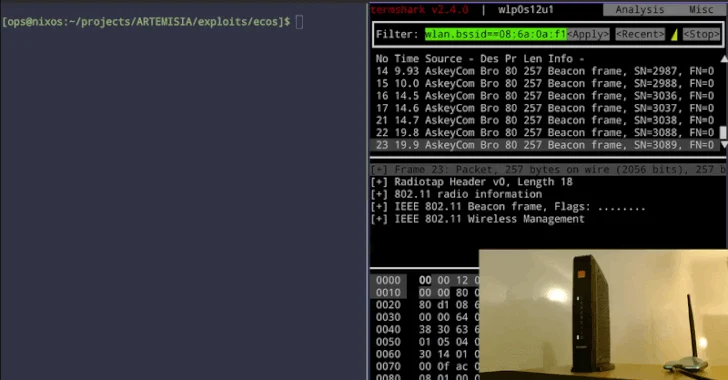
Broadcom'un Wi-Fi kurulum yazılımındaki bir açık, radyo menzili içindeki bir saldırganın Wi-Fi şifresini bilmeden ve herhangi bir eşleştirme adımı olmadan Broadcom tabanlı router'larda root yetkisiyle kod çalıştırmasına olanak tanıyor. Açığı 16 Ekim'de açıklayan güvenlik araştırmacısı Quentin Kaiser, saldırının Belçika'daki üç internet sağlayıcısının dağıttığı ev tipi modemler üzerinde çalıştığını gösterdi; bir vakada cihazdan Wi-Fi şifresini okudu, diğerinde ise havadan uzak kabuk açtı. Araştırmacıya göre açık için henüz bir CVE atanmadı ve etkilenen router'lara yönelik bir yama da dağıtılmadı.
Açık, Broadcom'un Wi-Fi Protected Setup (WPS) sürümünde bulunuyor. WPS, bir cihazın Wi-Fi şifresi yazılmadan ağa katılmasını sağlayan özellik olarak biliniyor. Kaiser'in bulgularına göre Broadcom'un kodu, parçalanmış WPS kurulum mesajlarının yeniden birleştirilmesini hatalı işliyor. Bu hata nedeniyle menzildeki bir saldırgan, özel olarak hazırlanmış mesajlar göndererek router'ın belleğini bozabiliyor. Kaiser bu bellek bozulması üzerinden iki istismar geliştirdi: biri cihazdan belleği geri okumayı, diğeri ise cihaz üzerinde kendi kodunu çalıştırmayı sağlıyor. Saldırı herhangi bir giriş gerektirmiyor ve yalnızca yakın mesafeden değil, mesafeli olarak da çalışıyor. Kaiser, bu açığı kullanan gerçek dünya saldırılarına dair bir bulguya rastlamadığını, çalışan istismarların kendisine ait olduğunu belirtiyor.
Açık Nasıl Çalışıyor: Parçalı WPS Mesajlarında Bellek Bozulması
Kaynağa göre sorunun kökeni, Broadcom'un WPS kodunun parçalı mesajları yeniden birleştirme biçiminde yatıyor. Saldırgan, menzil içindeyken art arda hatalı kurgulanmış WPS kurulum mesajları gönderiyor ve bu mesajlar router tarafında bellek bozulmasına yol açıyor. Bozulma kontrol edilebilir hale geldiğinde, Kaiser'in geliştirdiği yöntemler devreye giriyor. İlk yöntem, cihazın belleğini okuyarak hassas verileri dışarı sızdırmayı mümkün kılıyor. İkinci yöntem ise doğrudan kod çalıştırmaya odaklanıyor ve saldırgana cihaz üzerinde root yetkisi kazandırıyor. Her iki yöntem de ağ şifresi veya kullanıcı etkileşimi gerektirmiyor. Kaiser'in aktardığına göre istismar, Wi-Fi çerçeveleri üzerinden taşındığı için harici bir sunucuya ihtiyaç duymadan da komut çalıştırılabiliyor.
Belçika'da Test Edilen Modemler ve Elde Edilen Erişim
Kaiser, açığı Belçika'da faaliyet gösteren sağlayıcıların ev modemleri üzerinde fiilen denedi. Orange Belgium tarafından verilen Askey üretimi TCG3000 modelinde istismar, router'ın sakladığı ayarlardan Wi-Fi şifresini (PSK) okudu, bu bilgiyi havadan geri gönderdi ve ardından aynı şifreyle ağa katıldı. Proximus tarafından verilen Sagemcom üretimi BBOX3V+ modelinde ise istismar, Wi-Fi çerçeveleri üzerinden taşınan bir ters kabuk (reverse shell) açtı. Bu, saldırgana uzaktan komut satırı sağlayan bir erişim anlamına geliyor ve dış bir sunucuya gerek kalmadan gerçekleştirildi. Her iki deneme de herhangi bir oturum açma olmadan yapıldı. Kaiser, açığın Belçika'daki dört büyük sağlayıcıdan üçünde mevcut ve istismar edilebilir olduğunu tespit etti: Proximus, Orange Belgium ve VOO. Dördüncü sağlayıcı Telenet'in de etkilenmiş olabileceğini ancak test için bir cihaza erişemediğini belirtti. Kaiser, Belçika'da sağlayıcı başına etkilenen modem sayısının yüz binlerle ifade edilebileceğini, ancak bu sayıların kaba tahminler olduğunu vurguluyor.
Hangi Cihazlar Etkileniyor: Ebedi Açık ve Yama Bekleyen Modeller
Broadcom'un WPS kodu, onlarca üreticinin router ve erişim noktalarına gömülü durumda ve Kaiser, dünya genelinde milyonlarca cihazın etkilenmiş olabileceğini tahmin ediyor. Etkilenen yongalar iki aileye ayrılıyor. Eski eCos tabanlı modeller arasında BCM3380, BCM3383 ve BCM33834 bulunuyor. Kaiser, bu modellerde kullanılabilir bir düzeltme bulamadığını ve bu nedenle açığı bu cihazlar için asla yama almayacak bir "forever day" yani kalıcı açık olarak nitelendiriyor. Daha yeni Linux tabanlı modeller arasında ise BCM3390, BCM65xx ve BCM68xx yer alıyor. Bu gruptaki cihazların, üreticileri Wi-Fi yazılımını değiştirdiği takdirde düzeltilebileceği belirtiliyor. Kaiser'in yayımladığı daha geniş liste, Cisco küçük işletme erişim noktalarından Huawei ve ARRIS router'lara kadar uzanıyor. Ancak bu liste, doğrulanmış ve doğrulanmamış girişleri bir arada içeriyor ve bazı kayıtlar yalnızca bir cihazı "muhtemelen savunmasız" olarak işaretleyen otomatik bir kontrole dayanıyor.
Neden Yama ve CVE Yok: 2010'dan Gelen Kod ve Broadcom'un Tutumu
Açık yeni değil. Kaiser, ilgili kodun en az 2010 yılına kadar uzandığını ve Broadcom'un 2018'de eksik bir düzeltme yayımladığını aktarıyor. Şirketin daha sonra müşterilerine düzeltmeye güvenmek yerine hostapd adlı farklı bir Wi-Fi yazılım paketine geçmelerini önerdiği belirtiliyor. Eski eCos yongalarında ise hiçbir zaman çalışan bir düzeltme yayımlanmadığı, bu nedenle bu cihazlarda açığın kalıcı olduğu ifade ediliyor. Açık için bir CVE, yani savunucuların ve üreticilerin bir açığı takip etmesini sağlayan izleme kimliği de atanmadı. Kaiser, Broadcom'un açığı 2018'den beri bildiğini ve başkalarından da duyduğunu kendisine söylediğini, ancak bir CVE kaydı oluşturmayı ve kamuoyuna açıklama yapmayı reddettiğini, bu nedenle çok sayıda cihaz üreticisinin yama yapmadığını düşünüyor. Kaiser konuyu CERT Coordination Center'a taşıdığında, Broadcom'un kendi ürünleri için CVE atama yetkisini elinde bulundurması ve bunu yapmayı reddetmesi nedeniyle başvurunun aynı gün kapatıldığı aktarılıyor. The Hacker News'in 19 Ekim itibarıyla yaptığı kontrolde de açık için bir CVE bulunamadı.
Savunmacılar Ne Yapabilir: Tespit Yöntemleri ve Değişim Önerisi
Kaynağa göre şu anda kurulacak bir yama bulunmuyor ve Kaiser'in havadan saldırıyı engelleyecek bir ayara işaret ettiği bir çözüm de yok. Bunun yerine araştırmacı, etkilenen ekipmanı bulmaya yardımcı olacak iki yöntem sunuyor. İlki, çıkarılmış donanım yazılımı içinde savunmasız kodu tespit eden YARA kuralları. İkincisi ise canlı bir erişim noktasını dinleyen ve savunmasız görünüp görünmediğini raporlayan bir betik. Her iki yöntem de triyaj yardımı olarak tanımlanıyor. Kaiser, yama almış bir cihazın bile kurallarla eşleşebileceğini, bu nedenle bir eşleşmenin doğrulanmış bir bulgu değil, daha fazla kontrol için bir gerekçe olduğunu belirtiyor. Asla düzeltilmeyecek cihazlar için pratik seçenek olarak değişim öneriliyor. Kaiser, açığı internet üzerinden değil, yakındaki Wi-Fi üzerinden hedefe ulaşan saldırganlar için uygun olarak nitelendiriyor ve bu tekniğin Rus devlet destekli hackerlar tarafından ağları karşı sokaktan ihlal etmek için kullanıldığını hatırlatıyor.
Sıkça Sorulan Sorular
Açığı kim ve ne zaman açıkladı?
Güvenlik araştırmacısı Quentin Kaiser, açığı 16 Ekim'de açıkladı ve Belçika'daki ev modemleri üzerinde çalışan istismarları gösterdi.
Açık nasıl istismar ediliyor ve neye izin veriyor?
Broadcom'un WPS kodunun parçalanmış kurulum mesajlarını hatalı birleştirmesi bellek bozulmasına yol açıyor. Menzildeki saldırgan, özel mesajlarla belleği okuyabiliyor ve root yetkisiyle kendi kodunu çalıştırabiliyor; Wi-Fi şifresi veya eşleştirme gerekmiyor.
Hangi cihazlar ve sağlayıcılar etkilendi?
Etkilenen yongalar arasında eCos tabanlı BCM3380, BCM3383, BCM33834 ve Linux tabanlı BCM3390, BCM65xx, BCM68xx bulunuyor. Belçika'da Proximus, Orange Belgium ve VOO modemlerinde açık doğrulanıp istismar edildi; Telenet test edilemedi. Cisco, Huawei ve ARRIS gibi markaları içeren geniş liste ise doğrulanmış ve muhtemel kayıtları birlikte içeriyor.
Neden CVE ve yama bulunmuyor?
Kaiser'e göre kod en az 2010'dan beri var, Broadcom 2018'de eksik bir düzeltme yayımlayıp hostapd'ye geçiş önerdi. Eski eCos yongalarında çalışan düzeltme hiç yayımlanmadı. Broadcom CVE kaydı oluşturmayı reddettiği için CERT Coordination Center başvurusu aynı gün kapatıldı ve 19 Ekim itibarıyla CVE bulunamadı.
Savunmacılar cihazlarının etkilenip etkilenmediğini nasıl anlayabilir?
Kaiser'in paylaştığı YARA kuralları çıkarılmış donanım yazılımında savunmasız kodu arıyor, bir betik ise canlı erişim noktasını dinleyerek savunmasız görünüp görünmediğini raporluyor. Her ikisi de triyaj yardımı; eşleşme tek başına doğrulanmış bulgu sayılmıyor ve asla yama almayacak cihazlar için değişim öneriliyor.

 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.