
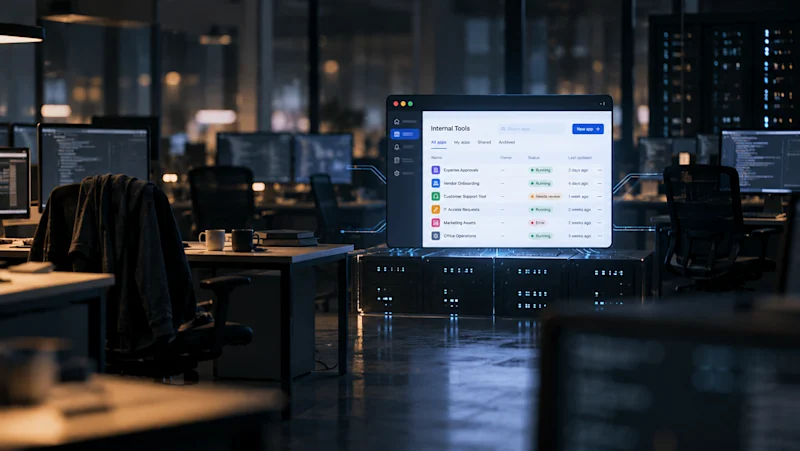
Yapay zekanın herkesin yazılım geliştirip hızla kullanıma sunmasını kolaylaştırması, yönetişim ve hesap verebilirlik yapılarının aynı hızda gelişmemesine neden oluyor. Retool tarafından sunulan ve 307 üst düzey teknoloji ve güvenlik lideriyle yapılan yeni bir araştırma, yapay zeka ile üretilen araçlar üretimde bir arızaya yol açtığında liderlerin yüzde 44'ünün kimin sorumlu olduğuna dair net bir varsayılan tanıma sahip olmadığını gösteriyor. Araştırmaya katılan liderlerin çoğu, izleme altyapısı yetersiz olduğu için son bir yılda böyle bir olay yaşayıp yaşamadıklarını bile söyleyemiyor.
Araştırma, araçlar kullanıma sunulduktan sonra ne olacağına odaklanan liderlerin, yapay zekanın vaat ettiği verimlilik kazanımlarını, bu kazanımları sessizce tüketen araç yayılımına yol açmadan elde edebildiğine işaret ediyor. Bu noktada yönetişim belirleyici bir rol üstleniyor. Bulgular, yetkinlik artarken hesap verebilirliğin aynı ölçüde ilerlemediğini ortaya koyuyor.
Ankete katılan liderlerin yüzde 90'ı yapay zeka destekli geliştirmeyi mümkün kılma yönünde artan bir baskı hissettiklerini bildirdi ve büyük çoğunluk bu durumu net bir verimlilik kazancı olarak tanımladı. Ancak daha fazla kişinin daha hızlı ve daha az geleneksel mühendislik katılımıyla daha fazla yazılım geliştirdiği bu yönelim, organizasyonel yapılarda kimin neyi sahiplendiğine dair belirsizliği de beraberinde getirdi.
Araştırmaya göre, daha fazla kişinin yazılım geliştirmesi ve bunu daha hızlı yapması artık yerleşik bir eğilim. Buna karşın, bu kişilerin inşa ettiklerinin sahipliğini belirleyen organizasyonel yapılar aynı hızda değişmedi.
Ankete katılan bir CITO, yapay zeka kaynaklı hataların sessiz doğasına ilişkin olarak, "Herkes bir öğleden sonra bir araç teslim edebildiğinde, kimse onu sürdürmek için gönüllü olmuyor. Çürüme, bir şey bozulana kadar görünmez kalıyor" ifadesini kullandı. Bu durum, net bir sahibi veya güvenlik gözetimi olmayan üretim araçlarının envanterinin giderek büyümesine yol açıyor.
Ankete katılan liderlerin çoğu, son bir yılda yapay zeka ile üretilen bir araçtan kaynaklanan bir üretim olayı yaşayıp yaşamadıklarını güvenle söyleyemedi. Bunun nedeni, bunu her iki yönde de doğrulayacak izlemenin bulunmaması olarak gösterildi.
Yönetişim boşluğuna verilen standart yanıt daha fazla süreç eklemek olsa da, ek inceleme döngüleri, daha net politikalar ve geliştiriciler için daha iyi eğitim gibi önlemler, geliştirme merkezi ve yeni araç hacmi yönetilebilir olduğunda anlamlıydı. Araştırmada, bir iç aracın komuttan üretime bir öğleden sonra içinde geçebildiği bir ortamda bu önlemlerin iyi bir karşılık olmadığı vurgulandı.
Liderlerin yüzde 78'i mevcut yönetişimlerini ya manuel olarak sürdürülen ya da ekipler arasında eşitsiz olarak tanımladı. Çoğu organizasyon yönetişimi araç bazında, bireysel geliştiriciler üzerinden uyguluyor. Ankete katılan liderlerin büyük çoğunluğu bunun yanlış model olduğu konusunda hemfikir; bu yaklaşımı destekleyenlerin oranı yalnızca yüzde 7 oldu. Güvenliği doğru şekilde yapılandırmak için bireysel geliştiricilere dayanan politikaların her zaman insan hatasına daha açık olduğu belirtildi. Bu yeni geliştirici kitlesinin her seferinde her şeyi doğru yapmasını beklemenin gerçekçi olmadığı ve BT veya mühendislik ekiplerinden bir dizi yeni koddan sorumlu olmalarının beklenemeyeceği ifade edildi.
Pernod Ricard'da yapay zeka dönüşümünü yöneten Pierre-Yves Calloc'h, platform düzeyinde yönetişimin etkisini en başından itibaren göz önünde bulundurdu. Şirketin ilk yapay zeka projeleri üzerinde çalışırken yönetişimi sonradan müzakere edilecek bir konu olarak değil, baştan çözülmesi gereken bir tasarım kısıtı olarak ele aldı. Yönetilen bir platform içinde geliştirme yaparak, "üretim veritabanını asla silmeyeceğinizi garanti eden bir güvenlik katmanı olması herkese çok fazla güven verdi" dedi. Calloc'h, "Bu ortamda süper hızlı gitmek ve işleri hızlı ve yarı dağınık bir şekilde yapmak için yetki aldık" ifadesini kullandı.
Retool içinde, bir ekip bir aracı komutla oluşturduğunda, mevcut bir uygulamayı içe aktardığında veya MCP ile bir yapay zeka kodlama asistanı aracılığıyla geliştirme yaptığında, araç organizasyonun zaten güvendiği izinler, kaynak modeli ve dağıtım kontrollerine sahip yönetilen bir platformun içine iniyor. Bu sayede hesap verebilirliğin araç bazında müzakere edilmesi gerekmiyor, çünkü platform bunu varsayılan olarak uyguluyor.
Araştırma, daha fazla mühendis olmayan kişinin üretim yazılımı teslim etmesiyle birlikte, yönetişim katmanı tek tek uygulamalardan alttaki platforma taşınmadığı sürece, geliştirme hızının sahiplik ve hesap verebilirliği geride bırakmaya devam edeceği değerlendirmesini paylaşıyor. Retool CEO'su David Hsu da bu dönüşümün yönetişim katmanının merkezileştirilmesini gerektirdiğini belirtiyor.
Araştırma, araçlar kullanıma sunulduktan sonra ne olacağına odaklanan liderlerin, yapay zekanın vaat ettiği verimlilik kazanımlarını, bu kazanımları sessizce tüketen araç yayılımına yol açmadan elde edebildiğine işaret ediyor. Bu noktada yönetişim belirleyici bir rol üstleniyor. Bulgular, yetkinlik artarken hesap verebilirliğin aynı ölçüde ilerlemediğini ortaya koyuyor.
307 Liderle Yapılan Araştırma Ne Gösteriyor?
Retool, yapay zeka ile kodlama çağında yönetişime yaklaşımlarını anlamak için 307 üst düzey teknoloji ve güvenlik lideriyle anket yaptı. Katılımcılar arasında CTO, CIO ve CISO unvanlarına sahip isimler yer aldı. Araştırmanın temel bulgularından biri, inşa etme hızının arttığı ancak güvenliğin bu hıza ayak uyduramadığı yönünde oldu.Ankete katılan liderlerin yüzde 90'ı yapay zeka destekli geliştirmeyi mümkün kılma yönünde artan bir baskı hissettiklerini bildirdi ve büyük çoğunluk bu durumu net bir verimlilik kazancı olarak tanımladı. Ancak daha fazla kişinin daha hızlı ve daha az geleneksel mühendislik katılımıyla daha fazla yazılım geliştirdiği bu yönelim, organizasyonel yapılarda kimin neyi sahiplendiğine dair belirsizliği de beraberinde getirdi.
Araştırmaya göre, daha fazla kişinin yazılım geliştirmesi ve bunu daha hızlı yapması artık yerleşik bir eğilim. Buna karşın, bu kişilerin inşa ettiklerinin sahipliğini belirleyen organizasyonel yapılar aynı hızda değişmedi.
Üretim Arızasında Hesap Verebilirlik Neden Belirsiz?
Araştırmada liderlere, yapay zeka ile üretilen bir iç aracın üretim ortamında bir olaya neden olması halinde ne olduğu soruldu. Katılımcıların yüzde 32'si mühendislik liderliğinin veya CTO'nun sorumlu tutulduğunu, yüzde 23'ü aracı geliştiren ekip veya bireyin sorumlu tutulduğunu, yüzde 34'ü ise duruma göre değiştiğini söyledi. Katılımcıların yüzde 10'u bu konuda hiçbir tanımlama yapmadıklarını belirtti. Bu oranlar birlikte değerlendirildiğinde, üst düzey teknoloji ve güvenlik liderlerinin yüzde 44'ü hesap verebilirlik için net bir varsayımla çalışmıyor.Ankete katılan bir CITO, yapay zeka kaynaklı hataların sessiz doğasına ilişkin olarak, "Herkes bir öğleden sonra bir araç teslim edebildiğinde, kimse onu sürdürmek için gönüllü olmuyor. Çürüme, bir şey bozulana kadar görünmez kalıyor" ifadesini kullandı. Bu durum, net bir sahibi veya güvenlik gözetimi olmayan üretim araçlarının envanterinin giderek büyümesine yol açıyor.
Ankete katılan liderlerin çoğu, son bir yılda yapay zeka ile üretilen bir araçtan kaynaklanan bir üretim olayı yaşayıp yaşamadıklarını güvenle söyleyemedi. Bunun nedeni, bunu her iki yönde de doğrulayacak izlemenin bulunmaması olarak gösterildi.
Yeni Geliştiriciler Geleneksel Yönetişimin Dışında Kalıyor
Sahiplik sorunu iç araçlar için her zaman vardı. Kendi aracını geliştirmek keyifli olsa da erişim ve kimlik doğrulamayı yönetmek zahmetli olabiliyor. Belirli bir soruna yönelik bir kişinin hızlıca oluşturduğu çözüm, o kişi şirketten ayrılana ve API anahtarı ya da hesap bilgileriyle birlikte ortadan kaybolana kadar çalışıyor. Araştırmaya göre yapay zeka, daha fazla ekip üyesinin daha hızlı ve daha az güvenli bir şekilde geliştirme yapmasını sağlayarak bu riskleri katlıyor.Yönetişim boşluğuna verilen standart yanıt daha fazla süreç eklemek olsa da, ek inceleme döngüleri, daha net politikalar ve geliştiriciler için daha iyi eğitim gibi önlemler, geliştirme merkezi ve yeni araç hacmi yönetilebilir olduğunda anlamlıydı. Araştırmada, bir iç aracın komuttan üretime bir öğleden sonra içinde geçebildiği bir ortamda bu önlemlerin iyi bir karşılık olmadığı vurgulandı.
Liderlerin yüzde 78'i mevcut yönetişimlerini ya manuel olarak sürdürülen ya da ekipler arasında eşitsiz olarak tanımladı. Çoğu organizasyon yönetişimi araç bazında, bireysel geliştiriciler üzerinden uyguluyor. Ankete katılan liderlerin büyük çoğunluğu bunun yanlış model olduğu konusunda hemfikir; bu yaklaşımı destekleyenlerin oranı yalnızca yüzde 7 oldu. Güvenliği doğru şekilde yapılandırmak için bireysel geliştiricilere dayanan politikaların her zaman insan hatasına daha açık olduğu belirtildi. Bu yeni geliştirici kitlesinin her seferinde her şeyi doğru yapmasını beklemenin gerçekçi olmadığı ve BT veya mühendislik ekiplerinden bir dizi yeni koddan sorumlu olmalarının beklenemeyeceği ifade edildi.
Merkezi Platform Modeli ve Pernod Ricard Örneği
Araştırmada liderlere güvenlik ve erişim kontrolleri için birincil sorumluluğun nerede olması gerektiği sorulduğunda, yüzde 55'i uygulamanın altındaki merkezi bir platformu işaret etti. Bu model, uygulamanın nasıl veya kim tarafından geliştirildiğinden bağımsız olarak uygulanan bir yapı olarak tanımlandı. Güvenlik ve veri erişim kontrolleri, neredeyse evrensel bir yönetişim önceliği olarak sıralandı.Pernod Ricard'da yapay zeka dönüşümünü yöneten Pierre-Yves Calloc'h, platform düzeyinde yönetişimin etkisini en başından itibaren göz önünde bulundurdu. Şirketin ilk yapay zeka projeleri üzerinde çalışırken yönetişimi sonradan müzakere edilecek bir konu olarak değil, baştan çözülmesi gereken bir tasarım kısıtı olarak ele aldı. Yönetilen bir platform içinde geliştirme yaparak, "üretim veritabanını asla silmeyeceğinizi garanti eden bir güvenlik katmanı olması herkese çok fazla güven verdi" dedi. Calloc'h, "Bu ortamda süper hızlı gitmek ve işleri hızlı ve yarı dağınık bir şekilde yapmak için yetki aldık" ifadesini kullandı.
Retool içinde, bir ekip bir aracı komutla oluşturduğunda, mevcut bir uygulamayı içe aktardığında veya MCP ile bir yapay zeka kodlama asistanı aracılığıyla geliştirme yaptığında, araç organizasyonun zaten güvendiği izinler, kaynak modeli ve dağıtım kontrollerine sahip yönetilen bir platformun içine iniyor. Bu sayede hesap verebilirliğin araç bazında müzakere edilmesi gerekmiyor, çünkü platform bunu varsayılan olarak uyguluyor.
Araştırma, daha fazla mühendis olmayan kişinin üretim yazılımı teslim etmesiyle birlikte, yönetişim katmanı tek tek uygulamalardan alttaki platforma taşınmadığı sürece, geliştirme hızının sahiplik ve hesap verebilirliği geride bırakmaya devam edeceği değerlendirmesini paylaşıyor. Retool CEO'su David Hsu da bu dönüşümün yönetişim katmanının merkezileştirilmesini gerektirdiğini belirtiyor.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.