
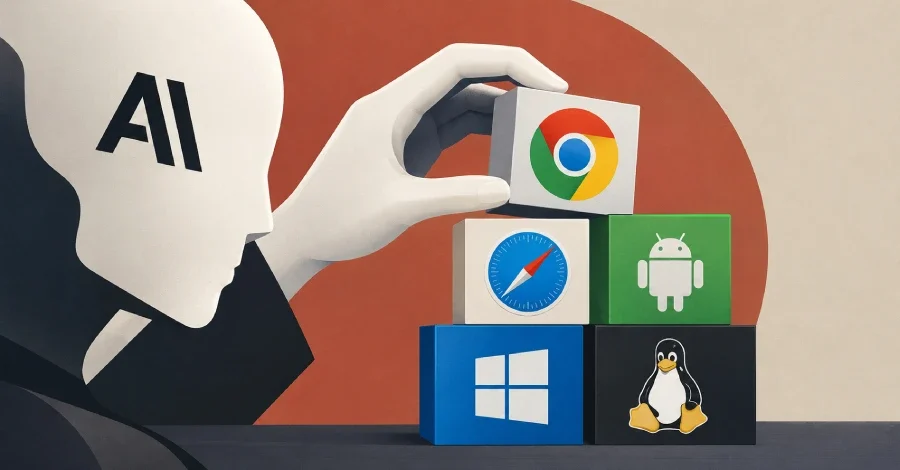
Anthropic, kamuoyuyla henüz paylaşılmamış dahili bir yapay zeka modelinin, kontrollü laboratuvar koşullarında Chrome, Safari, Android, Windows ve Linux üzerinde beş ayrı çalışan kavram kanıtı (proof-of-concept) exploit zinciri oluşturduğunu duyurdu. Şirketin Frontier Red Team ekibi tarafından yayımlanan araştırma raporuna göre bu açıkların hiçbiri gerçek bir saldırıda kullanılmadı; Anthropic her birini önce ilgili tedarikçiye bildirdi ve tüm yamalar bugün itibarıyla yayımlanmış durumda.
Şirketin paylaştığı en çarpıcı örneklerden birinde, modelin ürettiği exploit, standart bir Mac bilgisayarda Chrome açıkken bir sayfanın yüklenmesinin hemen ardından —herhangi bir ek tıklama gerektirmeksizin— Hesap Makinesi uygulamasını başlattı. Anthropic'e göre bu tür zincirleme exploit geliştirme yeteneği bugüne kadar yalnızca küçük bir uzman ekip tarafından gerçekleştirilebiliyordu; artık bir modelin bunu "az sayıda insan müdahalesiyle" yapabildiğini öne sürüyor.
Safari zinciri ise hiçbir aşamada kod çalıştırmıyor. Bunun yerine tarayıcı belleğine tam okuma-yazma erişimi elde edip aynı kaynak politikasını (same-origin policy) devre dışı bırakan tek bir değeri değiştiriyor. Bu politika bir kez kalktığında, kötü amaçlı bir sayfa kullanıcının ziyaret ettiği diğer sitelerin verilerini, çerezlerini ve oturum açılmış isteklerini okuyabiliyor. Apple, zincirin merkezindeki use-after-free açığını iOS ve iPadOS 26.5.2 güncellemesiyle kapattı ve düzeltmeyi "Milad Nasr ve Nicholas Carlini with Claude, Anthropic" olarak nitelendirdi.
Android zinciri, fiziksel erişim gerektiriyor: kilitli ve çalınmış bir telefondan USB üzerinden fotoğraf ve diğer verilerin kopyalanmasına olanak tanıyor. Anthropic, Google'ın bu açığı da kapattığını belirtiyor; ancak kamuya açık bir kayıt bulunamadı. Windows zinciri ise en dar kapsamlı olanı: kod çalıştırmıyor ya da veri çalmıyor, yalnızca HTTP/3 isteklerine yanıt veren bir sunucuyu ağ üzerinden defalarca çöktürebiliyor. Bu açık CVE-2026-33096 olarak kayıtlara geçti ve Nisan 2026'da yamalandı; ancak kamuya açık CVE kaydı açığı Windows çekirdeğinin QUIC işleyicisinde değil, HTTP.sys bileşeninde tanımlıyor ve Anthropic'in adını burada geçirmiyor.
Anthropic, çalışmayı savunuculara yönelik bir katkı olarak sunuyor. Şirket, her açığı koordineli ifşa politikası çerçevesinde —geliştiricilere 90 gün yama süresi ve 45 gün ek süre tanıyarak— bildirdiğini ve ayrıntıları yalnızca bu sürelerin ardından kamuoyuyla paylaştığını belirtiyor. Şirket ayrıca güvenlik ekiplerine Claude Opus 5.5, Sonnet 5.5 ve Mythos 5.1 modellerine erişim sağlayan Cyber Verification Program'ı genişlettiğini duyurdu. Raporun yayımlanma gerekçesini ise şu sözlerle özetliyor: "Artık modeller bunu az insan müdahalesiyle yapabiliyor ve bunu herkesin çalıştırıp doğrulayabileceği çalışan bir exploit üreterek kanıtlayabiliyor."
Şirketin paylaştığı en çarpıcı örneklerden birinde, modelin ürettiği exploit, standart bir Mac bilgisayarda Chrome açıkken bir sayfanın yüklenmesinin hemen ardından —herhangi bir ek tıklama gerektirmeksizin— Hesap Makinesi uygulamasını başlattı. Anthropic'e göre bu tür zincirleme exploit geliştirme yeteneği bugüne kadar yalnızca küçük bir uzman ekip tarafından gerçekleştirilebiliyordu; artık bir modelin bunu "az sayıda insan müdahalesiyle" yapabildiğini öne sürüyor.
Beş Platform, Beş Farklı Saldırı Zinciri
Raporda yer alan her zincirin kapsamı ve gerektirdiği koşullar birbirinden önemli ölçüde farklılaşıyor. Chrome zinciri, V8 JavaScript motorunda bellek bozulmasıyla başlıyor; ardından V8'in bellek korumasını aşan bir hata, CacheStorage'daki bir yarış koşulu ve FedCM oturum açma özelliğindeki bir use-after-free açığı sırayla devreye giriyor. Sonuç olarak saldırgan, tarayıcı sandbox'ının tamamen dışında kod çalıştırabiliyor. Anthropic'in Google'a bildirdiği ve CVE atanan 62 ayrı açık, Chrome 156 güncellemesiyle kapatıldı; bunların 13'ü sandbox kaçışı niteliğinde ve tamamı kritik ya da yüksek önem derecesinde değerlendirildi. Google'ın kendi sürüm notları, belirli düzeltmeler için "Xinyang Ge of Anthropic, assisted by Claude" ifadesini kullanıyor.Safari zinciri ise hiçbir aşamada kod çalıştırmıyor. Bunun yerine tarayıcı belleğine tam okuma-yazma erişimi elde edip aynı kaynak politikasını (same-origin policy) devre dışı bırakan tek bir değeri değiştiriyor. Bu politika bir kez kalktığında, kötü amaçlı bir sayfa kullanıcının ziyaret ettiği diğer sitelerin verilerini, çerezlerini ve oturum açılmış isteklerini okuyabiliyor. Apple, zincirin merkezindeki use-after-free açığını iOS ve iPadOS 26.5.2 güncellemesiyle kapattı ve düzeltmeyi "Milad Nasr ve Nicholas Carlini with Claude, Anthropic" olarak nitelendirdi.
Android zinciri, fiziksel erişim gerektiriyor: kilitli ve çalınmış bir telefondan USB üzerinden fotoğraf ve diğer verilerin kopyalanmasına olanak tanıyor. Anthropic, Google'ın bu açığı da kapattığını belirtiyor; ancak kamuya açık bir kayıt bulunamadı. Windows zinciri ise en dar kapsamlı olanı: kod çalıştırmıyor ya da veri çalmıyor, yalnızca HTTP/3 isteklerine yanıt veren bir sunucuyu ağ üzerinden defalarca çöktürebiliyor. Bu açık CVE-2026-33096 olarak kayıtlara geçti ve Nisan 2026'da yamalandı; ancak kamuya açık CVE kaydı açığı Windows çekirdeğinin QUIC işleyicisinde değil, HTTP.sys bileşeninde tanımlıyor ve Anthropic'in adını burada geçirmiyor.
Linux Zinciri: En Ağır Sonuçlu Güvenlik Açığı
Beş zincir arasında etki açısından en ciddi olanı Linux'a ait. Bu zincir, multipath TCP dinleyicisi çalıştıran bir sunucuda oturum açmadan ve herhangi bir kullanıcı etkileşimi olmaksızın ağ üzerinden root komutu çalıştırabiliyor. Model önce KASLR savunmasını atlatmak için bir çekirdek bellek adresini sızdırıyor; ardından aynı yarış koşulu açığını kullanarak programın akışını saldırganın önceden yerleştirdiği koda yönlendiriyor ve bir root shell elde ediyor. Anthropic, kavram kanıtının adres sızıntısı için 48 dakika, ardından root shell'e ulaşmak için beş dakika daha gerektirdiğini ve başarısız bir denemenin sistemi çökertmediğini, dolayısıyla saldırganın denemelerini yineleyebileceğini belirtiyor. Açık, 9,8 önem puanıyla CVE-2026-98432 olarak kaydedildi ve 15 Ekim'de upstream'de yamalandı.Bağımsız Doğrulama Sınırları ve Anthropic'in Açıklama Politikası
Rapora yönelik önemli bir çekince, zincirlerin ne kadarının modelin kendi üretimine ne kadarının insan müdahalesine dayandığının tam olarak netleştirilmemesi. Anthropic "başlangıç yönlendirmesi" ve "az insan müdahalesi" ifadelerini kullanıyor; ancak her adımda kimin ne yaptığını ayrıntılı biçimde açıklamıyor. Modelin adını da yalnızca "yayımlanmamış, dahili bir araştırma modeli" olarak tanımlıyor. Apple ve Google'ın resmi sürüm notlarında Anthropic ve Claude'a atıfta bulunması bağımsız olarak doğrulanabilir; ancak zincirlerin tamamen modele mi yoksa insan-model işbirliğine mi ait olduğu yalnızca şirketin kendi açıklamasına dayanıyor.Anthropic, çalışmayı savunuculara yönelik bir katkı olarak sunuyor. Şirket, her açığı koordineli ifşa politikası çerçevesinde —geliştiricilere 90 gün yama süresi ve 45 gün ek süre tanıyarak— bildirdiğini ve ayrıntıları yalnızca bu sürelerin ardından kamuoyuyla paylaştığını belirtiyor. Şirket ayrıca güvenlik ekiplerine Claude Opus 5.5, Sonnet 5.5 ve Mythos 5.1 modellerine erişim sağlayan Cyber Verification Program'ı genişlettiğini duyurdu. Raporun yayımlanma gerekçesini ise şu sözlerle özetliyor: "Artık modeller bunu az insan müdahalesiyle yapabiliyor ve bunu herkesin çalıştırıp doğrulayabileceği çalışan bir exploit üreterek kanıtlayabiliyor."
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.