
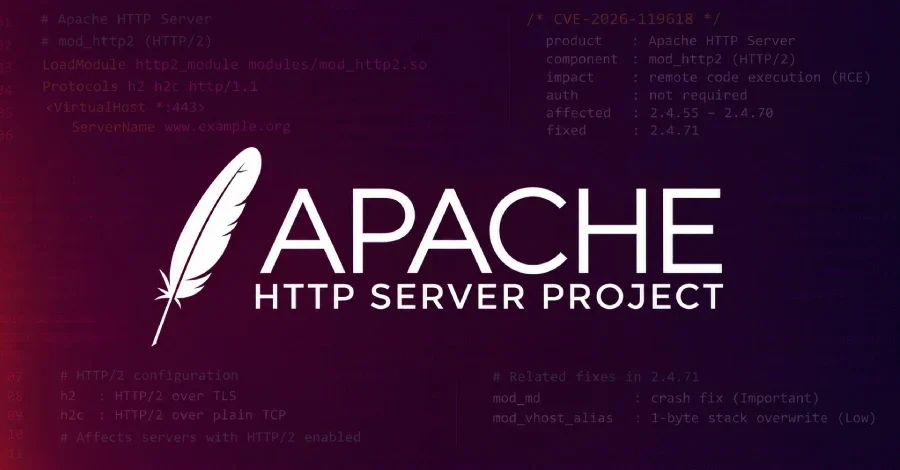
Apache HTTP Server'ın HTTP/2 modülünde (mod_http2) ortaya çıkan kritik bir zafiyet, uzaktaki saldırganların sunucuda kod çalıştırmasına olanak tanıyabiliyor. CVE-2026-119618 olarak izlenen bu güvenlik açığı, 2.4.55 ile 2.4.70 sürümlerini etkiliyor ve yalnızca dün yayımlanan 2.4.71 sürümüyle giderildi. Red Hat'in kurumsal dağıtımı olan Red Hat Enterprise Linux'ta sunucu paketleri yer aldığı için, şirketin resmi değerlendirmesine göre yalnızca HTTP/2 protokolü etkin sunuculardaki yapılar risk altında. Red Hat'in açıklamasına göre bu zafiyeti kullanabilmek için saldırganın sunucuya erişebilmesi yeterli; kimlik doğrulaması gerekmeden sunucu işlemi üzerinde tam kontrol sağlanabiliyor. Şirket, açığı CVSS ölçeğinde 10 üzerinden 9.8 olarak sınıflandırdı.
Dağıtım firmaları kendi paket numaraları üzerinden düzeltmeleri uyguluyor. Red Hat, 9. ve 10. sürümleri için düzeltmeleri dün yayınladı ancak modüldeki yamaları sayesinde saldırganlığın gerçekleşme olasılığını düşürdükleri gerekçesiyle hatayı bu sürümlerde 'Kritik' yerine 'Önemli' olarak sınıflandırdı. Red Hat Enterprise Linux 8 ve öncesi sürümler bu zafiyet kodunu içermediğinden etkilenmiyor. Linux dünyasının diğer popüler dağıtımlarında ise durumlar farklı: Debian sürümünde yama mevcutken, kitaplıklardaki sürümler etkileniyor; Amazon Linux 2/2023/2027 Preview için yama bekleniyor; Ubuntu'nun güvenlik izleyicisinde ise bu konuya dair henüz bir sayfa oluşturulmamış. Apache'nin ana güvenlik dökümanı hiçbir önlem önermiyor. Wiz, henüz güncelleme yapamayan yöneticilere, Protocols direktifindeki h2 ve h2c ifadelerini kaldırıp yalnızca http/1.1 bırakmalarını öneriyor. Standalone mod_h2 projesinin ise GitHub'da son etkilenen sürüm olan 2.0.42 ile güncelliği kalmış durumda; 9 Haziran'dan bu yana arşivde read-only olarak korunuyor.
Exploit Durumu ve Bağımsız Doğrulama
Red Hat'in değerlendirme raporunda, varsayılan yapılandırmasıyla ve mod_http2 etkin durumundaki bir sunucuya karşı güvenilir bir exploit'in açık araştırmalarla kanıtlandığına işaret edilmiş; ancak ilgili araştırmanın adı veya bağlantısı verilmemiş. Gerekli güvenlik önlemleri konusunda bağımsız görüş bildiren güvenlik şirketi Wiz ise raporun yayımlandığı gün, henüz mevcut bir exploit'in olmadığını ve gerçek dünyada (in-the-wild) bu zafiyeti kullanan bir istismar vakasının rapor edilmediğini açıkladı.Sürüm Farklılıkları ve Dağıtım Durumları
Apache HTTP Server projesinin kendi yayımladığı güncel sürümlerini kullanan yöneticilerin 2.4.71 sürümüne geçmeleri gerekiyor. Bu sürüm, asıl zafiyetin yanı sıra mod_md eklentisindeki bir çökme sorununu ve mod_vhost_alias'taki bir bayt yığınağın (stack) aşılmasını da onarıyor. Apache dışındaki projelerde mod_h2 adı altında derlenip kullanılan sürümlerde de zafiyet mevcuttur; bağımsız GitHub sürümleri 2.0.8 ile 2.0.42 arasında yer alıyor.Dağıtım firmaları kendi paket numaraları üzerinden düzeltmeleri uyguluyor. Red Hat, 9. ve 10. sürümleri için düzeltmeleri dün yayınladı ancak modüldeki yamaları sayesinde saldırganlığın gerçekleşme olasılığını düşürdükleri gerekçesiyle hatayı bu sürümlerde 'Kritik' yerine 'Önemli' olarak sınıflandırdı. Red Hat Enterprise Linux 8 ve öncesi sürümler bu zafiyet kodunu içermediğinden etkilenmiyor. Linux dünyasının diğer popüler dağıtımlarında ise durumlar farklı: Debian sürümünde yama mevcutken, kitaplıklardaki sürümler etkileniyor; Amazon Linux 2/2023/2027 Preview için yama bekleniyor; Ubuntu'nun güvenlik izleyicisinde ise bu konuya dair henüz bir sayfa oluşturulmamış. Apache'nin ana güvenlik dökümanı hiçbir önlem önermiyor. Wiz, henüz güncelleme yapamayan yöneticilere, Protocols direktifindeki h2 ve h2c ifadelerini kaldırıp yalnızca http/1.1 bırakmalarını öneriyor. Standalone mod_h2 projesinin ise GitHub'da son etkilenen sürüm olan 2.0.42 ile güncelliği kalmış durumda; 9 Haziran'dan bu yana arşivde read-only olarak korunuyor.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.