
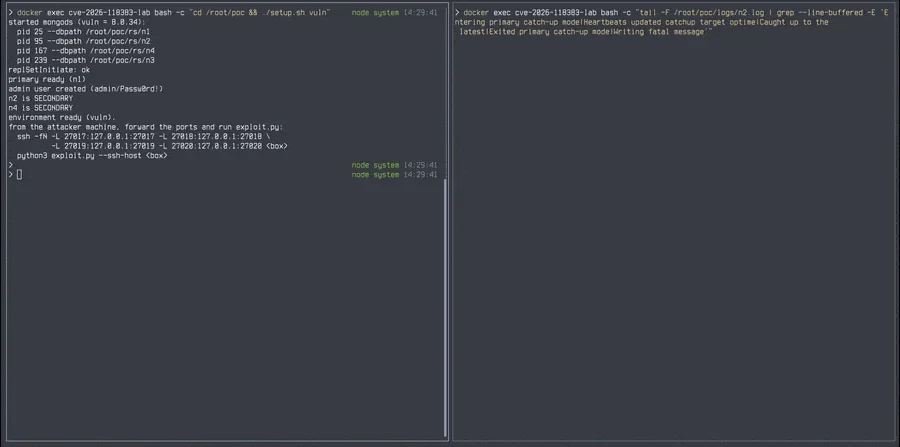
MongoDB, bir yedekleme üyesinin en yeni ana sunucu olarak seçilip güncel olmayan verilerle çalışmaya başladığında sistemin çökmesine neden olan CVE-2026-118383 olarak adlandırılan ciddi bir güvenlik açığını yamaladı. Şirket, bu sorunun bu hafta başında yayımlanan güncellere dahil edildiğini duyurdu. Açığın, MongoDB güvenlik laboratuvarları ekibi tarafından tespit edildiği belirtildi.
Yöneticiler, bu hatanın bir eleman daha yeni bir elemanın gerisindeyken bir seçim kazandığında, yakalama adımının bitiminde çalışan temizlik işleminin hatalı şekilde ikinci kez çalışmasından kaynaklandığını belirtti. Bu durum, elemanın yeni talepleri kabul etmeden önce çökmesine neden oluyor.
Yöneticiler, veri tablosu loglarında yapılandırılmış olayları aramanın, özellikle belirli komut girdilerinin veya eleman geçişlerinin birden fazla çıkışın olduğunu gösteren kayıtların bu sorunu bulmaya yardımcı olacağını belirtiyor. Bir elemanın bu açığa sahip sürümden yeni sürüme yükseltilmesinin ardından, bu olayların görülmesi durumunda, o elemanla ilgili olarak veri tablosu yapılandırması kontrol edilmeli.
Veri tablosundaki elemanlar nasıl etkileniyor?
Yöneticiler, veri tablosundaki yedekleme üyelerinin veya şarflı kümelerin bir parçası olan sunucuların bu etkilenebileceğini belirtti. Tek başına çalışan bir sunucu etkilenmiyor. Şirket, tüm sunucuların etkilenen dallarıyla ilgili olarak eski sürümlerdeki tüm kullanımlarının etkilenebileceğini, ancak her yeni sürümün bu sorunu düzelttiğini söyledi. Atlas kullanıcıları, yamaların bakım penceresinde otomatik olarak alacağı sürümlerini kullandı, ancak bu bakımı erteleyen kullanıcıların yamanın en kısa sürede uygulamaları gerektiği konusunda uyardı.Saldırının çalışma mekanizması nedir?
Açığın, kullanılmış bir bellek alanını kullanma hatasından kaynaklandığı açıklandı. Yöneticiler, veri tablosundaki elemanlara yavaşlama yaptırıp yedeğin ana sunucu olarak seçilmesini bekleyerek istenmeyen bir çökmenin nasıl tetiklenbileceğini gösteren bir laboratuvar testi sundular. Ancak, bir elemanın yavaşlamasını veya yedekleme sürecini kazanmasını doğrudan başlatamadığı, bu olayların gerçekleşip gerçekleşmediğini de göremediği vurgulandı.Yöneticiler, bu hatanın bir eleman daha yeni bir elemanın gerisindeyken bir seçim kazandığında, yakalama adımının bitiminde çalışan temizlik işleminin hatalı şekilde ikinci kez çalışmasından kaynaklandığını belirtti. Bu durum, elemanın yeni talepleri kabul etmeden önce çökmesine neden oluyor.
Yeniden yazım nasıl yapıldı ve kullanıcılar ne görmeli?
Yapılan düzeltme, iki ana parçadan oluşuyor. Birincisi, veri tablosu okuma endişesi ayarını yalnızca sistem kullanıcıları için kullanıma sunuyor. İkincisi, temizlik işleminin elemanlar zaten varken iki kez çalışmasını engelliyor. Bu, yöneticilerin elemanların kurulumunu veya çökmesini bulmak için veri tablosu loglarında kontrol etmesi gereken belirtiler olduğunu açıklıyor.Yöneticiler, veri tablosu loglarında yapılandırılmış olayları aramanın, özellikle belirli komut girdilerinin veya eleman geçişlerinin birden fazla çıkışın olduğunu gösteren kayıtların bu sorunu bulmaya yardımcı olacağını belirtiyor. Bir elemanın bu açığa sahip sürümden yeni sürüme yükseltilmesinin ardından, bu olayların görülmesi durumunda, o elemanla ilgili olarak veri tablosu yapılandırması kontrol edilmeli.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.