
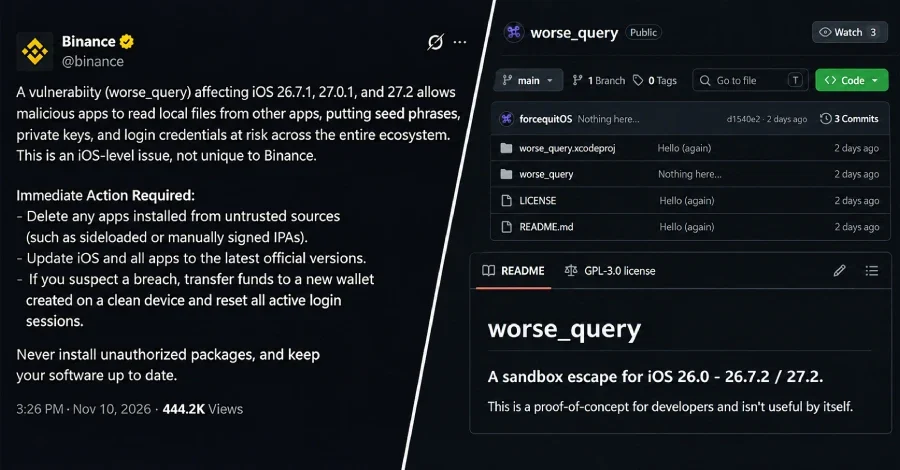
Binance, iOS 26 ve 27 işletim sistemlerini çalıştıran cihazlarda başka uygulamaların dosyalarına erişim olanağı tanıyan bir sandbox açığının bulunduğunu ve bu durumun seed phrase'leri, özel anahtarları ve giriş bilgilerini riske attığını uyardı. Borsanın, Apple'ın dün yayımladığı iOS 26.7.3 ve iOS 27.2.1 güncellemelerinin bu açığı gidermediğini belirtti.
Araştırmacı olarak 'forcequit' ismini kullanan bir kişi, kötü amaçlı uygulamaların bu açığı kullanarak diğer uygulamaların veri konteynerlerine erişmesine olanak tanıyan 'worse_query' adlı kanıt-kodunu Pazar günü GitHub'da yayımladı. Bu kod, yalnızca App Group konteyneri kuran uygulamalar tarafından kullanılabilen ve cihazın jailbreak veya çekirdek saldırganlığı gerektirmeden diğer uygulamaların verilerine erişmesine izin veren bir yöntem içeriyor. Kötü amaçlı uygulama geliştiricileri bu kodu baz alarak kendi uygulamalarını inşa edebiliyor.
Binance, bu güvenlik ihlalinin nasıl bir eyleme dönebileceği konusunda kullanıcılarına net bir yol haritası çizdi. Eşleştirme borsası, kullanıcıların güvenliğini korumak için kaynakları güvenilmeyen yerlerden yüklenen (sideloaded veya manuel imzalı) uygulamaları silmelerini, iOS'u ve tüm uygulamalarını güncel tutmalarını öneriyor. Bir sızıntı şüphesi yaşayanlar içinse borsanın güvenlik ekibi, varlıkları temiz bir cihazda oluşturulmuş yeni bir cüzdana aktarılmasını ve tüm aktif oturumların sıfırlanmasını tavsiye ediyor. Binance açıklamasında, bu yöntemle oluşturulmuş belirli bir cüzdan uygulamasının ifşa edildiğini ortaya koymadığı da kaydediliyor.
Araştırmacı, kodun yalnızca geliştiricilere yönelik olduğunu ve tek başına faydasız olduğunu belirtmesine rağmen, ekosistemdeki diğer geliştiriciler bu kanıt-kodunu kullanıcılara yüklenebilir hale getiren çeşitli araçlar geliştirmeye başladı. Bu tür uygulamalar, cihazdaki verilerin kontrolünü ele geçirmede ciddi bir risk faktörü olarak öne çıkıyor.
Apple'ın bu süreçteki duruşu, şirketin genel güvenlik politikasıyla örtüşüyor. Şirket, bir güvenlik meselesini araştırma süreci tamamlanmadan ve ilgili yama veya yayılım hazır olmadan konuyu açıkça tartışmıyor, onaylamıyor veya ifşa etmiyor. Bu nedenle, son güncellemelerde kötü amaçlı yazılımın nasıl çalıştığını engelleme özelliğinin bulunmaması, düzeltmenin henüz kesinleşmediği anlamına geliyor. Binance, henüz bir düzeltmenin onaylanmadığını ve kullanıcıların mevcut güvenlik önlemlerini alarak beklemesi gerektiğini vurguluyor.
Desteklenen sürümler konusunda ise farklı kaynaklar arasında tutarsızlıklar mevcut. Binance'ın uyarısında WQ Files'ın çıkış notlarında test edilmiş olarak belirtilen üç sürümün listelendiği görülüyor. Araştırmacının sunduğu daha geniş kapsamlı listeye kıyasla, güvenlik notlarındaki tek değişiklik bu hafta Erosion'un geliştiricileri tarafından yapılan bir README güncellemesiydi. Bu güncellemede, "27.2.1'in desteklenmesi büyük olasılıkla" notu eklenerek, cihazların 27.2.1 sürümüne yükseltildiğinde de açığın çalışmaya devam edebileceği ima edildi. Öte yandan, hiçbir kaynak 26.7.3 sürümünün bu yöntemle ilişkilendirilmediğini doğrulayan bir açıklama sunmadı.
Araştırmacı olarak 'forcequit' ismini kullanan bir kişi, kötü amaçlı uygulamaların bu açığı kullanarak diğer uygulamaların veri konteynerlerine erişmesine olanak tanıyan 'worse_query' adlı kanıt-kodunu Pazar günü GitHub'da yayımladı. Bu kod, yalnızca App Group konteyneri kuran uygulamalar tarafından kullanılabilen ve cihazın jailbreak veya çekirdek saldırganlığı gerektirmeden diğer uygulamaların verilerine erişmesine izin veren bir yöntem içeriyor. Kötü amaçlı uygulama geliştiricileri bu kodu baz alarak kendi uygulamalarını inşa edebiliyor.
Binance, bu güvenlik ihlalinin nasıl bir eyleme dönebileceği konusunda kullanıcılarına net bir yol haritası çizdi. Eşleştirme borsası, kullanıcıların güvenliğini korumak için kaynakları güvenilmeyen yerlerden yüklenen (sideloaded veya manuel imzalı) uygulamaları silmelerini, iOS'u ve tüm uygulamalarını güncel tutmalarını öneriyor. Bir sızıntı şüphesi yaşayanlar içinse borsanın güvenlik ekibi, varlıkları temiz bir cihazda oluşturulmuş yeni bir cüzdana aktarılmasını ve tüm aktif oturumların sıfırlanmasını tavsiye ediyor. Binance açıklamasında, bu yöntemle oluşturulmuş belirli bir cüzdan uygulamasının ifşa edildiğini ortaya koymadığı da kaydediliyor.
worse_query Yöntemini Kullanan Uygulamalar
Açığın pratik kullanımı, geliştirilen üçüncü parti uygulamalar üzerinden somut bir hal alıyor. Geliştirici Christoph Kolbicz tarafından worse_query üzerine inşa edilen WQ Files adlı dosya yöneticisi, cihaz jailbreak edilmeden diğer uygulamaların verilerini düzenleyip silebilme yetkinliği taşıyor. Bu uygulama, AltStore veya SideStore gibi sideloading araçları ile kuruluyor ve bu araçlar Apple Kimliği kullanımı sırasında otomatik olarak gerekli App Group'u oluşturuyor.Araştırmacı, kodun yalnızca geliştiricilere yönelik olduğunu ve tek başına faydasız olduğunu belirtmesine rağmen, ekosistemdeki diğer geliştiriciler bu kanıt-kodunu kullanıcılara yüklenebilir hale getiren çeşitli araçlar geliştirmeye başladı. Bu tür uygulamalar, cihazdaki verilerin kontrolünü ele geçirmede ciddi bir risk faktörü olarak öne çıkıyor.
Apple'ın Son Güncellemelerinde Neden Düzeltme Bulunmuyor?
Açığın yayımlanmasından bir gün sonra, Apple'ın iOS 27.2.1 ve iOS 26.7.3 sürümlerini dağıtması beklentileri artırmıştı. Ancak yayımlanan bu güncellemelerin resmi notları incelendiğinde, daha çok iMessage zafiyetleri ve Bluetooth hatalarının giderilmesine odaklanıldığı görülüyor. Güvenlik notlarında worse_query veya sandbox ile ilgili herhangi bir soruna atıf yapılmadı.Apple'ın bu süreçteki duruşu, şirketin genel güvenlik politikasıyla örtüşüyor. Şirket, bir güvenlik meselesini araştırma süreci tamamlanmadan ve ilgili yama veya yayılım hazır olmadan konuyu açıkça tartışmıyor, onaylamıyor veya ifşa etmiyor. Bu nedenle, son güncellemelerde kötü amaçlı yazılımın nasıl çalıştığını engelleme özelliğinin bulunmaması, düzeltmenin henüz kesinleşmediği anlamına geliyor. Binance, henüz bir düzeltmenin onaylanmadığını ve kullanıcıların mevcut güvenlik önlemlerini alarak beklemesi gerektiğini vurguluyor.
Araştırmacının Açıklaması ve Erosion'in Değerlendirmesi
forcequit ismini kullanan araştırmacı, X üzerinden yaptığı bir paylaşımda, worse_query kodunu erken bir tarihte yayımlama planının bulunmadığını belirtti. Araştırmacı, gecikmenin nedenini Apple'ın kendisine cevap vermede uzaması ve diğer kişilerin bu güvenlik önemsizliği üzerine sosyal medyada asilik yapmasıyla açıkladı.Desteklenen sürümler konusunda ise farklı kaynaklar arasında tutarsızlıklar mevcut. Binance'ın uyarısında WQ Files'ın çıkış notlarında test edilmiş olarak belirtilen üç sürümün listelendiği görülüyor. Araştırmacının sunduğu daha geniş kapsamlı listeye kıyasla, güvenlik notlarındaki tek değişiklik bu hafta Erosion'un geliştiricileri tarafından yapılan bir README güncellemesiydi. Bu güncellemede, "27.2.1'in desteklenmesi büyük olasılıkla" notu eklenerek, cihazların 27.2.1 sürümüne yükseltildiğinde de açığın çalışmaya devam edebileceği ima edildi. Öte yandan, hiçbir kaynak 26.7.3 sürümünün bu yöntemle ilişkilendirilmediğini doğrulayan bir açıklama sunmadı.
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
 Yazılım ve Uygulamalar
Yorumlar (0)
Yorum yapmak için giriş yapmalısınız.